Au cas où vous n’auriez pas vu l’annonce au milieu du déferlement de publicités destinées au grand public et de lancements pendant les fêtes de fin d’année 2016, Amazon a fait grand bruit en annonçant qu’elle se lançait dans le matériel informatique. Comme l’a souligné Deepak Singh, directeur général de la division Conteneurs et calcul haute performance (HPC) d’AWS : « À partir d’une certaine échelle, le recours à du matériel et à une infrastructure spécialisés prend tout son sens. Pour ceux qui ont besoin d’une infrastructure spécifique, nous pensons que les FPGA constituent clairement une solution à privilégier. »
Singh présente plusieurs « cas d’usage » dans lesquels une telle « infrastructure spécialisée » s’avère particulièrement utile, notamment dans les domaines de la sécurité et de l’apprentissage automatique, tout en saluant au passage l’utilisation aujourd’hui la plus répandue du matériel spécialisé : l’accélération graphique.
L’utilisation de FPGA et de matériel spécialisé – souvent qualifié de matériel dédié ou sur mesure – n’est pas nouvelle, même dans les centres de données. Les avantages liés au câblage matériel de certaines fonctions sont bien connus. Au fond, un commutateur réseau est véritablement un équipement dédié. Il exécute un ensemble précis de tâches, à grande vitesse et à grande échelle. La présence de FPGA dans les centres de données n’a, elle non plus, rien d’inhabituel. De nombreux dispositifs de sécurité – en particulier ceux dédiés à la protection contre les attaques DDoS – utilisent des FPGA spécialement configurés pour inspecter très rapidement, et à l’échelle requise, le trafic entrant afin de détecter et de bloquer les attaques DDoS.
Des marchés entiers proposent des puces et des cartes conçues pour gérer la complexité du traitement cryptographique requis par SSL et TLS, tous deux utilisés pour sécuriser les applications web et les API, permettre l’accès à distance et sécuriser les connexions au cloud. À mesure que les menaces évoluent et que les solutions de sécurité s’adaptent pour y faire face, le recours à un traitement cryptographique matériel aussi ciblé est devenu indispensable pour garantir la rapidité et la capacité de montée en charge nécessaires afin de rester compétitif, tout en protégeant les données sensibles des consommateurs et des entreprises.
Le point commun entre l’utilisation traditionnelle du matériel et des FPGA et leur utilisation dans le cloud public est l’échelle, c’est-à-dire la capacité. Mais ils présentent également des avantages en matière de performances et de coûts, qui rendent le recours au matériel attrayant pour les fournisseurs de cloud public. L’utilisation des FPGA (en particulier ceux qui sont reconfigurables par leurs utilisateurs) et du matériel offre en réalité trois avantages distincts (mais liés), qui en font un choix judicieux pour le cloud public et devraient vous inciter à envisager une approche similaire pour vos projets de cloud privé (ou de centre de données traditionnel).
1. Vitesse. Il est indéniable que le matériel peut exécuter une fonction plus rapidement et avec moins de ressources. Une fonction câblée peut être exécutée sans la latence interne nécessaire au chargement et à l’exécution du code permettant de reproduire cette fonction par voie logicielle. Le matériel spécialement conçu peut exécuter les fonctions mathématiques extrêmement complexes requises pour le chiffrement et le déchiffrement plus vite que le livreur de Jimmy John’s. Sans plaisanter.
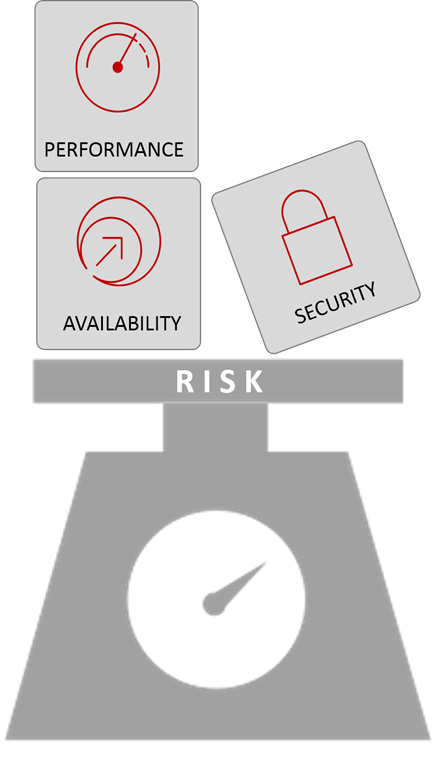
Pour les entreprises et le cloud privé, cela se traduit par des applications plus rapides pour les clients, ce qui améliore les taux d’engagement globaux (et, espérons-le, de conversion), entraînant une satisfaction accrue et, en interne, une meilleure productivité. La rapidité contribue à traiter l’une des trois principales composantes du risque opérationnel : la performance.
2. Évolutivité. Comme le souligne Singh, l’évolutivité est l’un des principaux moteurs de la recherche sur les FPGA et le matériel spécialisé, ainsi que de leur adoption. Elle est en partie rendue possible par la vitesse. Imaginez un serveur comme une table disposant d’un nombre limité de chaises (capacité). Plus une personne s’assoit et mange rapidement, plus il est possible de nourrir de personnes. Il existe une relation similaire entre la capacité de connexion (qui détermine le nombre d’utilisateurs pouvant être pris en charge par une même ressource) et la vitesse d’exécution des transactions. L’évolutivité est également favorisée par ce que le secteur appelle le « déchargement ». Le déchargement désigne simplement le transfert de la charge de traitement des processeurs généralistes vers du matériel spécialisé, ce qui permet de libérer les ressources de calcul généralistes afin qu’elles puissent traiter d’autres fonctions, augmentant ainsi la vitesse globale et, par conséquent, la capacité.
Pour les entreprises et le cloud privé, cela signifie faire plus avec moins, ce qui permet à l’informatique d’évoluer au rythme de l’entreprise de manière moins perturbatrice, tout en réduisant la complexité des réseaux nécessaires pour accompagner cette croissance. Le passage à l’échelle permet de limiter l’une des trois principales composantes du risque opérationnel : la disponibilité.
3. Coût. L’amélioration de la vitesse et de l’évolutivité permet de réduire le coût par transaction (et donc par utilisateur). La baisse des coûts accélère le retour sur investissement, mais surtout, elle réduit le coût par client (et, inversement, augmente le revenu par utilisateur). Les fournisseurs de services savent que cela influe sur des indicateurs clés de performance tels que l’ARPU (revenu annuel par utilisateur). Un fournisseur de services cloud, qui s’appuie lui aussi sur le volume (l’échelle) pour générer des bénéfices, sait que l’augmentation de l’ARPU constitue un enjeu majeur pour son activité.
Pour les entreprises et le cloud privé, cela se traduit par de meilleures marges sur les ventes numériques destinées aux clients, ainsi que par un excellent rapport coûts-avantages au regard des gains de productivité apportés aux applications internes.
Il va sans dire que le recours aux FPGA et à des solutions spécialement conçues pour répondre aux besoins de sécurité renforce également la sécurité des applications. Cela permet de traiter la troisième composante du risque opérationnel : la sécurité. L’avantage du matériel est qu’il y parvient sans compromettre la vitesse (il peut même accélérer les applications) ni l’évolutivité. Lorsque vous développez votre propre infrastructure de cloud privé, envisagez du matériel spécialement conçu et des plateformes intégrant des FPGA afin de créer un environnement plus robuste.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.