Notre secteur s’est adapté à des évolutions technologiques majeures, à des tactiques d’attaque en constante évolution et à la transformation des risques pour les entreprises. Mais ce que nous vivons aujourd’hui semble fondamentalement différent.
Nous sommes entrés dans ce que nous appelons « l’ère post-Mythos ». L’IA de pointe accélère la découverte de vulnérabilités et le développement d’exploits à un rythme qui dépasse la capacité de la plupart des organisations à déployer des correctifs en toute sécurité.
Ce n’est pas le processus de correction qui est défaillant, mais le calendrier
L’application des correctifs n’est pas en cause. Si la plupart des organisations tardent à les déployer, ce n’est pas par manque d’urgence ou de rigueur. Elles doivent trouver un équilibre entre les risques de sécurité, la disponibilité des systèmes, les exigences de gouvernance, les obligations réglementaires et la continuité des activités.
Lorsque les organisations ne peuvent pas accélérer la remédiation en toute sécurité, la sécurité à l’exécution devient la principale ligne de défense. Les protections appliquées directement dans le chemin des données permettent de réduire immédiatement l’exposition, donnant ainsi aux équipes de développement un temps précieux pour concevoir, tester et déployer des correctifs de code définitifs.
Pourquoi l’application de correctifs virtuels est plus importante que jamais
L’application de correctifs virtuels permet de réduire le délai entre l’exploitation d’une vulnérabilité et sa correction, sans perturber le fonctionnement des organisations.
Ce qui a changé, ce n’est pas le concept même de correctif virtuel, mais la rapidité et la précision nécessaires pour le rendre efficace. Les équipes de sécurité doivent rapidement identifier et hiérarchiser les risques d’exploitation afin de pouvoir mettre en place des protections ciblées là où elles auront le plus grand impact immédiat. Une mise en œuvre efficace permet ainsi de réduire la fenêtre d’exposition de plusieurs semaines à quelques minutes.
C’est pourquoi F5 étend ses capacités de sécurité à l’exécution basées sur l’IA afin d’aider les entreprises à identifier, hiérarchiser et bloquer les tentatives d’exploitation dans le chemin des données avant qu’elles n’atteignent les applications et les API. Grâce au pare-feu d’applications web (WAF) basé sur l’IA intégré à F5 Distributed Cloud Services et à F5 Distributed Cloud Web App Scanning, nous aidons les entreprises à :
- Identifier et hiérarchiser rapidement les risques d’exploitation
- Appliquez des correctifs virtuels ciblés avec une plus grande précision
- Maintenir la protection pendant que les équipes de développement travaillent à des correctifs permanents du code
Des décisions de protection plus rapides grâce au WAF optimisé par l’IA
Les équipes de sécurité doivent pouvoir déterminer avec certitude quelles menaces nécessitent une intervention immédiate et où appliquer la protection en priorité.
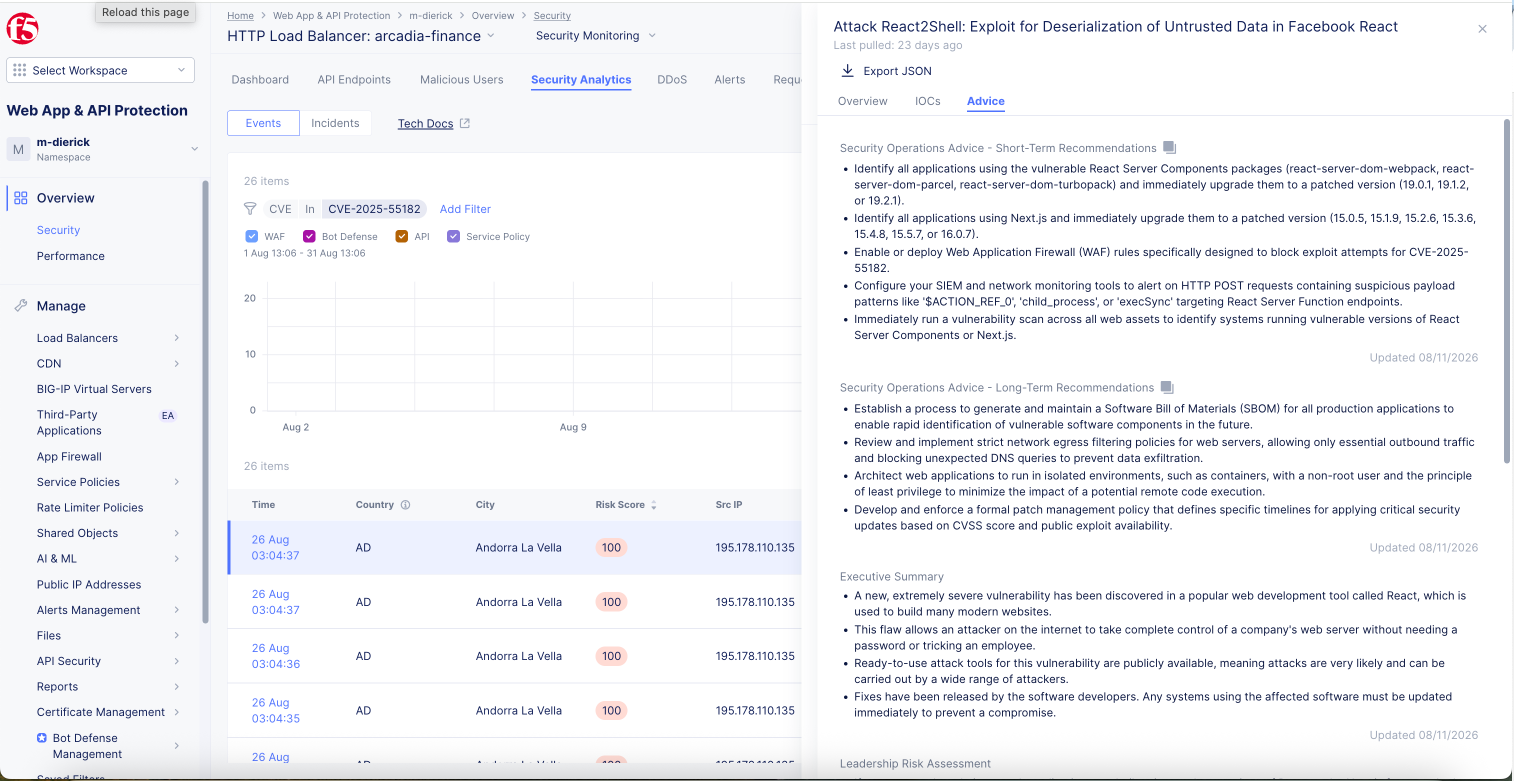
Pour leur apporter cette assurance, nous intégrons à notre WAF basé sur l’IA des fonctionnalités d’intelligence agentique sur les menaces et de détection des anomalies. L’intelligence agentique sur les menaces analyse en continu les sources publiques et celles spécialisées en cybersécurité afin d’identifier les menaces émergentes et les vulnérabilités activement exploitées. En mettant ces renseignements en corrélation avec les environnements des clients, elle aide les organisations à se concentrer sur les risques d’exposition les plus pertinents pour leurs applications et leur infrastructure.
Au-delà de la mise en évidence des menaces corrélées, le renseignement agentique sur les menaces fournit également des recommandations à court et à long terme pour les atténuer. Celles-ci vont d’actions immédiates, comme le blocage d’adresses IP malveillantes ou l’application de correctifs virtuels, à des recommandations à plus long terme, telles que l’ajustement des politiques et la mise en œuvre de stratégies de remédiation visant à renforcer la posture de sécurité globale.
La détection des anomalies apporte un contexte propre à chaque application en apprenant le comportement normal de chacune d’elles et en repérant les écarts significatifs susceptibles d’indiquer une utilisation inappropriée, un abus ou une attaque. Elle aide ainsi les équipes à distinguer les comportements suspects du trafic légitime et à prendre des décisions plus éclairées quant aux mesures à appliquer.
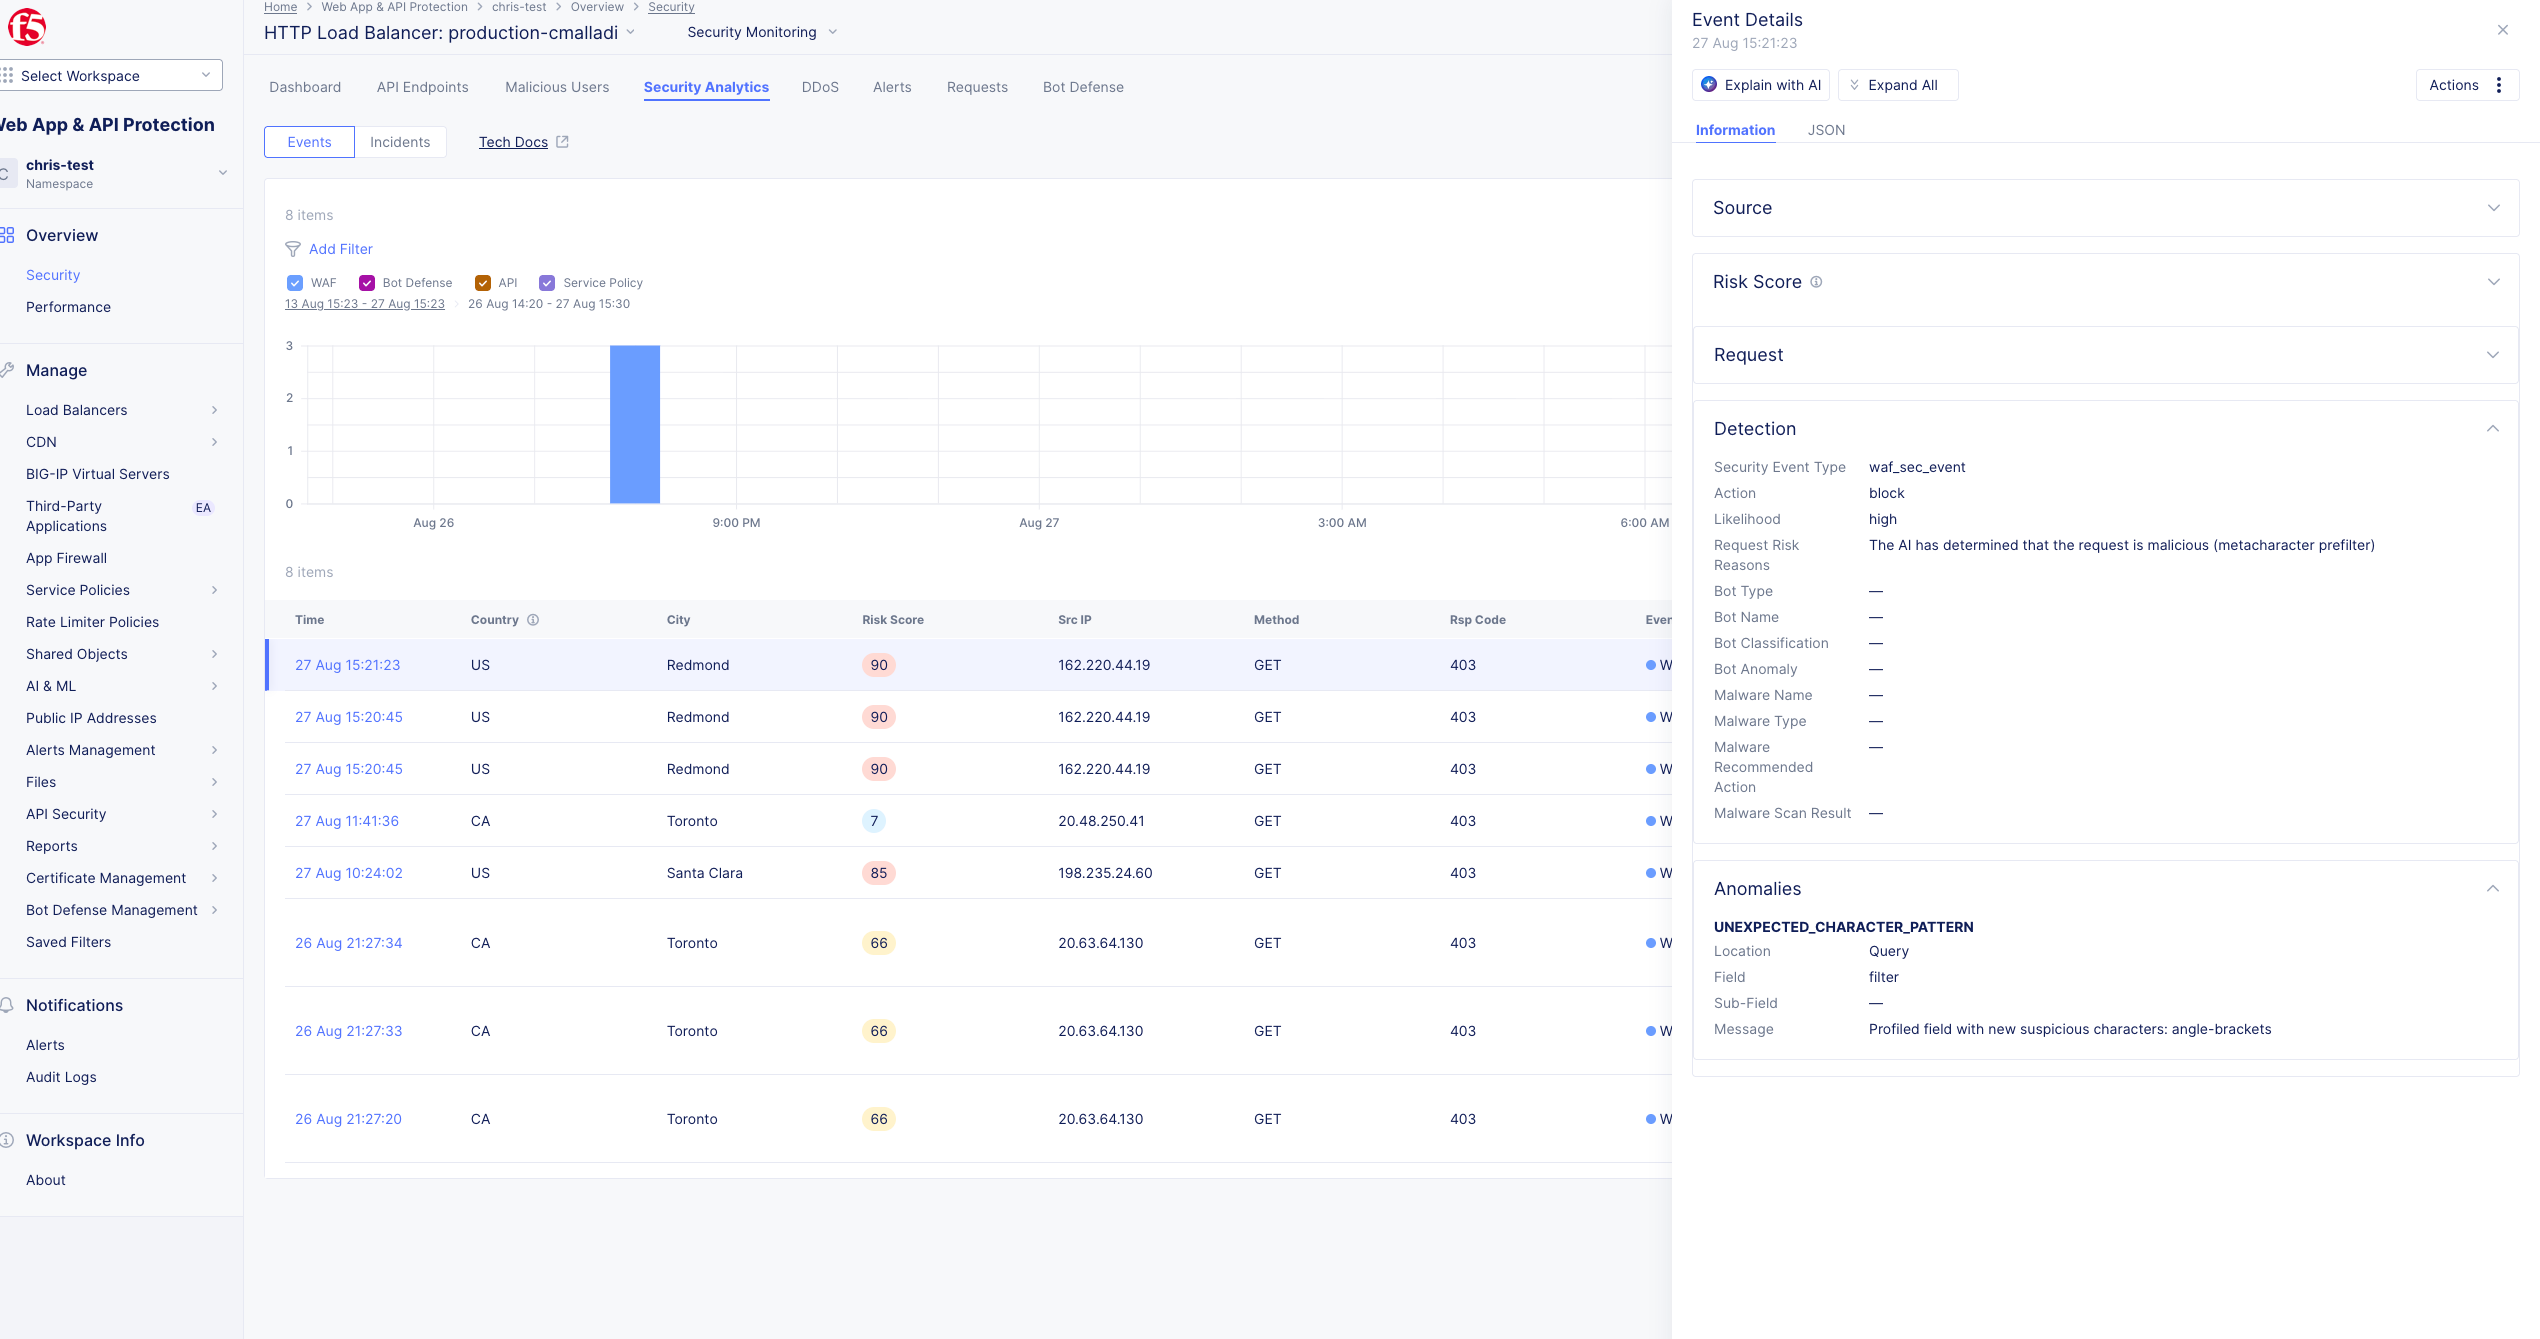
Ensemble, ces fonctionnalités permettent d’appliquer des correctifs virtuels plus ciblés sans perturber les processus établis de développement, de test et d’exploitation. Lors des tests internes de F5, notre WAF basé sur l’IA a atteint un taux de détection de 98 % tout en réduisant les faux positifs à 1 %, ce qui donne aux équipes la confiance nécessaire pour passer de la surveillance au blocage avec beaucoup moins d’ajustements manuels.
Ces innovations s’appuient directement sur les fonctionnalités de sécurité à l’exécution basées sur l’IA que nous avons lancées plus tôt cette année dans F5 Distributed Cloud WAF. En combinant l’évaluation des risques basée sur l’IA et l’analyse comportementale, les entreprises peuvent passer de la surveillance des menaces à leur blocage en toute confiance, en bénéficiant ainsi des capacités d’application des politiques nécessaires pour accélérer leur protection.
Une meilleure détection permet une meilleure hiérarchisation des priorités
La priorisation n’est efficace que si elle repose sur une visibilité suffisante.
Les applications modernes s’appuient de plus en plus sur des API, des workflows dynamiques et une logique métier que les approches de test traditionnelles peinent souvent à évaluer pleinement. Un scanner ne peut évaluer que les fonctionnalités auxquelles il peut accéder, ce qui peut laisser des angles morts sur l’ensemble de la surface d’attaque de l’application.
Pour contribuer à relever ce défi, nous introduisons des tests assistés par l’IA dans F5 Distributed Cloud Web App Scanning.
Au lieu de s’appuyer uniquement sur des données génériques, les tests assistés par l’IA permettent aux scanners d’interagir avec les applications en tenant davantage compte du contexte. En comprenant la fonction des champs de formulaire et en générant des données réalistes, les scanners peuvent :
- Explorer plus en profondeur les flux de travail des applications
- Accéder à des fonctionnalités supplémentaires
- Évaluer les parties d’une application qui, autrement, pourraient ne pas être testées
Une visibilité plus complète sur les applications et les API permet de mieux hiérarchiser les priorités et aide les équipes à concentrer leurs efforts de protection sur les vulnérabilités les plus susceptibles de nécessiter une attention immédiate.
Les tests assistés par l’IA relient directement la détection à la mise en œuvre des mesures de protection : les vulnérabilités détectées par Web App Scanning sont directement converties en correctifs virtuels ciblés dans le WAF, assurant ainsi une protection immédiate dès qu’une exposition est identifiée.
Témoignage client : une rigueur opérationnelle à grande échelle
Récemment, une grande institution financière, cliente de longue date de F5, a été confrontée au même défi que rencontrent aujourd’hui de nombreux responsables de la sécurité. Bien que l’organisation ait mis en place des pratiques éprouvées de gestion des vulnérabilités et des processus rigoureux de contrôle des changements, sa direction de la sécurité a constaté que la seule correction traditionnelle du code ne pouvait pas suivre le rythme de l’accélération des délais d’exploitation des vulnérabilités.
En renforçant son engagement envers F5 en tant que fournisseur stratégique de solutions de sécurité et en déployant notre WAF optimisé par l’IA afin d’automatiser la détection des menaces et d’accélérer l’application à grande échelle de correctifs virtuels, le client a amélioré sa capacité à gérer les risques sans compromettre sa rigueur opérationnelle. Plutôt que d’imposer des changements urgents en production, l’équipe de sécurité a gagné en flexibilité pour réduire immédiatement l’exposition tout en maintenant les processus établis de gouvernance et de remédiation.
À grande échelle, cet équilibre entre protection et stabilité opérationnelle devient une exigence fondamentale de la sécurité moderne.
Un nouveau modèle de sécurité pour l’ère post-Mythos
Alors que les délais d’exploitation des vulnérabilités ne cessent de se raccourcir, les responsables de la sécurité doivent évoluer dans un environnement où les principes établis de longue date en matière de gestion des vulnérabilités ne sont plus valables. La question n’est plus de décider s’il faut appliquer un correctif, mais de déterminer comment gérer efficacement les risques entre la découverte d’une vulnérabilité et sa correction.
C’est pourquoi nous continuons d’investir dans la sécurité à l’exécution optimisée par l’IA et de la déployer de manière cohérente partout où les applications s’exécutent : dans F5 Distributed Cloud Services et F5 BIG-IP, au sein d’environnements hybrides, sur site, réglementés et isolés. Nous pensons que l’avenir de la sécurité des applications dépendra moins de la réaction aux alertes que de la capacité à fournir aux organisations le contexte, les renseignements et la confiance dont elles ont besoin pour prendre de meilleures décisions en matière de sécurité.
Les principes fondamentaux de la sécurité n’ont pas changé. Mais à l’ère post-Mythos, les organisations qui réussiront seront celles qui sauront adapter ces principes à un paysage des menaces qui évolue à la vitesse des machines.
Rejoignez-nous au sommet de F5 sur la sécurité post-Mythos
N’oubliez pas de lire notre communiqué de presse. Et si vous souhaitez mieux comprendre les enjeux de sécurité liés aux menaces de pointe reposant sur l’IA, inscrivez-vous à notre événement virtuel F5 Post-Mythos Security Summit, qui débutera le 10 septembre. Nous examinerons l’évolution du paysage des menaces, aborderons le rôle des solutions WAAP et de défense contre les bots basées sur l’IA, et partagerons des conseils pratiques pour aider les organisations à réduire leur exposition tout en préservant leur stabilité opérationnelle.
À propos de l’auteur
.jpeg)
Nirav Shah est vice-président senior et responsable du marketing des produits et solutions chez F5, où il définit l’orientation stratégique en matière de sécurité des applications et de l’IA. Avant de rejoindre F5, il a passé onze ans chez Fortinet, où il a occupé plusieurs postes de direction, notamment à la tête des solutions SASE optimisées par l’IA, des solutions SOC et des solutions de réseau sécurisé. Son vaste parcours comprend également des fonctions importantes chez Cisco Systems, où il a piloté des initiatives majeures dans le domaine du SD-WAN. Fort de plus de vingt ans d’expérience dans le secteur de la cybersécurité, il a fait ses preuves dans le lancement de produits qui redéfinissent le marché et dans la constitution d’équipes hautement performantes, en alignant le développement des produits sur les ventes et le marketing afin de maximiser leur impact. Expert reconnu et ancien étudiant de l’USC, il intervient fréquemment lors de conférences professionnelles et contribue régulièrement à des publications de premier plan sur la convergence entre l’IA et la cybersécurité, tout en restant engagé dans l’accompagnement des professionnels émergents de la cybersécurité.
Autres articles de Nirav ShahArticles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]