최고기술책임자(CTO)실
F5의 최신 견해는 무엇인가요?
디지털 경험을 보호하는 것은 비즈니스 생존에 필수적이지만, 현대적인 앱의 복잡한 아키텍처와 멀티클라우드 환경, 수많은 API로 인해 취약성이 증가하고 있습니다. CTO 오피스의 전문가 인사이트를 통해 앱 및 API 보호, 안전한 멀티클라우드 네트워킹, AI 기반 기술 및 아키텍처의 발전, 새롭게 부상하는 기술과 위협에 관한 최신 동향을 확인하세요.
추천 콘텐츠
AI 앱 제공의 10대 위험: 보안 및 규제 준수 부족
AI는 규정 준수의 범위를 경로와 저장소 보안에서 런타임 동작의 거버넌스까지 확장합니다. 여기에는 모델 접근, 검색 컨텍스트, 출력, 에이전트 작업이 포함되므로 통제는 추론 단계에 더 가까이 적용되어야 합니다.

AI 앱 딜리버리 10대 과제: 호환되지 않는 딜리버리 정책
정책 불일치는 AI 장애를 유발합니다. 일관되지 않은 장애 조치, 타임아웃, 제한 및 보안 제어로 인해 소프트 장애와 불완전한 결과가 발생하고, 엔드포인트마다 서로 다른 결과가 나타납니다.
AI 앱 제공의 10대 과제: 지연 시간을 처리하지 못하는 문제
AI로 인해 지연 시간은 단순한 성능 문제가 아니라 신뢰의 문제가 됩니다. 느린 ‘어시스턴트’ 응답은 망설이거나 제대로 작동하지 않는 것처럼 느껴지며, 토큰이 많은 프롬프트와 출력은 시스템이 정상일 때조차 처리해야 할 작업량을 늘립니다.
CTO 오피스의 모든 콘텐츠
(265)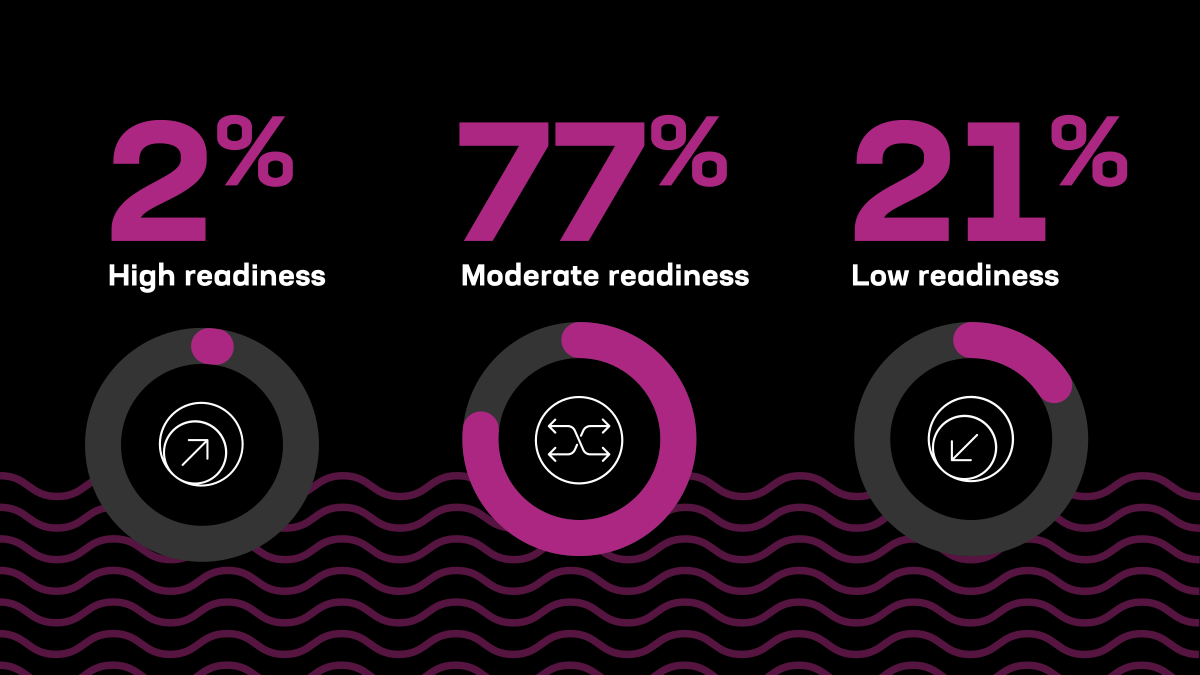
2026년 AI 제공 및 보안 현황: 애플리케이션 인프라에 미치는 영향
CTO 오피스 보고서: 엣지 2.0 핵심 원칙

F5 2025 기술 전망
제로 트러스트 보안: 제로 트러스트가 중요한 이유(단순한 액세스 제어 그 이상)
CTO실 보고서: 인터넷의 제3의 물결
급속한 디지털화와 기기 및 머신으로의 사용자 범위 확대는 새로운 인터넷 시대를 열고 있으며, 이에 따라 엣지 생태계도 진화하고 있습니다.
ADC07 호환되지 않는 전송 정책
ADC03 불완전한 관측 가능성
ADC06 지연 시간을 처리할 수 없음
제로 트러스트 도입을 위한 기법 및 기술 검토
MITRE ATT&CK 및 D3FEND 프레임워크 관점에서 살펴본 제로 트러스트 도입의 이점
분산 게이트웨이 액터: 진화하는 API 관리
ADC10 리소스 활용률 저조
ADC04 교통 통제 미흡
GraphQL의 역할과 영향
ADC05 최적화되지 않은 트래픽 스티어링
ADC01 취약한 DNS 관행
앱 제공 방식의 재정의
ADC09 맞춤형 애플리케이션 요구사항
ADC08 보안 및 규제 준수 미흡
앱 및 API 확장을 위한 애플리케이션 제공 패턴
ADC02 내결함성 및 복원력 부족
애플리케이션 전략 현황: 멀티클라우드의 실제 상황은?
보안에서 위험 관리로의 전환
애플리케이션 딜리버리 10대 핵심 과제
잘못된 이유로 옳은 선택: 20억 개를 향한 API의 거침없는 증가
기존의 API 난립 문제는 인간의 작업 속도에 의해 제한되었습니다. 이제 AI 에이전트가 엔드포인트를 자율적으로 생성하고 연결하면서 AI 관련 API 호출과 통합이 빠르게 증가하고 있습니다.
작성자: Lori Mac Vittie
모델 라우팅이 보안 인프라가 될 수 있는 이유
에이전틱 AI는 기존 ID 체계의 한계를 드러냅니다. 특화 모델과 정책 기반 라우팅을 결합하면 권한을 모델 선택에 연계하여 피해 범위와 거버넌스 복잡성을 줄일 수 있습니다.
작성자: Lori Mac Vittie
악성 패키지가 우리 업계를 죽이고 있다
AI와 자동화로 공급망 악용이 가속화되고 있지만, 오픈 소스 생태계에는 악성 패키지를 관리하는 중앙 레지스트리가 없습니다. 침해 사례를 신고하고 추적할 수 있는 신뢰할 만한 체계가 필요합니다.
작성자: James Hendergart