Automação de segurança para DevOps com F5 WAF for BIG-IP
Os aplicativos estão no centro da estratégia digital das organizações modernas. De acordo com uma pesquisa da F5 Labs, as organizações empresariais gerenciam, em média, 983 aplicativos, que muitas vezes estão distribuídos entre várias nuvens e data centers. Em geral, os aplicativos modernos são projetados com arquiteturas distribuídas e desenvolvidos com práticas ágeis até o nível dos componentes. Essa estrutura de integração contínua e entrega contínua (CI/CD) permite que o DevOps gerencie o ciclo de vida do software com rapidez e eficiência. Tendo o tempo de lançamento no mercado como principal KPI (indicador-chave de desempenho), o DevOps adotou fluxos de trabalho modernos e automação. No entanto, a segurança muitas vezes fica de fora do fluxo de trabalho de segurança de CI/CD.
A ausência de controles de segurança de aplicações no fluxo de trabalho de DevOps significa que eles não são testados juntamente com o código da aplicação. Como resultado, falhas de segurança da aplicação podem não ser descobertas até que os testes operacionais sejam realizados próximo ao fim do ciclo de desenvolvimento, quando a correção dessas falhas é muito mais onerosa. Os impactos podem incluir atrasos significativos no lançamento no mercado, custos mais elevados de correção ou controles de segurança inadequados.
Introduzir testes de segurança nas etapas iniciais do processo de CI/CD é a solução mais eficiente para reduzir a lacuna entre as equipes de aplicações e de segurança. O desafio é fazer isso de forma escalável e eficiente, o que exige mudanças culturais e tecnológicas que enfatizem os testes operacionais de segurança como parte das fases de desenvolvimento de aplicações.
F5 WAF for BIG-IP possibilita integrar testes operacionais de segurança de aplicações no início do pipeline de desenvolvimento. Isso permite testar de forma abrangente tanto as especificações funcionais quanto as políticas de segurança logo no início do pipeline. Agora, a equipe de DevOps pode identificar falhas de segurança, seja na política de segurança ou na própria aplicação, enquanto ela ainda está em desenvolvimento. Quando a equipe encontra erros, pode corrigi-los com mais eficiência e a um custo significativamente menor.
Principais recursos
- A implantação e a configuração declarativas baseadas em API permitem a integração com ferramentas e fluxos de trabalho de DevOps
- Permite que as equipes de SecOps gerenciem e forneçam segurança como “código” usando arquivos JSON de fácil leitura para as equipes de DevOps
- A ingestão de arquivos OpenAPI permite a configuração automatizada da segurança de APIs
- A integração com Webhooks (por exemplo, Slack e Teams) possibilita maior colaboração em DevOps e recursos avançados de automação
- Capacidade de compartilhar uma base de segurança entre aplicativos e definir controles personalizados para cada aplicativo por meio de políticas modulares
- Capacidade de compartilhar objetos de política entre diferentes políticas por meio de referências a arquivos compartilhados
Principais benefícios
- Ajuda a lançar aplicativos no mercado mais rapidamente, com menor custo e maior eficiência de segurança
- Antecipa os testes de segurança no pipeline de desenvolvimento de aplicações para tornar a correção de vulnerabilidades mais econômica
- Elimina a lacuna operacional entre SecOps e DevOps
Segurança como código
O uso de APIs declarativas facilita a integração da segurança de aplicações ao pipeline de desenvolvimento. Esses comandos de API podem ser usados como parte do pipeline de desenvolvimento automatizado para implantar e configurar o F5 WAF for BIG-IP. A automação pode ser implementada por meio das ferramentas que as equipes de DevOps já utilizam, como GitLab, Jenkins e Bitbucket.
As políticas de segurança do WAF também podem ser aplicadas a instâncias existentes do WAF usando os mesmos processos de automação. As políticas de segurança podem ser definidas em um simples arquivo JavaScript Object Notation (JSON). O arquivo pode incluir uma referência ao nome e ao local da política do WAF, normalmente em um repositório como o GitHub.
Usando essa estrutura, a equipe de SecOps pode criar, publicar e manter políticas de segurança que podem ser facilmente utilizadas pelas equipes de desenvolvimento. As políticas podem variar de acordo com a aplicação. Por exemplo, a equipe de SecOps pode ter uma política de referência para aplicações que ofereça proteção contra o OWASP Top 10, que define os riscos de segurança mais críticos para aplicações Web. Outras políticas podem ser publicadas para aplicações que exijam controles adicionais, como aquelas que processam dados confidenciais ou realizam transações financeiras. A equipe de desenvolvimento utiliza essas políticas da mesma forma que utiliza outros componentes do código da aplicação.
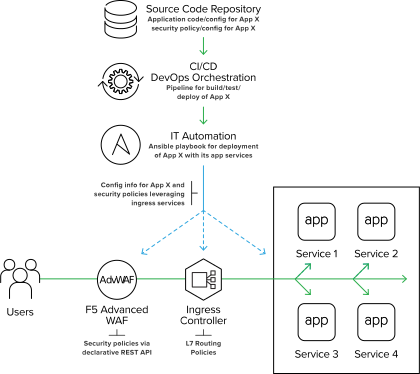
As alterações no “código” de segurança são automaticamente integradas, aplicadas, testadas e compiladas pelo conjunto de ferramentas de automação do pipeline de CI/CD. Essa abordagem desloca os controles de segurança para uma etapa anterior do pipeline de CI/CD, permitindo que a segurança seja uma responsabilidade compartilhada durante todo o processo. Assim como ocorre com qualquer outra parte da aplicação, isso garante uma implementação consistente da segurança em todas as etapas do ciclo de vida de desenvolvimento: desenvolvimento, teste, garantia de qualidade e produção.
As equipes multifuncionais de DevSecOps podem usar recursos adicionais de integração com ChatOps (por exemplo, Slack) para aumentar a eficiência e garantir que todos estejam sempre alinhados. No entanto, o ChatOps pode ir além de simples mensagens e alertas. Quando integrado às ferramentas do pipeline, o ChatOps pode fornecer atualizações em tempo real sobre o progresso do DevOps e até mesmo iniciar ações no pipeline, como atualizações na política do F5 WAF for BIG-IP.
Conclusão
Saiba mais sobre o F5 WAF for BIG-IP: