A Internet das Coisas (IoT) continua sendo um tema de interesse. E, embora dispositivos e aparelhos voltados ao consumidor costumem ganhar as manchetes, o que mais me fascina é o trabalho de preparação realizado nos bastidores dos data centers pelos primeiros adeptos dessa tecnologia.
Provavelmente porque há muito trabalho a ser feito para dar suporte a uma iniciativa de IoT em larga escala. E não existe realmente uma implementação de IoT em pequena escala quando a “coisa” é voltada para os consumidores. Porque, caso você não tenha percebido, há muitos consumidores por aí. E eles adoram novidades reluzentes.
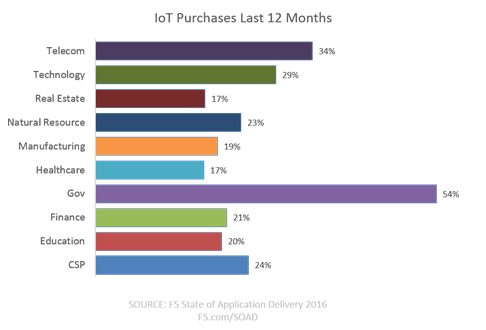
Com isso em mente, há muito mais acontecendo neste momento em todo o setor de tecnologia para apoiar tanto aqueles que estão integrando a IoT a produtos já existentes (carros, eletrodomésticos, brinquedos) quanto aqueles que esperam se tornar a próxima grande novidade com produtos totalmente novos que você nem sabia que precisava até ter um.
É verdade. Embora o governo lidere entre os setores que investem em IoT (de acordo com o nosso State of Application Delivery 2016), os provedores de serviços de telecomunicações, tecnologia e nuvem não ficam muito atrás. Na verdade, todos os setores apresentaram um índice de compras bastante positivo nos doze meses anteriores, indicando que há muito mais iniciativas envolvendo IoT do que parece quando se observa apenas o mercado de consumo.
Grande parte do que está acontecendo está na infraestrutura, na rede que fornece conectividade e permite respostas imediatas dos aplicativos de back-end que gerenciam, medem, monitoram, protegem e interagem com aqueles pequenos e simpáticos chips incorporados ao ursinho de pelúcia favorito do seu filho.
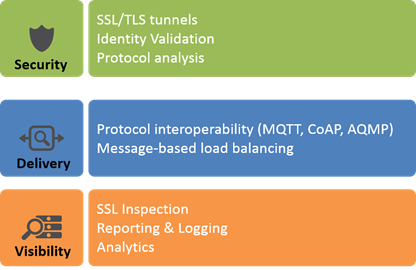
Como qualquer aplicativo ou cliente (porque é isso que esses dispositivos remotos realmente são: clientes), eles precisam de um conjunto básico de serviços para operar de forma consistente, previsível e confiável. Mais especificamente, precisam de serviços que ofereçam segurança, entrega e visibilidade.
Segurança
A segurança costuma ser a última coisa em que nos concentramos quando se trata de novas tecnologias, então vou começar por ela, pois são as violações de segurança que mais chamam a atenção hoje em dia, mesmo no caso de uma tecnologia ainda incipiente como a IoT.
Os dispositivos precisam se comunicar com aplicativos de back-end. Seja para salvar dados, obter atualizações ou patches ou alterar configurações, eles precisam se comunicar — com segurança — com esses aplicativos. Isso significa oferecer suporte a túneis seguros via SSL ou TLS. Significa usar HTTP seguro, não texto simples, e também não inserir chaves diretamente no código dos dispositivos. Estou falando sério quanto a isso. Não faça isso.
Segurança também significa validação de identidade. Sim, eu sei que essa coisa é um carro, mas de *quem* é esse carro? Precisamos de serviços capazes de identificar as coisas com rapidez e precisão e associá-las a seus usuários e proprietários autorizados, a fim de reduzir a possibilidade de meu vizinho decidir que meu rádio deve estar sintonizado em algo que não seja uma estação de heavy metal. Que horror!
Por fim, segurança também significa análise de protocolos. Isso é especialmente importante diante dos novos protocolos que estão sendo considerados para padronização em todo o universo da IoT. As vulnerabilidades dos protocolos podem representar um risco significativo (talvez você se lembre do Heartbleed) e costumam ser difíceis de corrigir em tempo hábil. A capacidade de detectar possíveis abusos de protocolos pode mitigar o risco de forma preventiva.
Entrega
Os dados, transacionais ou não, precisam ser entregues a dispositivos e aplicativos de back-end. Fazer isso nem sempre é apenas uma questão de enviar um monte de bits codificados em JSON para alguma API REST. Muitos dispositivos usam as novas linguagens da IoT: MQTT, CoAP e AQMP. Mas e seus respectivos aplicativos de back-end? Eles usam REST porque também fornecem a aplicativos web e móveis acesso aos mesmos recursos e informações. Em última análise, isso significa que, em algum ponto do caminho de entrega, há um gateway, um tradutor, um intermediário que garante a interoperabilidade entre protocolos.
Isso permite que o dispositivo no seu carro envie dados ou mensagens via MQTT que possam ser compreendidos pelo aplicativo de back-end que usa REST. O intermediário intercepta e traduz esses dados (com segurança), permitindo uma comunicação fluida entre o seu dispositivo e os aplicativos dele. Pense no intermediário como o C3PO e no seu carro (ou outro dispositivo) como o R2D2. Isso significa oferecer suporte nativo a protocolos, além de uma abordagem definida por software que disponibiliza uma plataforma de scripts por meio da qual o suporte a outros protocolos pode ser desenvolvido rapidamente. Criação de scripts para o caminho de dados é um dos três principais componentes da programabilidade de rede, mas é o menos mencionado. Quando se trata de IoT e de oferecer suporte ao que provavelmente será uma grande variedade de protocolos e linguagens, a flexibilidade proporcionada por esse recurso muitas vezes pouco reconhecido será inestimável.
Mencionei anteriormente a escalabilidade como um aspecto a ser considerado, e é aqui, na entrega, que vemos esse requisito ser atendido. Para dimensionar o suporte a um milhão de dispositivos, por exemplo, você provavelmente usará uma arquitetura de aplicativos baseada em decomposição. Talvez não chegue a adotar microsserviços completos, mas provavelmente separará, no mínimo, os domínios funcionais para permitir o dimensionamento de diferentes funções com uma metodologia mais eficiente (e econômica).
É aí que entra algo como o balanceamento de carga baseado em mensagens. Talvez você se lembre desse conceito mencionado no contexto dos provedores de serviços em conjunto com protocolos como Diameter e SIP, em que a eficácia e a relação custo-benefício da escalabilidade são essenciais.
O balanceamento de carga baseado em mensagens é importante porque protocolos como o MQTT são baseados em mensagens. Eles seguem um modelo pub-sub (publicação–assinatura), semelhante ao middleware baseado em mensagens que talvez você já tenha ouvido falar que existe nas camadas mais profundas da empresa. De qualquer forma, eles são baseados em mensagens, e essas mensagens precisam ser analisadas e enviadas ao serviço ou dispositivo adequado. Para fazer isso em escala, o serviço de balanceamento de carga deve ser capaz de analisar a mensagem e determinar para onde enviá-la e, em seguida, selecionar um recurso adequado para processá-la.
Isso não é nem de longe tão fácil quanto parece, pois os balanceadores de carga básicos têm recursos limitados de análise de aplicações. No entanto, esse será um requisito para permitir o escalonamento dos protocolos preferidos pelos dispositivos de IoT.
Visibilidade
Por fim, a infraestrutura precisa oferecer visibilidade. Isso significa ter a capacidade de ver o que está acontecendo. É a visibilidade das transações seguras (inspeção SSL) que permite à equipe de segurança agir e identificar agentes mal-intencionados. É a visibilidade dos padrões de uso que pode orientar o dimensionamento automático dos serviços adequados.
A visibilidade não se resume apenas ao uso de “big data” para fornecer análises operacionais robustas; ela também envolve a geração de relatórios e o registro de logs. A solução de problemas ficará bastante complicada nessas arquiteturas complexas, e os logs serão essenciais para que tanto as ferramentas quanto as pessoas possam identificar a origem do problema.
Escalar e dar suporte à IoT não envolve apenas os dispositivos. Há muito trabalho a ser feito na rede, na infraestrutura e nas estruturas operacionais necessárias para sustentá-la. A boa notícia é que, se você é uma das pessoas que trabalham nas (importantíssimas) arquiteturas de back-end que darão suporte a algum dispositivo bacana, sempre pode argumentar que precisa de um (ou três) para fazer testes.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...