Naquela época (estou falando de 2003, ou seja, uma eternidade em termos de tecnologia), havia muitas expectativas e esperanças de uma experiência de gerenciamento de identidades mais integrada. Foi quando a Security Assertion Markup Language (SAML) começou a ganhar popularidade e passou a ser amplamente utilizada no provisionamento de identidades, especialmente na implementação de soluções de logon único (SSO).
A grande preocupação na época eram as contas órfãs e a simplificação do gerenciamento de senhas. Como você deve se lembrar, essa era a Era da Webificação e da SOA, quando tudo estava sendo transformado em uma aplicação web. Portanto, fazia sentido adotar um padrão nativo da web para ajudar a enfrentar os desafios do gerenciamento de identidades.
Acontece que agora também faz sentido.
Afinal, hoje tudo está sendo levado para a “nuvem”. O que, na verdade, é apenas uma forma simpática de dizer que todos os seus aplicativos web estão migrando para a “nuvem”. Os desafios de provisionamento e gerenciamento (e de evitar contas órfãs ou acessos não autorizados) agora se concentram não apenas nos sistemas internos, mas também nos sistemas hospedados externamente (baseados na nuvem).
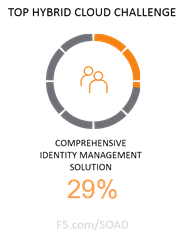
E isso é corroborado pelos resultados da nossa pesquisa de 2016 Estado da Entrega de Aplicações . Quando perguntamos sobre os desafios que os entrevistados enfrentavam em ambientes de nuvem híbrida (múltipla), as duas principais respostas foram a falta de análises que ajudassem a determinar onde hospedar uma determinada aplicação (29%) e a ausência de uma solução abrangente de gerenciamento de identidades (29%). Talvez seja por isso que, no topo da lista de serviços com implantação prevista para 2016, estava — rufem os tambores — a federação de identidades (26%).
A federação de identidades é, na verdade, o amadurecimento (ou a evolução) das soluções desenvolvidas para oferecer suporte ao provisionamento, à auditoria e ao gerenciamento automatizados de identidades dentro da empresa, abrangendo também sistemas externos (fora das instalações, na nuvem). A solução se baseia em uma “fonte autoritativa de identidade”, semelhante ao DNS, a partir da qual as identidades específicas de cada aplicativo podem ser gerenciadas. Essa fonte quase sempre fica nas instalações da empresa, pois é o repositório corporativo (autoritativo) de identidades.
A federação de identidades utiliza então o SAML para atuar como intermediária de aplicações fora do controle da TI, como as de SaaS. O serviço de Federação de Identidades faz a mediação entre os usuários e os aplicativos que eles desejam acessar e garante que, quando Bob tenta acessar o Office365, sua identidade ainda seja válida e esteja autorizada a acessar o aplicativo. Caso contrário, ACESSO NEGADO. Se estiver tudo certo, pode ter certeza de que outra apresentação do Power Point logo chegará à sua caixa de entrada.
De acordo com a Osterman Research, a equipe de TI só toma conhecimento da necessidade de desprovisionar uma conta 9 dias após um usuário deixar a organização. Em média, o estudo constatou que 5% dos usuários no Active Directory já não trabalham na organização. E não ignore a parte referente à “autorização”, pois isso também representa um risco, já que a mesma pesquisa constatou que 19% dos funcionários mudam de função ou de responsabilidades a cada ano, o que pode alterar seu nível de acesso.
Os serviços de federação de identidades também podem oferecer recursos de SSO. Por exemplo, posso acessar nosso portal remoto (F5), fazer login uma única vez e, graças aos serviços de federação de identidades, iniciar automaticamente vários aplicativos web diferentes — alguns deles locais e outros SaaS. Faço login uma vez e não preciso mais me preocupar com isso.
E a equipe de TI também não precisa se preocupar, pois verifica minha função, meus níveis de acesso e minha validade diretamente na fonte oficial. Tudo está sempre atualizado — não nove dias depois — porque as alterações não precisam ser propagadas por algum processo manual ou assistido pela web. Isso aumenta a produtividade não apenas para mim, mas também para os pobres profissionais de TI que, de outra forma, passariam o dia inteiro verificando alterações em uma planilha do Excel enviada por e-mail, mais cedo naquele mesmo dia, por alguém da SaaS-1 e da SaaS-2. E sim, era realmente assim que funcionava antes de o SAML praticamente se tornar o padrão de fato para a federação de identidades em serviços SaaS de nível corporativo.
Mas não se prenda à ideia de que o SAML serve apenas para aplicativos de “usuário”, como DropBox, SFDC e Office365. Ele também é uma ferramenta muito valiosa para controlar os sistemas baseados em nuvem aos quais a equipe de TI tem acesso. Considere, por exemplo, que há pessoas gerenciando instâncias, acessos e serviços na AWS. Isso acontece (na maioria das vezes) por meio do portal de gerenciamento da AWS. Um portal que pode ser controlado por meio de um serviço de federação de identidades.
Os mesmos motivos pelos quais você gostaria de gerenciar o acesso ao Office365 a partir de uma fonte centralizada e confiável também se aplicam ao gerenciamento do acesso aos sistemas que administram sua infraestrutura de nuvem. Você não quer que pessoas que já não trabalham na empresa continuem tendo acesso a esse sistema, nem quer esperar nove dias para que o acesso seja revogado. Eliminar o risco e aprimorar o fluxo de trabalho de provisionamento por meio da integração e da automação via SAML é como uma promoção do tipo “compre um e leve outro” na sua loja favorita.
Os serviços de federação de identidades não apenas aumentam a produtividade e reduzem os riscos, como também podem diminuir os custos operacionais ao eliminar a necessidade de executar processos manuais dispendiosos (que exigem supervisão) sempre que alguém deixa a empresa ou muda de função ou de responsabilidades.
Em última análise, esse recurso aumenta a agilidade, o que permite à TI se adaptar melhor, além de apoiar e viabilizar iniciativas de negócios. Quando a TI deixa de ficar presa a processos manuais demorados ou a integrações personalizadas, ela pode alterar sistemas com mais facilidade e rapidez, além de garantir a aplicação consistente das políticas sem precisar superar inúmeros obstáculos. Isso significa que a empresa pode migrar, adicionar e remover sistemas e aplicativos conforme necessário, sem ser prejudicada pela necessidade de a TI “conectar” manualmente todas as partes envolvidas para garantir a conformidade e o acesso.
Os serviços de federação de identidades são cada vez mais valiosos como uma ferramenta que não apenas facilita a vida dos usuários com SSO e acesso federado, mas também aumenta a agilidade, reduz os riscos e diminui os custos operacionais associados ao gerenciamento do número crescente de aplicativos que precisamos usar diariamente, tanto no ambiente local quanto na nuvem.
Quer se aprofundar nos detalhes do SAML? Confira esta aula no Lightboard sobre SAML, apresentada pelo nosso próprio John Wagnon.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...