Os bots são legais. Os bots são assustadores. Os bots são o futuro. Os bots estão ficando mais inteligentes a cada dia.
Dependendo do tipo de bot de que estamos falando, eles podem nos deixar frustrados ou fascinados. Por um lado, os chatbots costumam ser considerados um componente essencial das estratégias de transformação digital das empresas. Para os consumidores, eles possibilitam respostas rápidas a perguntas e solicitações. Internamente, podem executar tarefas e responder a perguntas sobre o status de tudo, desde um relatório de despesas enviado recentemente até a capacidade atual do seu aplicativo novinho em folha.
Por outro lado (reconhecidamente mais sombrio), alguns bots são ruins. Muito ruins. Existem os thingbots — dispositivos de IoT que foram comprometidos e integrados a uma botnet Estrela da Morte. E há bots cujo único propósito é coletar dados, roubar e interromper negócios por meio de artimanhas.
São esses últimos bots que nos preocupam hoje, pois estão ficando significativamente mais inteligentes e, infelizmente, já representam a maioria dos “usuários” da Internet.
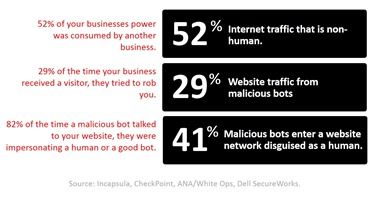
É sério. 52% de todo o tráfego da Internet não é humano. Parte dele vem de APIs entre empresas e bots legítimos, como indexadores de mecanismos de busca e bots de mídia. Mas uma boa parcela é composta simplesmente por bots mal-intencionados. Segundo a Distil Networks, que monitora esses roedores digitais, “os bots mal-intencionados representaram 20% de todo o tráfego da web e estão em toda parte, o tempo todo”. Em sites de grande porte, eles foram responsáveis por 21,83% do tráfego — um aumento de 36,43% desde 2015. Outras pesquisas apresentam um cenário semelhante. Independentemente de quem divulgue os números, nenhum deles traz boas notícias para as empresas.
O relatório da Distil Networks observa que “em 2016, um terço (32,36%) dos sites apresentou picos de tráfego de bots mal-intencionados três vezes maiores que a média, com uma média de 16 desses picos por ano”. Picos repentinos causam problemas de desempenho (à medida que a carga aumenta, o desempenho diminui), além de indisponibilidade.
Se os bots estiverem atacando aplicativos locais, eles poderão não apenas causar indisponibilidade, mas também aumentar os custos associados a esses aplicativos. Muitos aplicativos ainda são implantados em plataformas que exigem licenças. Cada vez que uma nova instância é iniciada, um novo lançamento é feito no livro contábil. Escalar software custa dinheiro de verdade. Independentemente dos custos de licenciamento, há custos associados a cada transação, pois hardware e largura de banda ainda não são tão baratos quanto gostaríamos.
Na nuvem, escalar é mais fácil (geralmente), mas você ainda terá que pagar por isso. Nem o processamento nem a largura de banda são gratuitos na nuvem e, assim como ocorre com seus equivalentes locais, o custo de uma transação real aumentará devido ao tráfego de bots.
A resposta é elementar, claro. Interrompa o tráfego antes que ele chegue ao aplicativo.
Isso parece muito mais fácil do que realmente é. Veja bem, a segurança é obrigada a atuar como o “jogador C” na interpretação padrão do Teste de Turing. Para quem não se lembra, o Teste de Turing exige que um interrogador (jogador C) determine qual jogador (A ou B) é uma máquina e qual é humano. E ele só pode usar respostas escritas, porque, caso contrário, bem, é óbvio. Fácil.
De forma muito semelhante, hoje as soluções de segurança precisam distinguir entre humanos e máquinas usando apenas informações transmitidas digitalmente.
Firewalls de aplicações web: o jogador ‘C’ no teste de segurança de Turing
Os firewalls de aplicações web (WAF) são projetados para fazer isso. Seja como serviço, no local ou na nuvem pública, um WAF protege os aplicativos contra bots, detectando-os e impedindo que acessem os recursos que desejam. O problema é que muitos WAFs filtram apenas bots que correspondem a agentes de usuário e endereços IP reconhecidamente mal-intencionados. Mas os bots estão ficando mais inteligentes e sabem alternar entre endereços IP e mudar os agentes de usuário para evitar a detecção. A Distil destaca essa inteligência crescente ao apontar que 52,05% dos “bots mal-intencionados carregam e executam JavaScript — o que significa que têm um mecanismo JavaScript instalado”.
Isso significa que você precisa ter muito mais informações sobre o “usuário” para conseguir identificar — e rejeitar — bots mal-intencionados. A boa notícia é que essas informações estão disponíveis e são todas digitais. Assim como é possível aprender muito com a linguagem corporal, os padrões de fala e as escolhas de vocabulário de uma pessoa, também é possível extrair muitas informações dos dados digitais que acompanham cada transação.
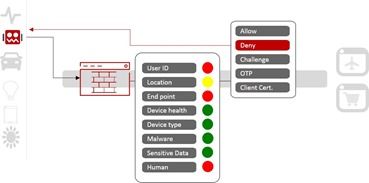
Com a combinação certa de inteligência de ameaças, criação de perfis de dispositivos e análise comportamental, um WAF consegue distinguir corretamente bots mal-intencionados de usuários legítimos, sejam eles humanos ou bots. Sua escolha determina se um bot conseguirá ou não superar sua estratégia de segurança e, na prática, “vencer” o Teste de Segurança de Turing.
- Inteligência de ameaças
A inteligência de ameaças combina geolocalização com a classificação proativa do tráfego e utiliza feeds de inteligência provenientes do maior número possível de fontes confiáveis para ajudar a identificar bots maliciosos. Trata-se, essencialmente, de “big data de segurança”, que permite que todo um ecossistema de parceiros de segurança compartilhe informações, possibilitando a identificação rápida e, portanto, mais precisa das tentativas mais recentes de bots.
Perfil do dispositivo
A criação do perfil de um dispositivo inclui a comparação das solicitações com assinaturas conhecidas de bots e verificações de identidade. Sistema operacional, rede, tipo de dispositivo — tudo o que pode ser obtido de uma conexão (e há muita coisa) pode ser usado. A impressão digital também é valiosa, pois a quantidade de informações compartilhadas (talvez inadvertidamente) por navegadores e bots é quase suficiente para identificá-los de forma única. Uma excelente leitura sobre essa teoria pode ser encontrada no site da EFF . Vale observar que foi determinado estatisticamente que, em 2007, eram necessários apenas 32,6 bits de informação para identificar uma pessoa de forma única. As strings de agente do usuário contêm cerca de 10,5 bits, e os bots fornecem essas informações livremente.Análise comportamental
No mundo digital, porém, os perfis podem mudar instantaneamente, e a localização pode ser ocultada ou falsificada. Por isso, a análise comportamental também é usada para distinguir bots mal-intencionados do tráfego legítimo. Muitas vezes, isso assume a forma de algum tipo de desafio. Como usuários, vemos isso em CAPTCHAs e caixas de seleção “Não sou um robô”, mas essas não são as únicas formas de desafiar bots. A análise comportamental também monitora anomalias em sessões e transações, bem como tentativas de obter acesso por força bruta.
O uso dos três fornece um contexto mais abrangente e permite que o WAF identifique corretamente bots mal-intencionados e bloqueie o acesso deles.
Nós (isto é, o “nós” corporativo) sempre nos referimos a essa combinação única de variáveis como “contexto”. Hoje, o contexto é um componente essencial de muitas soluções de segurança, como controle de acesso, gerenciamento de identidades e segurança de aplicativos. O contexto é fundamental para uma estratégia de segurança centrada em aplicativos e constitui um recurso essencial de qualquer WAF capaz de lidar com bots mal-intencionados de forma precisa e eficaz. O contexto oferece uma “visão geral” e permite que um WAF diferencie corretamente os bots mal-intencionados dos legítimos, protegendo assim ativos valiosos e limitando os custos operacionais.
A solução está ao seu alcance. Os bots vieram para ficar e, com o WAF certo, você pode aumentar sua capacidade de impedir que bots mal-intencionados façam o que costumam fazer: roubar dados e recursos, causando impactos muito reais nos resultados financeiros da empresa.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...