Há uma espécie de ciclo repetitivo em tudo (ou pelo menos é o que parece em retrospecto), no qual as mudanças nas arquiteturas e no uso dos aplicativos impulsionam a necessidade de novas tecnologias na rede. Tecnologias desenvolvidas para enfrentar os desafios que impedem o sucesso dos aplicativos, seja ele medido por métricas de consumo ou corporativas (lucro e produtividade).
Disponibilidade e desempenho geralmente são os primeiros desses desafios a serem enfrentados. E a segurança sempre (ou assim parece) vem por último. Essas três preocupações, que correspondem quase perfeitamente aos componentes do risco operacional, tendem a ser tratadas com soluções individuais e direcionadas (que chamamos de soluções “pontuais”).
Em algum momento do ciclo, as organizações percebem que têm soluções demais implantadas e que elas estão contribuindo para o inchaço que consome os orçamentos operacionais. Isso é a “proliferação de soluções”. Por isso, naturalmente buscam consolidar ou centralizar essas soluções para reduzir a pressão operacional sobre seus orçamentos e, cada vez mais, sobre suas equipes.
A nuvem é uma dessas mudanças na arquitetura de aplicações, pois ofereceu outro ambiente que se mostrou uma opção atraente do ponto de vista operacional e financeiro. As organizações certamente têm aproveitado essa alternativa e continuam fazendo isso até hoje. Embora o SaaS ocupe a maior parte do cenário de aplicações na “nuvem”, as ofertas públicas de IaaS e PaaS estão começando a obter pelo menos algum sucesso em atrair organizações.
Esse movimento não apenas levou a ambientes operacionalmente desconectados, como também provocou uma mudança drástica no que tradicionalmente considerávamos o “perímetro” a ser protegido. O perímetro já não fica na borda da rede, onde roteadores e firewalls corporativos transferem a responsabilidade pelo tráfego para provedores e para a Internet. Em vez disso, há vários perímetros, cada um centrado (apropriadamente, eu diria) em uma aplicação.
Proteger cada aplicação é fundamental. Isso é indiscutível. As aplicações são a porta de entrada para o repositório de dados da empresa, sejam eles corporativos ou de consumidores. As aplicações simplesmente não podem ser implantadas sem a segurança adequada, sob o risco de serem exploradas e de os dados que foram projetadas para fornecer, processar e manipular ficarem expostos.
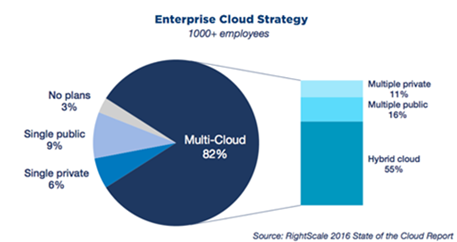
Há pouca diferença entre a proliferação de soluções que ocorre localmente, no data center, e aquela que ocorre em ambientes de nuvem.
Só que a “centralização” não é tão simples quanto consolidar várias soluções em uma única solução.
Ou talvez seja.
A causa da proliferação de soluções — a nuvem — acaba se revelando a solução perfeita para atender à necessidade de centralizar, pelo menos, as soluções de segurança de forma compatível com a ideia de que cada aplicação constitui seu próprio perímetro.
Centralizar na nuvem a proteção de aplicações críticas – a segurança das camadas de rede e de aplicação – permite que as organizações reduzam a proliferação de soluções. Isso não só proporciona uma segurança mais consistente entre as aplicações, independentemente do local de implantação, como também reduz a carga sobre os profissionais e os processos de segurança, pois a dispersão de logs também diminui e a correlação de eventos se torna mais simples.
A escolha de uma solução centralizada que atenda à necessidade de detectar e prevenir tanto ataques volumétricos à rede quanto ataques à camada de aplicação reduz ainda mais a carga sobre os profissionais de redes e segurança, além de atender à necessidade das organizações de obter visibilidade sobre as ameaças às aplicações.
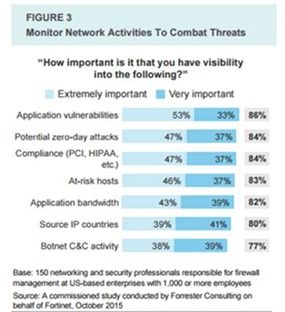
Um estudo da Forrester encomendado pela Fortinet constatou que a visibilidade das características tanto das aplicações quanto da rede é importante para os profissionais de redes e de segurança. No atual cenário distribuído em nuvem, é essencial poder oferecer cobertura para ambas em uma única solução baseada em nuvem, capaz de atuar como sentinela de segurança para diversas aplicações em diferentes locais.
Tanto a proteção contra DDoS quanto a segurança de aplicações web são importantes no atual cenário de alto risco e grande volume do jogo de “proteger a aplicação”. Reunir ambas em uma única solução baseada em nuvem atende à necessidade de centralizar a segurança e, ao mesmo tempo, estabelecer perímetros adequados e centrados na aplicação, independentemente de onde ela esteja implantada.
É inviável estabelecer esses perímetros centrados em aplicações no ambiente local. As desvantagens arquitetônicas dessa abordagem superam as vantagens operacionais. No entanto, levar esse mesmo conceito para a nuvem, na forma de um serviço baseado em nuvem, não só oferece as mesmas vantagens operacionais inerentes à centralização, como também é um princípio arquitetonicamente sólido. Uma solução baseada em nuvem tem acesso a uma largura de banda maior, o que significa que pode suportar uma enxurrada de ataques volumétricos contra a rede e as aplicações. Uma solução baseada em nuvem tem acesso a conexões mais rápidas, o que significa que o “salto” adicional necessário para habilitar a segurança da camada de aplicação em todas as aplicações praticamente não causa impacto. Por outro lado, tentar encaminhar todas as solicitações de aplicações baseadas em nuvem por meio de um serviço local de segurança de aplicações web pode causar latência excessiva, além de aumentar a necessidade de escalabilidade interna e, possivelmente, de ampliar a largura de banda de uplink disponível.
Centralizar a proteção contra DDoS juntamente com a segurança de aplicações web faz sentido tanto do ponto de vista operacional quanto arquitetural.
Para obter mais informações sobre uma solução convergente baseada em nuvem de proteção contra DDoS e segurança de aplicações web, conheça o F5 Silverline. E, para se aprofundar no assunto, no dia 25 de maio, participe conosco e com a Equinix de um webinar ao vivo sobre proteção híbrida contra DDoS.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...