
À medida que o foco em DevOps ganha mais espaço nas discussões sobre infraestrutura, observamos diversas práticas recomendadas para incorporar contêineres e microsserviços aos processos de desenvolvimento de aplicativos e DevOps. No entanto, os profissionais de DevOps e TI ainda enfrentam dificuldades para implementar uma infraestrutura que ofereça suporte ao ciclo de vida moderno de desenvolvimento de aplicativos. Na mais recente Pesquisa de DevOps e Nuvem de 2018 da Quali com 1.300 participantes, “quase 50% precisam esperar até um mês para obter acesso à infraestrutura, enquanto 24% esperam mais de um mês, especialmente aqueles que trabalham em equipes distribuídas.”
Pelo lado positivo, a implementação da automação ganhou destaque, com a pesquisa da Quali mostrando que “dois terços dos entrevistados (67%) relataram ter implementado alguma forma de automação para melhorar a produtividade e a agilidade... e, entre os que já utilizam automação, 33% contam com recursos de autoatendimento para suas iniciativas de P&D e desenvolvimento/testes”. A automação é fundamental para as equipes de NetOps que estão aprendendo a se tornar profissionais de Super-NetOps, apoiando e impulsionando práticas de melhoria e implantação contínuas. Os desenvolvedores de aplicativos precisam de automação para ampliar novas implantações e acompanhar as demandas dos requisitos de negócios. Para se alinhar às práticas de DevOps, é necessária uma solução integrada de autoatendimento e automação, apoiada por NetOps, que permita à equipe de AppDev atingir seus objetivos com rapidez.
Uma das maneiras pelas quais os desenvolvedores de aplicativos podem simplificar o desenvolvimento e os testes é incorporar contêineres e microsserviços para obter o máximo de eficiência e portabilidade. Além disso, o controle de Ingress integra-se ao ambiente de orquestração de contêineres, direciona o tráfego para o melhor aplicativo disponível e garante disponibilidade consistente, tanto no desenvolvimento quanto na produção. Ingress pode se referir a Roteamento HTTP ou a um conjunto de regras para acessar os serviços do cluster; ingress (com “i” minúsculo) também se refere a conexões de entrada, balanceamento de carga de aplicativos e serviços de segurança. O segredo é reduzir os problemas que atrasam o desenvolvimento e a implantação de aplicativos, oferecendo autoatendimento e automação com base em eventos de contêineres.
É aí que os serviços dinâmicos de aplicações da F5 para ambientes de contêineres proporcionam escalabilidade de aplicações sem atritos, com controle de Ingress e serviços de segurança de aplicações. Muitos profissionais de infraestrutura de TI optam pela integração com a orquestração de contêineres e pelos serviços de aplicações de entrada da F5 ao escolherem BIG-IP e Container Connector, uma solução que gerencia serviços de controle de Ingress, incluindo roteamento HTTP e URI, balanceamento de carga e serviços de aplicações em implantações de contêineres e de Plataforma como Serviço (PaaS).
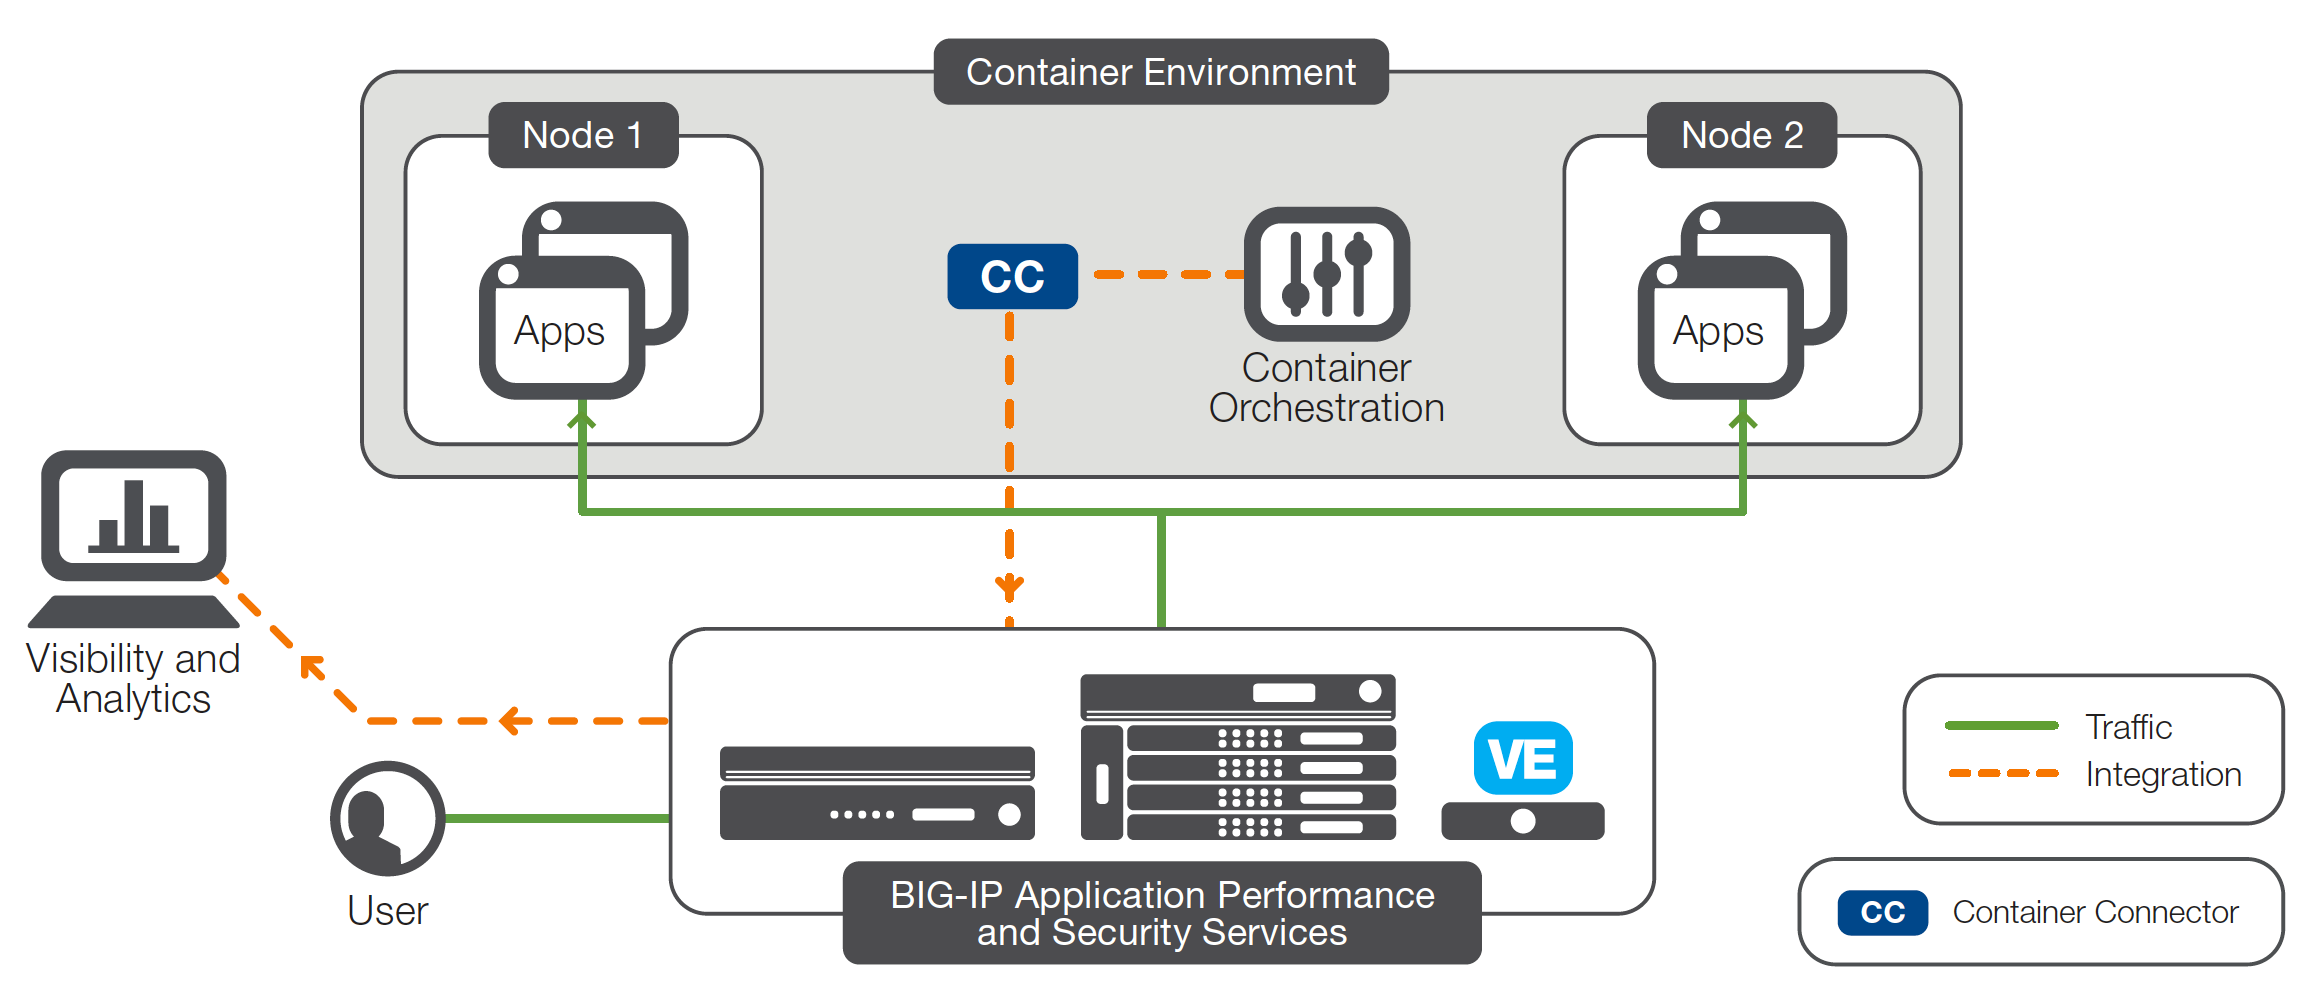
A F5 é implantada em frameworks de PaaS, como RedHat OpenShift e Pivotal Cloud Foundry, e em ambientes de contêineres, como Kubernetes e Mesos/Marathon. O F5 Container Connector é uma solução de código aberto que permite a seleção por autoatendimento na interface do contêiner ou automatiza os serviços de aplicações com base na detecção de eventos de contêineres, possibilitando inicializações e encerramentos rápidos. O Container Connector oferece maior flexibilidade e facilidade de uso com políticas e perfis preexistentes para rotas do OpenShift, além de anotações para reescrever URLs de destino no Kubernetes Ingress. A F5 permite obter visibilidade e observabilidade de todo o tráfego de contêineres, além de fornecer insights aprimorados sobre as aplicações por meio da exportação de fluxos de dados para plataformas de monitoramento e análise. Saiba mais hoje mesmo em f5.com, consulte as informações técnicas em clouddocs.f5.com e baixe o F5 Container Connector hoje mesmo.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...