
Nos últimos anos, os ataques de formjacking e Magecart ganharam força e se tornaram ameaças predominantes no cenário do comércio eletrônico e dos pagamentos digitais. Esses ataques do lado do cliente extraem silenciosamente dados confidenciais, incluindo números de cartão de crédito, credenciais de login e informações de identificação pessoal (PII), diretamente dos navegadores dos usuários, sem jamais acessar os servidores da organização. Os ataques contornam as defesas tradicionais de perímetro e do lado do servidor ao injetar JavaScript malicioso em scripts de terceiros ou diretamente no código de front-end.
Entendendo o formjacking e o Magecart
O formjacking consiste em injetar JavaScript malicioso em formulários online para capturar os dados inseridos pelos usuários diretamente no navegador. Muitas vezes, ele é realizado por meio da exploração de vulnerabilidades em scripts de terceiros ou em redes de distribuição de conteúdo (CDNs), o que dificulta sua detecção por ferramentas de segurança do lado do servidor.
Magecart é um termo abrangente para um conjunto de grupos de cibercriminosos especializados em skimming na web. Esses grupos geralmente comprometem sites de comércio eletrônico injetando código JavaScript que rouba dados de pagamento durante a finalização da compra. Em seguida, os dados roubados são exfiltrados para domínios controlados pelos invasores, muitas vezes ofuscados ou ocultos em solicitações aparentemente legítimas.
Ambos os tipos de ataque compartilham um vetor em comum: o navegador. E o sucesso deles depende da pouca visibilidade que as organizações têm sobre o que realmente é executado no lado do cliente.
Entra em cena o PCI DSS v4.0.1: reforçando a segurança no lado do cliente
Com o lançamento do Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) v4.0.1, o Conselho de Padrões de Segurança do PCI aborda diretamente a crescente ameaça de ataques no lado do cliente. Pela primeira vez, o PCI SSC incluiu dois requisitos de segurança no lado do cliente, que entram em vigor em 31 de março de 2025, para lidar diretamente com esse novo vetor de ataque:
Requisito 6.4.3: Todos os scripts da página de pagamento carregados e executados no navegador do consumidor são gerenciados da seguinte forma:
- É implementado um método para confirmar que cada script está autorizado.
- Um método é implementado para garantir a integridade de cada script.
- É mantido um inventário de todos os scripts, com uma justificativa comercial ou técnica por escrito explicando por que cada um deles é necessário.
Requisito 11.6.1 – Um mecanismo de detecção de alterações e adulterações é implementado da seguinte forma:
- Alertar a equipe sobre modificações não autorizadas (incluindo indicadores de comprometimento, alterações, adições e exclusões) nos cabeçalhos HTTP que afetam a segurança e no conteúdo dos scripts das páginas de pagamento, conforme recebidos pelo navegador do consumidor.
- O mecanismo está configurado para avaliar os cabeçalhos HTTP e as páginas de pagamento recebidos.
Esses novos requisitos reconhecem uma verdade fundamental: os scripts executados no lado do cliente agora são uma parte crítica da superfície de ataque relacionada ao PCI. No entanto, para muitas organizações, atender a esses requisitos apresenta desafios operacionais e técnicos, especialmente devido à natureza dinâmica dos ecossistemas JavaScript e à dependência de serviços de terceiros.
Superando a lacuna de visibilidade
Os firewalls de aplicações web (WAFs) tradicionais, as soluções de gerenciamento de eventos e informações de segurança (SIEMs) e as ferramentas de endpoint operam no servidor ou no perímetro da rede. Eles não têm visibilidade do ambiente de execução final: o navegador do usuário. Quando um código malicioso é injetado — seja por meio de um gerenciador de tags comprometido, uma CDN ou um ataque à cadeia de suprimentos de terceiros —, as ferramentas do lado do servidor muitas vezes não detectam a violação. É aí que o F5 Distributed Cloud Client-Side Defense entra em ação.
Diferentemente das ferramentas do lado do servidor, o Distributed Cloud Client-Side Defense opera no próprio navegador, oferecendo monitoramento em tempo real, validação de integridade e alertas sobre comportamentos maliciosos à medida que ocorrem. Além disso, atualizamos recentemente o serviço para que ele seja desenvolvido especificamente para lidar com as ameaças descritas nos requisitos 6.4.3 e 11.6.1 do PCI DSS v4.0.1.
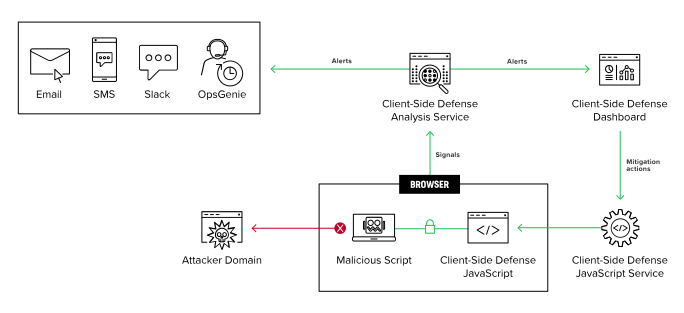
O F5 Distributed Cloud Client-Side Defense foi desenvolvido especificamente para atender aos requisitos do lado do cliente descritos no PCI DSS v4.0.1.
Veja como isso ajuda:
- Inventário e autorização de scripts: Distributed Cloud Client-Side Defense monitora continuamente e mantém um inventário de todos os scripts executados nas páginas de pagamento, tanto próprios quanto de terceiros. As organizações podem criar uma lista de scripts permitidos com justificativas por escrito e receber alertas caso surjam scripts novos ou não autorizados, ajudando a demonstrar conformidade com o requisito 6.4.3.
- Validação da integridade dos scripts: Distributed Cloud Client-Side Defense valida a integridade dos scripts instrumentando o ambiente de execução da aplicação web para monitorar alterações comportamentais significativas que indiquem comportamentos inesperados e potencialmente maliciosos, especialmente novas solicitações de rede e novos acessos a dados.
- ·Monitoramento de scripts e cabeçalhos HTTP que afetam a segurança: o Distributed Cloud Client-Side Defense inspeciona regularmente scripts e cabeçalhos HTTP que afetam a segurança em busca de alterações não autorizadas, emitindo alertas caso sejam detectadas mudanças para ajudar as organizações a demonstrar conformidade com o requisito 11.6.1.
- Detecção de exfiltração: Modelos avançados de ameaças monitoram solicitações de saída em busca de sinais de exfiltração de dados. Se um script tentar enviar dados capturados de um formulário para um endpoint suspeito, alertas serão acionados, e as organizações poderão tomar medidas diretas de mitigação para bloquear chamadas de rede e a leitura de campos do formulário.
- Alertas e relatórios prontos para ambientes corporativos: As equipes de segurança e conformidade obtêm dados detalhados de telemetria sobre o comportamento de scripts, as relações entre domínios e os fluxos de dados no navegador — ideais para trilhas de auditoria de PCI e investigações forenses.
Da conformidade à resiliência
Como as ameaças baseadas em navegador continuam evoluindo mais rapidamente do que as defesas tradicionais, simplesmente marcar a caixa de conformidade não é suficiente. As organizações precisam adotar controles de segurança que ofereçam visibilidade do que realmente está acontecendo na experiência do usuário final e, ao mesmo tempo, desenvolver resiliência contra ameaças futuras. F5 Distributed Cloud Client-Side Defense oferece a observabilidade, o controle e a automação necessários para se antecipar às ameaças de formjacking e Magecart, mantendo estreito alinhamento com os novos requisitos do PCI DSS v4.0.1.
Para saber mais, consulte nossa página sobre o F5 Distributed Cloud Client-Side Defense. E, se você pretende participar da RSA Conference deste ano, não deixe de comparecer à nossa sessão de 29 de abril, “Mais fortes juntos: uma abordagem unificada para segurança e entrega de aplicações”, e visite-nos no estande N-4335.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...