Não é segredo para quem pratica a pesca de verdade (de peixes reais e vivos) que o momento certo faz toda a diferença. Certos tipos de peixe são mais ativos e, portanto, mais propensos a serem capturados pela manhã; outros, à noite; e outros ainda, no início da tarde.
Ao que tudo indica, o phishing digital não é diferente, se interpretarmos os padrões apresentados por quem realiza esse tipo de atividade com base nas estatísticas coletadas pelo nosso SOC da F5 em 2015, a partir de tentativas de phishing contra instituições financeiras na Europa, no Oriente Médio e na África (EMEA).
O MOMENTO CERTO É IMPORTANTE
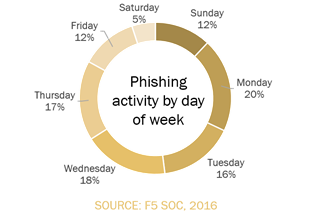
Se você quiser evitar ser vítima de um ataque de phishing na região EMEA, o melhor dia da semana para realizar transações financeiras é o sábado. Em 2015, apenas 5% dos ataques ocorreram nesse dia, seguido pela sexta-feira e pelo domingo, com apenas 12% dos ataques em cada um desses dias.
A má reputação da segunda-feira se confirma, já que mais ataques foram registrados nesse dia (20%) do que em qualquer outro, embora o restante da semana útil não apresente resultados muito melhores. Não surpreende que as instituições financeiras sofram, em média, mais ataques durante a semana útil do que nos fins de semana, considerando que uma pesquisa da IDC indica que 30% a 40% do tempo de acesso à Internet no ambiente de trabalho é gasto em atividades não relacionadas ao trabalho[1].
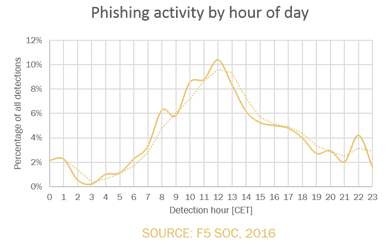
Isso é reforçado por dados que mostram que a maioria dos ataques de phishing ocorre durante o horário comercial.
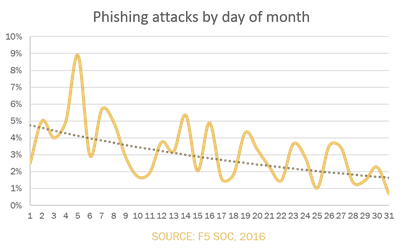
Em 2015, também era 200% mais provável que você se deparasse com um ataque de phishing no início do mês do que no final. Os ataques de phishing atingiam o pico durante a primeira semana do mês e depois diminuíam gradualmente, com uma atividade previsivelmente maior nos dias úteis e menor nos fins de semana.
Como era de se esperar, em toda a região EMEA, a maioria dos empregadores efetua o pagamento dos salários dos funcionários no início ou no fim do mês. Especialistas do SOC da F5 observam que isso, aliado à média de 46% de uso de serviços bancários on-line na UE[2], é provavelmente o motivo do aumento acentuado de ataques no início do mês, quando os funcionários acessam seus sistemas bancários on-line para pagar contas ou verificar se seus salários já foram depositados.
ESCOLHENDO A ISCA CERTA
Na pesca no mundo físico, nenhum assunto gera tanta controvérsia quanto a escolha da melhor isca. Cor, tamanho, movimento e o quanto a isca imita algo “real” são fatores importantes. Afinal, tentamos convencer o peixe de que a isca que estamos usando é de verdade, na esperança de que ele morda. O mesmo vale para as iscas e os sites usados por criminosos para obter dados financeiros por meio de phishing no mundo digital.
Acontece que, assim como é preciso muito para convencer os peixes, o mesmo vale para as possíveis vítimas de phishing. O SOC da F5 constatou que, em média, foram necessárias 9,14 visitas a uma página fraudulenta antes que alguém mordesse a isca.
Os especialistas passam muito tempo avaliando os sites fraudulentos descobertos para obter o máximo possível de informações sobre os responsáveis pelo phishing e suas técnicas. Acontece que é possível descobrir muito sobre os invasores por meio das URLs usadas nos ataques de phishing. Em 2015, constatou-se que 1 em cada 10 sites fraudulentos estava hospedado diretamente no diretório raiz, sem nenhum caminho adicional, como www.phishingsite.com ou www.phishingsite.com/index.html, indicando que os servidores haviam sido preparados especificamente para hospedar sites fraudulentos. Isso significa que provavelmente foram adquiridos especificamente para ataques de phishing. Normalmente, os invasores comprometem um site existente e inserem nele conteúdo malicioso. Por isso, essa mudança é preocupante, pois essa configuração do site dificilmente é detectada por outros mecanismos preventivos, como firewalls de aplicações web.
Não é de surpreender que 15% dos sites fraudulentos estivessem hospedados em pastas do WordPress, considerando a quantidade de vulnerabilidades graves que, segundo relatos, afetavam o popular sistema em 2015. Vulnerabilidades sem correção e/ou não solucionadas são facilmente exploradas por quem procura um local para hospedar códigos maliciosos e sites fraudulentos.
Além disso, os especialistas do SOC da F5 observam que 20% dos caminhos de URL eram gerados dinamicamente para cada vítima, o que dificultava seu bloqueio por meio de medidas de segurança tradicionais. Isso também contribuiu para o tempo médio necessário, em 2015, para remover ou desativar sites fraudulentos.
A boa notícia é que leva menos tempo para tirar do ar um site fraudulento quando as credenciais dos usuários finais são roubadas. A má notícia é que, durante esse intervalo de algumas horas, muitos usuários permanecem desprotegidos e, portanto, alheios ao perigo em potencial.
O SOC da F5 recomenda monitorar domínios com nomes semelhantes aos oficiais para reduzir o tempo entre sua criação e detecção. Muitas páginas falsas, embora não estejam necessariamente hospedadas em domínios com nomes semelhantes, contêm termos oficiais no URL usado no ataque. De modo geral, o SOC da F5 recomenda pesquisar esses termos específicos na Internet. Os ataques de phishing direcionados a instituições financeiras localizadas na região EMEA tendem a ser mais frequentes durante o horário comercial, de segunda a quinta-feira. O tempo é essencial para evitar que os consumidores sejam vítimas de roubo de credenciais. Portanto, é importante que todas as páginas falsas sejam analisadas e retiradas do ar o mais rápido possível.
[1] http://www.staffmonitoring.com/P32/stats.htm
[2] http://www.statista.com/statistics/222286/online-banking-penetration-in-leading-european-countries/
Você pode saber mais sobre a proteção contra fraudes da F5 no datasheet do WebSafe e também no MobileSafedatasheet. Para saber mais sobre os Centros de Operações de Segurança da F5, consulte o datasheet do F5 SOC
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...