Os firewalls são um dos dispositivos mais fundamentais do arsenal de segurança de qualquer organização. O BIG-IP da F5 Advanced Firewall Manager (AFM) oferece uma linha de defesa particularmente poderosa, protegendo data centers de provedores de serviços e empresas contra uma ampla variedade de ameaças recebidas. Ele otimiza as implantações da F5 e simplifica as configurações de segurança com políticas de firewall orientadas a aplicações, ajudando a mantê-las ágeis, seguras e disponíveis.
No entanto, à medida que uma organização cresce, sua rede também cresce. Atualmente, a rede costuma ser composta por um data center local, além de SDNs e nuvens públicas. Cada um desses componentes tem controles específicos de rede e segurança. Não é incomum encontrar redes que utilizam o F5 BIG-IP, além de firewalls locais tradicionais, SDNs e controles de segurança na nuvem.
Em ambientes tão heterogêneos, é muito fácil que as regras e os objetos associados aos dispositivos que compõem a rede se multipliquem. Isso pode gerar duplicações e complexidade desnecessárias. Também pode ser difícil para os gerentes de segurança ter visibilidade, em tempo real, de toda a sua complexa rede composta por soluções de vários fornecedores — algo de que precisam para realizar análises de risco e elaborar relatórios para auditorias de conformidade. E isso sem sequer considerarmos os outros dispositivos de segurança, de outros fornecedores, que uma empresa típica também pode implantar em toda a sua infraestrutura.
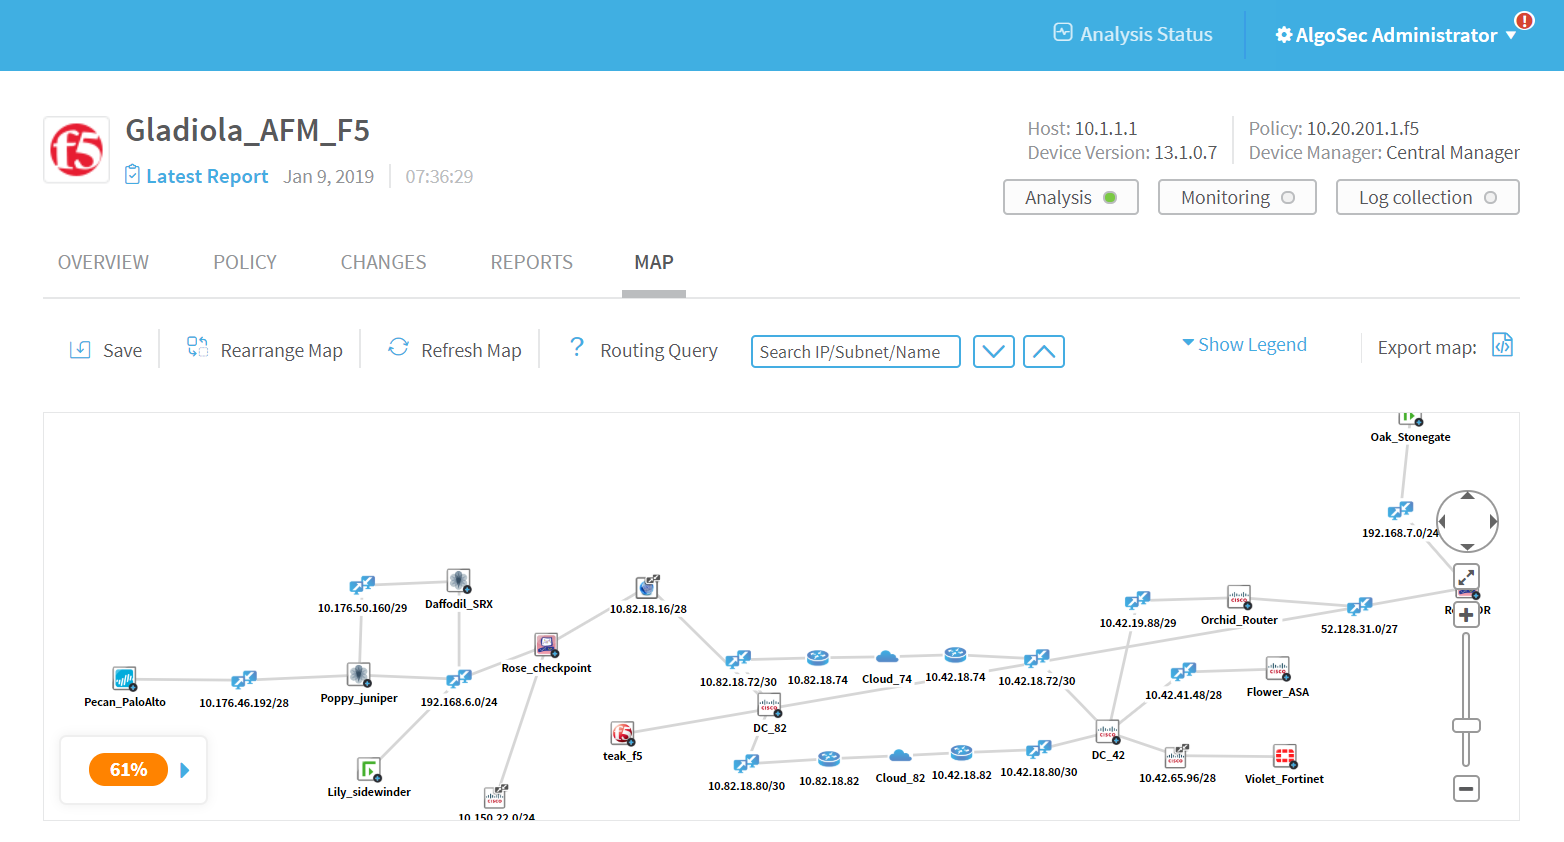
Para enfrentar esse desafio, a AlgoSec trabalhou em estreita colaboração com a F5 para ampliar os recursos avançados dos quais os clientes já desfrutam em toda a sua infraestrutura de segurança de rede com vários fornecedores. A Solução de Gerenciamento de Segurança da AlgoSec é a única que oferece suporte completo tanto ao BIG-IP AFM da F5 quanto ao BIG-IP Local Traffic Manager (LTM). Isso significa que os clientes em comum obtêm visibilidade holística e orquestração do gerenciamento de segurança para suas implantações da F5, além de muitos outros dispositivos de segurança em seu ambiente de rede — sejam eles físicos, virtuais ou na nuvem — em um único painel.
Ao usar o AlgoSec em conjunto com o BIG-IP AFM e o LTM, as equipes de segurança e TI das organizações podem:
- Visualize, analise e simule ambientes complexos de segurança de rede em toda a infraestrutura de segurança, incluindo nuvem, firewalls e SDN
- Gere automaticamente relatórios de conformidade prontos para auditoria em seus dispositivos F5 e em todo o ambiente de rede de vários fornecedores
- Use o AlgoSec para descobrir automaticamente quais aplicações de negócios são compatíveis com cada regra de política do F5
- Audite, organize e otimize facilmente as regras e os objetos de firewall do F5 Advanced Firewall Manager
- Realize análises de risco completas em toda a implantação do F5 e em toda a rede de vários fornecedores
Na prática, isso significa que, caso sejam planejadas alterações nas políticas de segurança ou na conectividade, as equipes de rede e segurança poderão avaliar como essas alterações afetarão as aplicações de negócios e outros controles de segurança em toda a infraestrutura de rede corporativa. Isso elimina os riscos de configurações incorretas e indisponibilidade das aplicações, pois permite avaliar o impacto de qualquer alteração antes que ela seja implementada. Também garante que as políticas de segurança sejam aplicadas e mantidas de forma automática e consistente, sem a necessidade de processos manuais demorados e sujeitos a erros, acelerando os processos de mudança e aumentando a agilidade dos negócios.
Que tal descobrir mais sobre como a AlgoSec pode ajudar a harmonizar o gerenciamento da segurança das suas implantações da F5 com o restante da sua rede? Acesse a página de casos de uso da F5 para saber como a AlgoSec funciona com o F5 AFM e o LTM, ou acesse o site da AlgoSec para obter mais detalhes.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...