Atualmente, muitas organizações estão migrando aplicações usadas no dia a dia para a nuvem pública e adotando aplicações nativas da nuvem ou Software como Serviço (SaaS), em vez de manter aplicações locais ou em data centers monolíticos.
Com esse movimento em direção à nuvem pública, muitas organizações também estão migrando seus repositórios de identidades locais para soluções de Identidade como Serviço (IDaaS) baseadas na nuvem. A IDaaS integra-se perfeitamente a aplicações baseadas na nuvem e a soluções SaaS, federando identidades entre aplicações e plataformas na nuvem e simplificando o login e o acesso dos usuários às aplicações. As soluções de IDaaS utilizam os chamados padrões e protocolos modernos de autenticação, como Security Assertion Markup Language (SAML) ou OpenID Connect (OIDC) para autenticação, com Open Authorization (OAuth) para autorização. A adoção de padrões modernos de autenticação e autorização não apenas facilita a vida dos usuários e agiliza o acesso às aplicações, como também estende esses mesmos benefícios às equipes de desenvolvimento de aplicações (AppDev), segurança e TI das organizações.
Onde as coisas ficam complexas
Embora desejem migrar todos os seus aplicativos para a nuvem pública ou para soluções SaaS, muitas organizações estão constatando que isso não é possível, pois vários desses aplicativos são essenciais para as operações e armazenam dados confidenciais, ou foram desenvolvidos sob medida por uma organização — e especificamente para ela — e estão em uso há anos. Muitos desses aplicativos precisam estar acessíveis a grande parte dos funcionários, quando não a todos. A maioria desses aplicativos essenciais e personalizados está hospedada localmente, em um data center ou em uma nuvem privada. Além disso, a maioria deles não oferece nenhum suporte à federação de identidades nem a padrões e protocolos modernos de autenticação ou, na melhor das hipóteses, só poderia oferecê-lo mediante investimentos significativos em tempo de inatividade, pessoal e custos, algo que a maioria das organizações não pode arcar.
Isso significa que as organizações são obrigadas a manter dois repositórios de identidades: um local, para comportar os aplicativos personalizados e que não são modernos; e outro baseado na nuvem, para oferecer suporte com facilidade a aplicativos de nuvem pública e SaaS. Mas a situação é ainda mais complicada. Muitas vezes, as organizações precisam criar e implementar políticas de acesso distintas para seus aplicativos locais, de data center e de nuvem privada e para seus aplicativos de nuvem e SaaS. Provavelmente, também precisarão manter sistemas separados de acesso a aplicativos, o que é caro e demorado. Mais importante ainda, há o impacto na experiência do usuário, pois os usuários serão obrigados a acessar aplicativos de nuvem e SaaS por meio de uma experiência de login e, depois, precisarão se autenticar sempre que acessarem um novo aplicativo personalizado e de missão crítica, possivelmente uma vez para cada aplicativo.
Como a situação melhora
Microsoft Azure Active Directory, a abrangente plataforma de identidade como serviço (IDaaS) baseada em nuvem da Microsoft, foi integrada à confiável solução de acesso a aplicações da F5, BIG-IP Access Policy Manager (APM) para superar os desafios mencionados acima. Essa integração perfeita permite a federação da identidade, autenticação e autorização dos usuários, eliminando as lacunas de identidade e acesso entre aplicações nativas de nuvem pública e aplicações baseadas em SaaS, bem como aplicações essenciais e personalizadas localizadas no ambiente local, em um data center ou em uma nuvem privada.
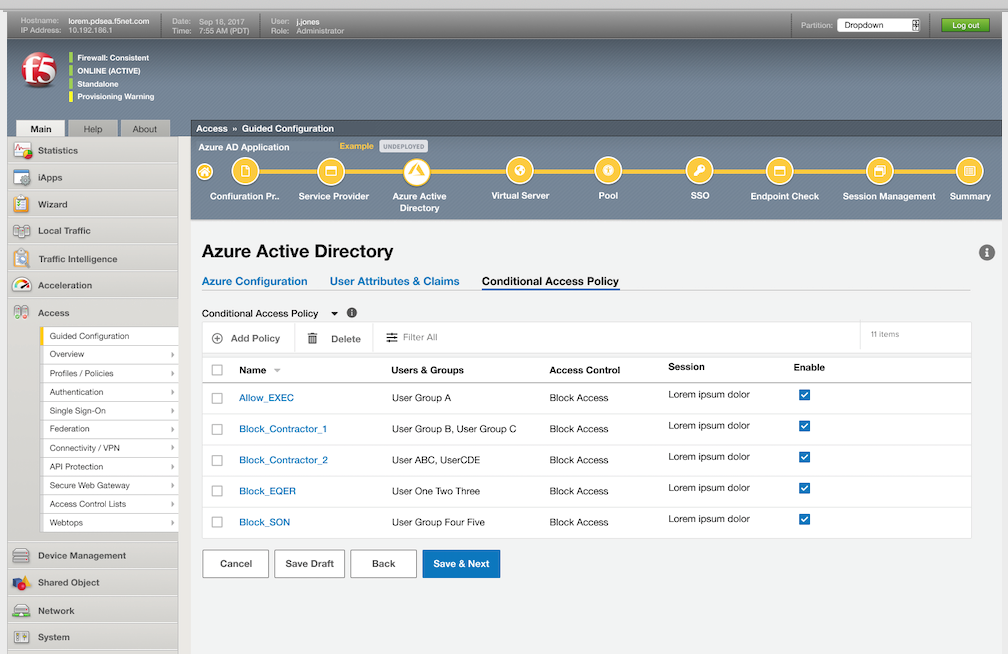
O Azure AD como IDaaS fornece uma conexão confiável com o BIG-IP APM. Juntos, o Azure AD e o BIG-IP APM oferecem segurança e experiência do usuário unificadas entre aplicativos modernos e clássicos, proporcionando um único plano de controle de identidade e disponibilizando logon único (SSO) de qualquer local e dispositivo para todos os aplicativos, estejam eles hospedados localmente ou na nuvem, independentemente de serem compatíveis com autenticação e autorização modernas. Isso aprimora a experiência do usuário e a produtividade dos funcionários, além de ajudar as equipes de desenvolvimento de aplicativos, segurança e TI ao viabilizar o suporte a IDaaS sem exigir reformulações ou atualizações dispendiosas. A integração também permite que todos os aplicativos sejam protegidos com autenticação multifator (MFA), reforçando a segurança ao integrar a MFA a aplicativos que antes não eram compatíveis com ela. A integração do Azure Active Directory com o BIG-IP APM também aumenta a segurança dos aplicativos ao utilizar autenticação sem senha, políticas de Acesso Condicional baseadas no usuário, dispositivo, local, horário e outros parâmetros contextuais, bem como análise de comportamento de usuários e entidades (UEBA) de terceiros baseada em API.
Próximos passos
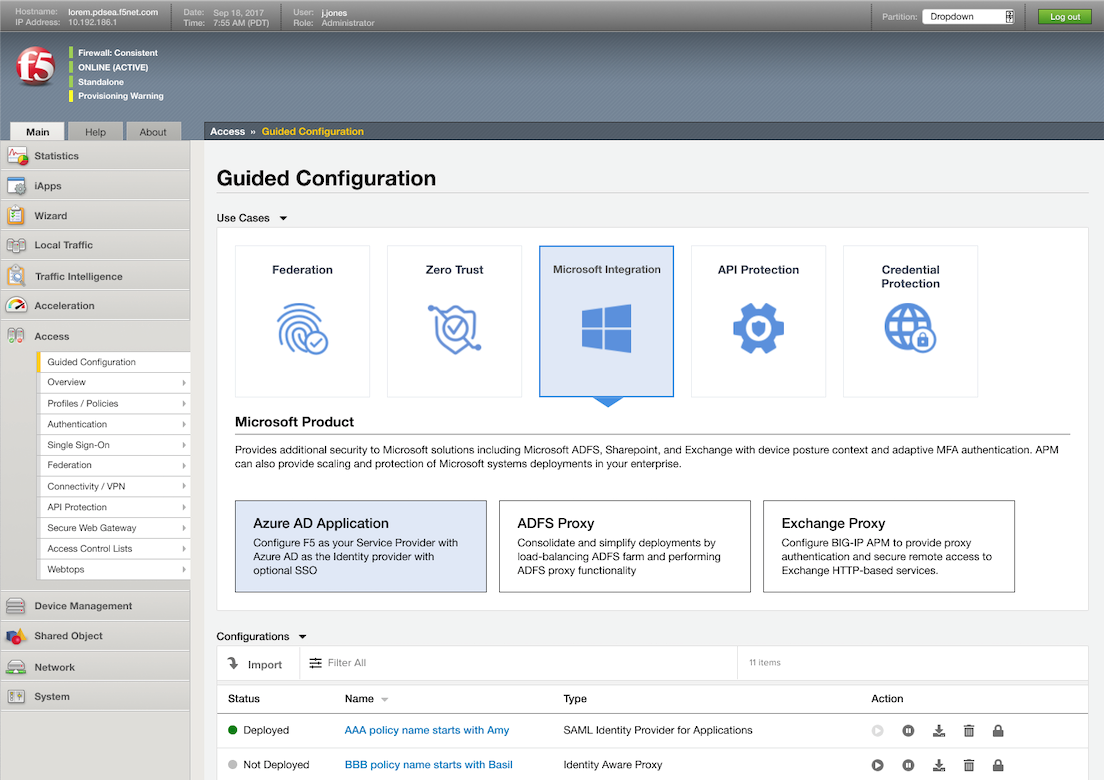
Na próxima versão do F5 BIG-IP APM — com lançamento previsto para este verão —, a Configuração Guiada Avançada (AGC) para APM permitirá que os administradores integrem e gerenciem operacionalmente, de forma simples, aplicações essenciais aos negócios (como determinadas aplicações SAP e Oracle) no Azure AD. O administrador não precisará mais alternar entre o Azure AD e o BIG-IP, pois o gerenciamento completo das políticas operacionais foi integrado diretamente ao console da AGC do APM. Essa integração mais profunda entre o BIG-IP APM e o Azure AD oferece uma solução automatizada e simples para garantir que essas aplicações essenciais aos negócios possam oferecer suporte à federação de identidades, ao SSO e à MFA de maneira rápida e fácil. Essa integração perfeita entre o BIG-IP APM e o Azure AD reduz a sobrecarga de gerenciamento, o que significa que agora ela também aprimora a experiência do administrador.
A F5 e a Microsoft continuarão seus esforços de parceria para ampliar a integração do BIG-IP APM com o Azure Active Directory, adicionando suporte à rápida configuração e implantação de federação, SSO, Acesso Condicional e MFA em diversas aplicações essenciais da SAP, Oracle e de terceiros que não oferecem suporte a métodos modernos de autenticação e autorização, além de suporte a aplicações personalizadas.
O objetivo da F5 e da Microsoft não é apenas aprimorar a experiência do usuário, permitindo acesso contínuo a qualquer aplicativo, em qualquer lugar, mas também melhorar a experiência do administrador, simplificando a configuração e a implantação da integração entre o Microsoft Azure Active Directory e o F5 BIG-IP APM, reduzindo a necessidade de suporte administrativo.
Capturas de tela
Recursos adicionais
Para obter mais informações sobre a integração do F5 BIG-IP Access Policy Manager com o Microsoft Azure Active Directory, clique aqui.
Para assistir a vídeos sobre a integração do BIG-IP APM com o Azure Active Directory, clique aqui e aqui.
Para obter mais informações sobre como a integração do BIG-IP APM com o Azure Active Directory oferece acesso remoto seguro e produtividade durante a pandemia de COVID-19, clique aqui.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...