Eu já falei, e falei, e falei ainda mais sobre a necessidade crescente de aproximar os serviços vinculados às aplicações dos aplicativos que eles protegem, dimensionam e otimizam. Assim como os desenvolvedores de aplicativos estão percebendo que é mais eficiente e ágil, em grande escala, decompor monólitos em microsserviços mais específicos e granulares, a infraestrutura também precisa acompanhar essa mudança para continuar oferecendo o mesmo nível e a mesma qualidade de serviço em grande escala.
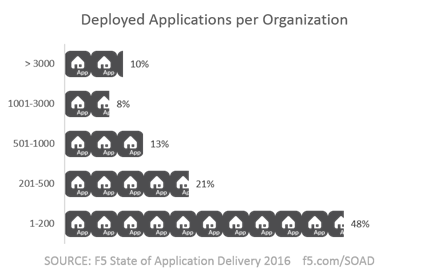
Mas essa abordagem não se aplica apenas a arquiteturas de microsserviços. Ela também é indicada para organizações que precisam implementar políticas específicas para cada aplicativo em escala e fazer isso rapidamente. Considere uma pesquisa que constatou que “85% das empresas têm um backlog de aplicativos móveis que varia de um a 20 aplicativos, sendo que a maioria (50%) tem um backlog de 10 a 20 aplicativos”. Isso sem contar a enorme quantidade de aplicativos existentes (nossa pesquisa mostrou que quase metade das organizações tem entre 1 e 200 aplicativos; a outra metade tem bem mais de 200, incluindo os impressionantes 10% que precisam lidar com mais de 3.000 aplicativos) cujas atualizações precisam ser implementadas.
A maioria deles exige políticas muito específicas para garantir escalabilidade, segurança e desempenho. É preciso escalar — e escalar rapidamente — para gerenciar tudo isso.
Uma das desvantagens de uma abordagem de serviços por aplicativo, naturalmente, é que cada serviço precisa ser adaptado para atender aos requisitos específicos do aplicativo ao qual é fornecido. Esse é justamente o objetivo, mas, sem uma abordagem estratégica para dimensionar as operações de criação e implantação de políticas a fim de atender a essa demanda, essa abordagem pode acabar resultando em implantações mais lentas, e não mais rápidas.
É por isso que o DevOps e sua filosofia de infraestrutura como código, aliada à atenção à automação, devem ser considerados não apenas adequados, mas desejáveis para adoção pelas operações de segurança. Isso porque somente ao deslocar a segurança da Web para a esquerda uma abordagem holística de microsserviços, abrangendo tanto aplicativos quanto serviços de aplicativos, pode ser bem-sucedida. Na verdade, isso é fundamental para que a segurança consiga acompanhar a velocidade com que se espera que a TI forneça seus serviços aos clientes que atende atualmente.
Foi isso que levou a Catholic Education South Australia (CESA), que presta serviços de TI a mais de 98 escolas distribuídas por toda a Austrália Meridional, a adotar a plataforma F5. A CESA enfrentava dificuldades decorrentes dos métodos tradicionais de provisionamento e implantação, que simplesmente não ofereciam a escalabilidade horizontal necessária para acompanhar a demanda. O que ela precisava era de uma estrutura personalizável para implantar aplicações e automatizar tarefas relacionadas. E isso acabou incluindo a segurança na web.
Simon Sigre, engenheiro de redes sênior da CESA, explica por que eles precisavam fazer uma mudança: “Precisávamos começar a criar políticas de segurança de camada 7 (L7) que se ajustassem perfeitamente a cada aplicação web.”
A CESA precisava fornecer políticas específicas para cada aplicativo, mas precisava fazer isso rapidamente e em grande escala. Isso significava que era necessário automatizar o processo para alcançar esse objetivo. Mas não era só disso que ela precisava. Personalizar políticas — especialmente aquelas tão estreitamente vinculadas ao aplicativo que protegem — leva tempo. No entanto, nem tudo em um aplicativo é exclusivo. Há elementos comuns, principalmente os relacionados a protocolos (como TCP e HTTP) e plataformas (como softwares de servidor web ou de aplicativos), que permanecem os mesmos em muitas aplicações. Configurar políticas para proteger esses aspectos também leva tempo, um esforço que se repete em várias aplicações.
É aí que a padronização vem ao resgate. Uma das características marcantes da padronização é a capacidade de aproveitar os elementos comuns em APIs, modelos, sistemas de comando e controle e scripts para aumentar a eficiência, o que se traduz em custos operacionais menores e redução do tempo de lançamento no mercado. Foi exatamente isso que a CESA fez ao aproveitar a capacidade de programação da F5 não apenas para automatizar a escalabilidade, mas também para padronizar as políticas de segurança, criando modelos de alto nível para tecnologias comuns em uso e, em seguida, personalizando-os para contemplar as diferenças de cada novo serviço. Assim, foi possível criar as políticas de segurança por aplicativo necessárias sem incorrer nos custos normalmente associados à personalização, tratando a infraestrutura (segurança da Web) como código (modelos) e eliminando, na prática, os custos de recriar a política básica sempre que fosse necessário implantar um novo serviço.
Você pode saber mais sobre a experiência da CESA com a F5 e suas tecnologias neste caso de sucesso de cliente.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...