
O sistema de nomes de domínio (DNS) é um dos protocolos mais importantes da Internet. Ele costuma ser chamado de “a lista telefônica da Internet” (embora a maioria dos especialistas em DNS deteste essa descrição).
Em termos simples, o DNS facilita a navegação na Internet ao permitir que os usuários digitem nomes de domínio em vez de endereços IP numéricos. Por exemplo, se você quiser visitar o site da F5, em vez de memorizar o endereço físico (endereço IP) do servidor web da F5, basta digitar "www.f5.com " no navegador, e o DNS se encarregará de fornecer ao seu sistema operacional o endereço IP do site da F5.
O DNS tem uma trajetória interessante: é um protocolo antigo (a primeira RFC data de 1987) que ficou um tempo sem mudanças, mas que, nos últimos anos, recebeu várias atualizações interessantes voltadas ao aprimoramento da segurança, com recursos como DNS sobre TLS (DoT) e DNS sobre HTTPS (DoH).
Como evitar interrupções no DNS
Outro ditado bem conhecido entre os profissionais de DNS é: “É sempre o DNS.” Embora, é claro, nem sempre seja esse o caso, a verdade é que, quando o DNS apresenta falhas, elas são percebidas imediatamente.
Interrupções recentes de DNS, como as enfrentadas pelo Zoom (abril de 2025) ou pela Cloudflare (julho de 2024) , confirmam claramente que interrupções em geral, e de DNS em particular, acontecem, por mais redundantes que sejam os sistemas. Seja por um problema de roteamento, um bug de software ou um erro humano de configuração, é quase impossível garantir que um sistema esteja sempre em funcionamento.
Como podemos mitigar esse problema?
A maneira mais fácil de evitar que uma falha de DNS tire sua presença on-line completamente do ar é usar vários provedores de DNS.
O protocolo DNS conta com mecanismos integrados que permitem adicionar serviços de DNS secundário por meio de transferências de zona.
Isso significa que, sempre que uma alteração for feita no seu provedor de DNS primário, uma mensagem de notificação (NOTIFY) será enviada aos seus provedores secundários, que então solicitarão as alterações mais recentes.
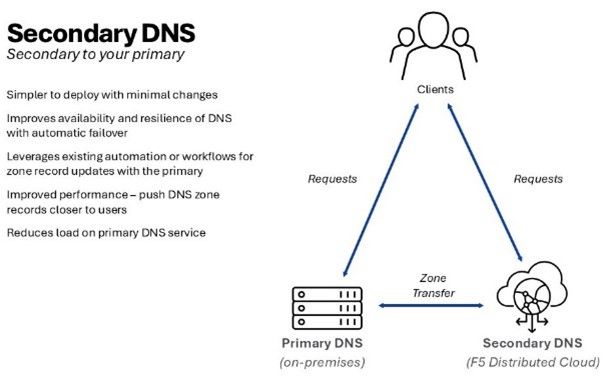
Vantagens de ter vários provedores de DNS
Além de ter um “Plano B” sempre que ocorrer algum problema com um dos seus provedores de DNS, contar com outros provedores de DNS no seu ambiente oferece os seguintes benefícios:
- Diversidade de software: O provedor B provavelmente usará um software de DNS diferente do utilizado pelo provedor A — se um bug afetar o provedor A, ele não afetará (espera-se) o provedor B.
- Redundância de rede: Os provedores de DNS atendem às solicitações de DNS por meio de suas redes, o que significa que, mesmo que o DNS ainda esteja funcionando, uma interrupção na rede o deixará indisponível. Ter um segundo provedor de DNS que utilize uma rede/ASN (sistema autônomo) diferente ajuda a reduzir esse risco.
- Latência: Uma baixa latência é essencial para obter respostas rápidas de DNS; no entanto, algumas redes oferecem uma latência melhor em determinadas regiões do que outras — contar com outro provedor pode ajudar a obter uma boa latência em todo o mundo.
Como a F5 pode ajudar
Não espere a próxima interrupção de DNS para descobrir o que você pode fazer! A F5 oferece serviços de DNS primário e secundário por meio da nossa rede Anycast, protegida pelos serviços do F5 Distributed Cloud. Confira este artigo para saber mais: O poder do &: solução de DNS híbrido da F5 | DevCentral
Sobre o autor
Publicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...