Avatar: A Lenda de Aang foi uma série de animação popular nos anos 2000. Para quem não conhece, Aang, que é o Avatar, precisa dominar os quatro elementos — ar, água, terra e fogo — para manter a harmonia no mundo. Embora consiga usar os poderes de cada elemento separadamente, ele atinge seu potencial máximo quando domina todos eles em conjunto.
Curiosamente, a série me fez lembrar do cenário atual da arquitetura de aplicativos, em que eles estão se tornando mais fragmentados e distribuídos à medida que são hospedados em diferentes ambientes. Com isso, o gerenciamento da segurança de APIs se torna muito mais complexo, e você precisará de uma estratégia abrangente de segurança de APIs para mitigar os riscos relacionados a elas.
Assim como dominar os quatro elementos, e se você pudesse ter uma arquitetura de aplicações mais resiliente e fácil de gerenciar? É aí que uma plataforma de aplicações centralizada certamente simplificaria o gerenciamento da segurança de aplicações e APIs distribuídas.
Abaixo estão quatro camadas principais que servem como estrutura fundamental para as práticas recomendadas de segurança de aplicações e APIs. Essas camadas são abordagens estratégicas para começar a pensar em como simplificar a complexidade da arquitetura, consolidar melhor os serviços e aumentar a eficiência — ou dominar seu ambiente como o Avatar.
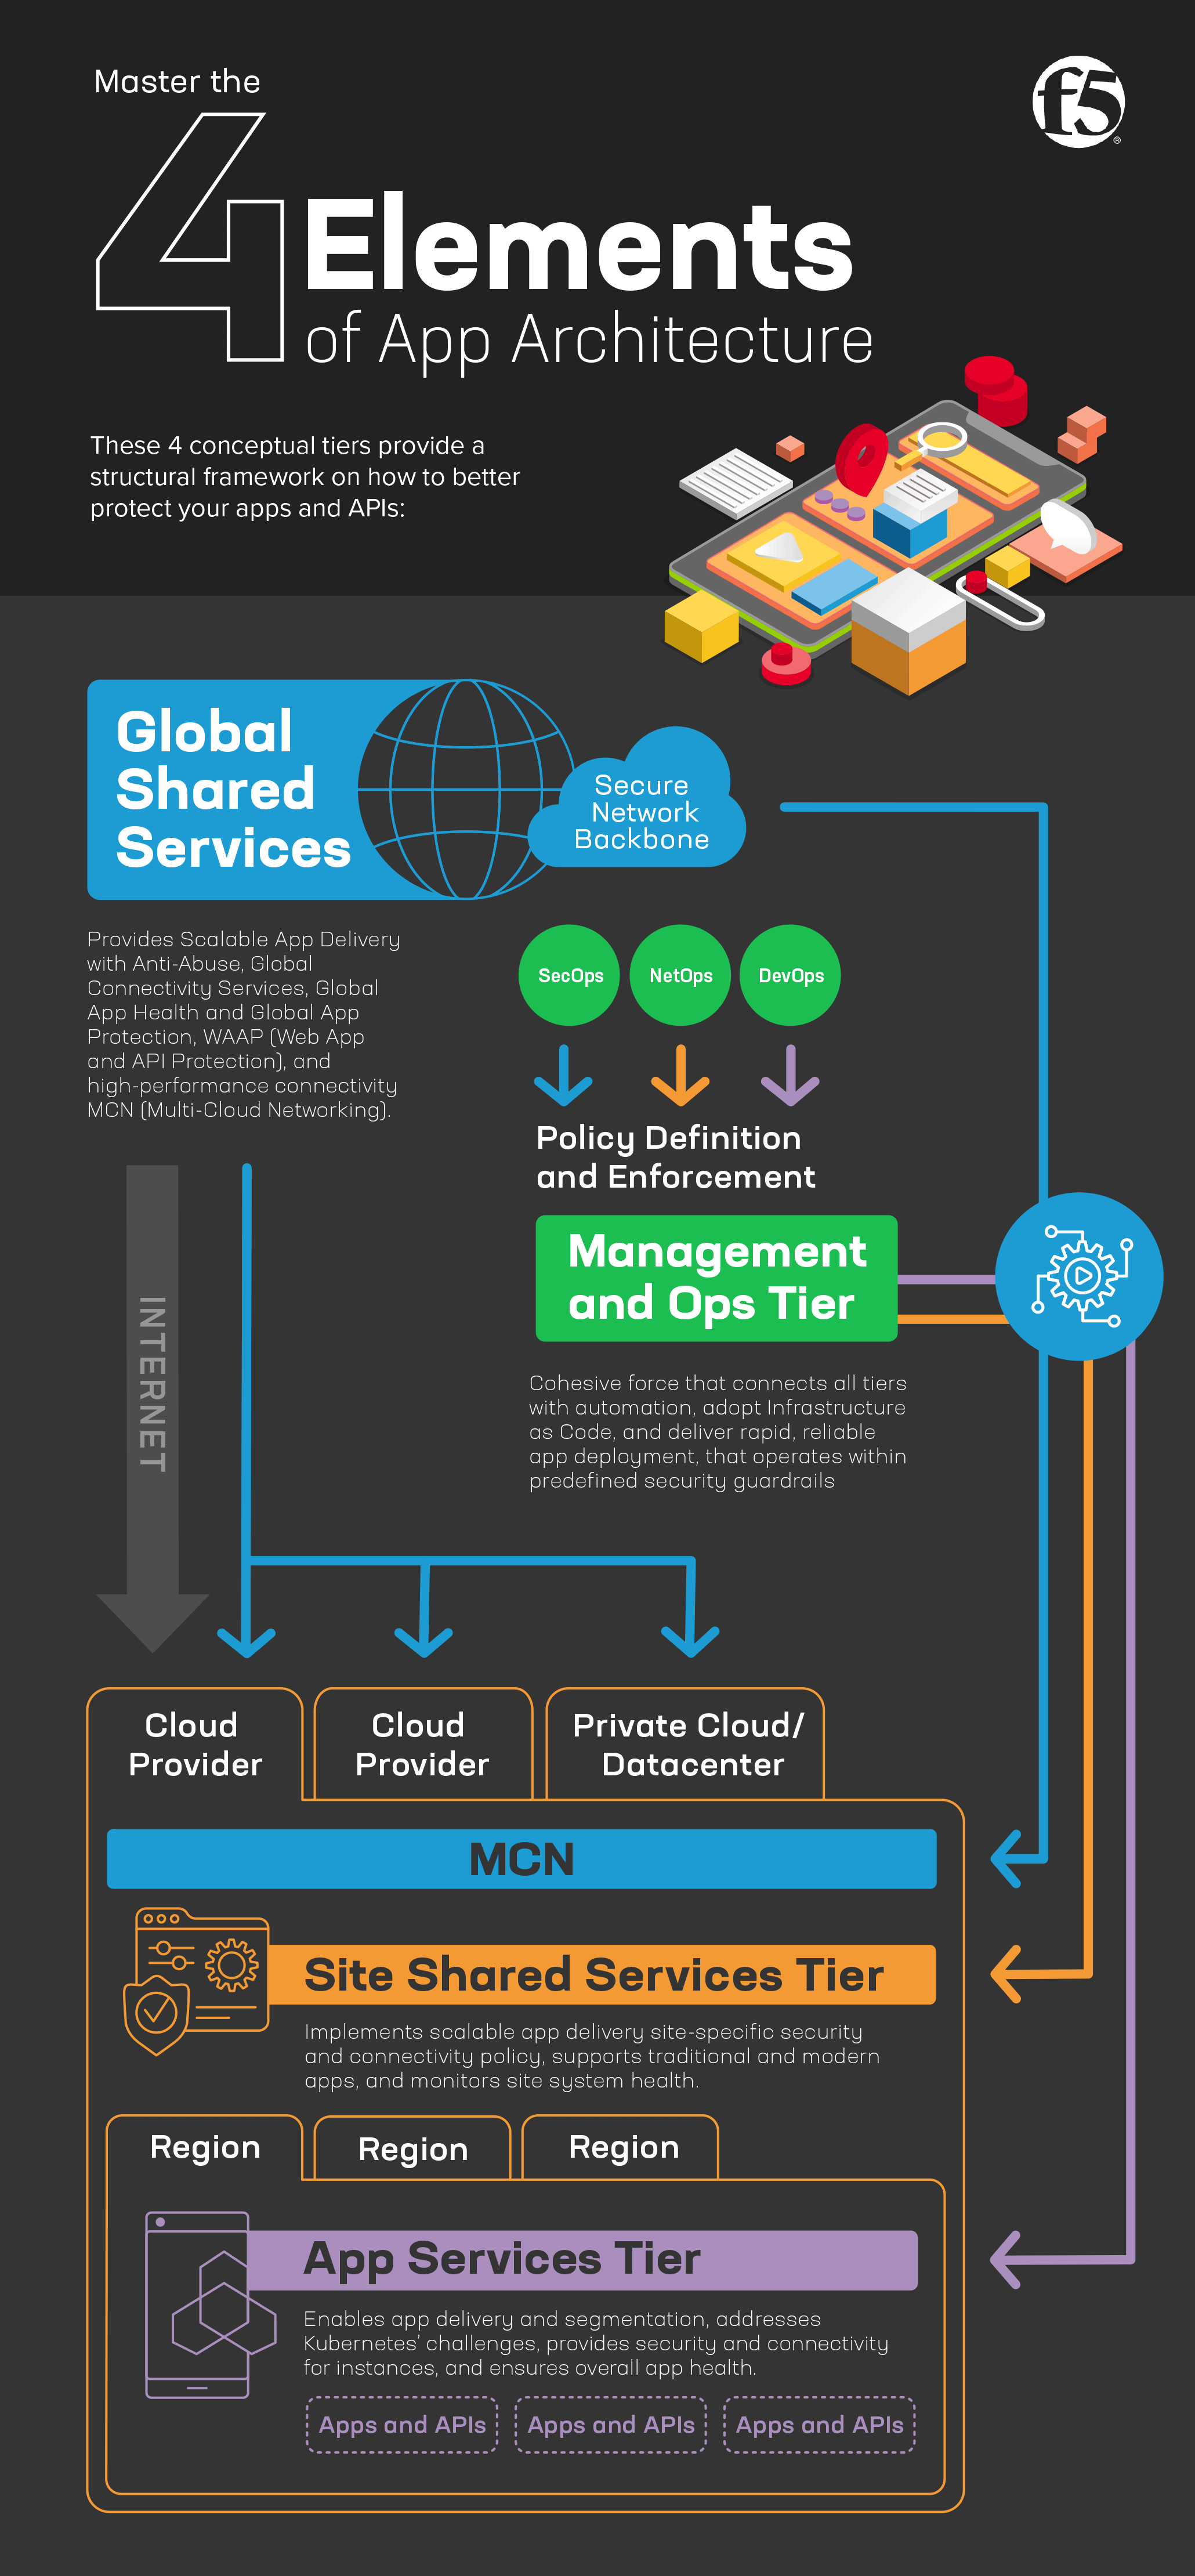
1) Camada de Serviços Compartilhados do Site Global
Independentemente de você utilizar uma infraestrutura de nuvem pública ou privada, é fundamental garantir a segurança de suas aplicações web e APIs.
Para começar, pense em como proteger aplicações web e APIs implantadas em ambientes multicloud e distribuídos. É nesse ponto que você implementa o Sistema de Nomes de Domínio (DNS), a Rede de Distribuição de Conteúdo (CDN), a Proteção de Aplicações Web e APIs (WAAP) e soluções contra abusos para reforçar as defesas contra ataques a aplicações web e APIs, campanhas de ameaças, bots e fraudes avançadas, garantindo uma proteção robusta.
Isso ajuda a promover a inovação, além de oferecer conectividade segura, confiável e de alto desempenho e segurança de confiança zero para aplicações e APIs distribuídas, por meio de um modelo operacional e de configuração consistente em ambientes multinuvem heterogêneos. É assim que uma plataforma de ambiente como serviço (EaaS) se concretiza, permitindo que a aplicação e o ambiente sejam executados em conjunto e submetidos ao controle de versão. O EaaS oferece à TI a flexibilidade de escolher o ambiente mais econômico para testar e executar suas aplicações e APIs.
Saiba mais sobre como conectar, proteger e implantar aplicativos em toda a nuvem distribuída.
2) Camada de serviços compartilhados do site
No nível do site, você pode especificar políticas que sejam diferentes da sua política global. Essas políticas aplicáveis a todo o site devem conter apenas exceções válidas para a localidade em questão.
A camada de serviços compartilhados do site também desempenha um papel fundamental no suporte a aplicativos tradicionais e modernos, reduzindo a distância entre sistemas legados e aplicativos mais recentes nativos da nuvem. Ao mesmo tempo, essa camada exerce uma função essencial para garantir a segurança do site, monitorar a integridade geral do sistema e avaliar continuamente a integridade de cada aplicativo no site. Ao centralizar essas funções, ela promove a resiliência, medidas de segurança robustas e uma abordagem proativa à manutenção dos aplicativos e do sistema no site.
Descubra como os serviços de aplicações BIG-IP podem ser usados para dimensionar o tráfego das aplicações e proteger sua infraestrutura.
3) Camada de serviços de aplicações
A camada de serviços de aplicativos aprofunda a proteção dos segmentos dos aplicativos. Essa camada pode ignorar as políticas globais e de site e se concentrar em políticas de proteção específicas para cada aplicativo.
O desafio surge quando as organizações migram de máquinas virtuais (VMs) tradicionais para ambientes mais ágeis baseados em Kubernetes, o que dificulta a integração perfeita de práticas modernas de DevSecOps e CI/CD com VMs e gateways de API tradicionais.
Para aplicações modernas, microgateways leves e compatíveis com DevSecOps e gateways de API dedicados, como os da NGINX são implantados em endpoints de serviço conteinerizados ou executados em VMs tradicionais. Sua principal função é oferecer suporte especializado a segmentos específicos da infraestrutura empresarial, reforçando a segurança da segmentação de aplicações em ambientes Kubernetes e fortalecendo a segurança geral nos clusters Kubernetes.
4) Camada de gerenciamento e operações
A camada de gerenciamento e operações representa o nível principal, atuando como a força coesiva que integra todas as demais camadas por meio de entrega automatizada, observabilidade operacional, análises aprofundadas e um fluxo de trabalho empresarial perfeitamente integrado.
É nesta camada que você adota uma abordagem de infraestrutura como código (IaC) para automatizar a infraestrutura do seu ecossistema de aplicativos. Essa abordagem simplifica o gerenciamento e a implantação da arquitetura dos seus aplicativos em conformidade com controles de segurança predefinidos, promovendo a colaboração entre as equipes (NetOps, SecOps e DevOps) por meio de um conjunto unificado de práticas e ferramentas. Isso, por sua vez, permite a entrega rápida e confiável de aplicativos e da infraestrutura que lhes dá suporte em grande escala.
Alcançando um estado harmonioso
Assim como Aang finalmente chega ao fim de sua jornada, torna-se mestre dos quatro elementos e mantém a harmonia no mundo, essa abordagem estruturada em quatro níveis pode ajudar você a alocar e gerenciar recursos computacionais para, no fim, alcançar uma arquitetura de aplicativo mais harmoniosa.
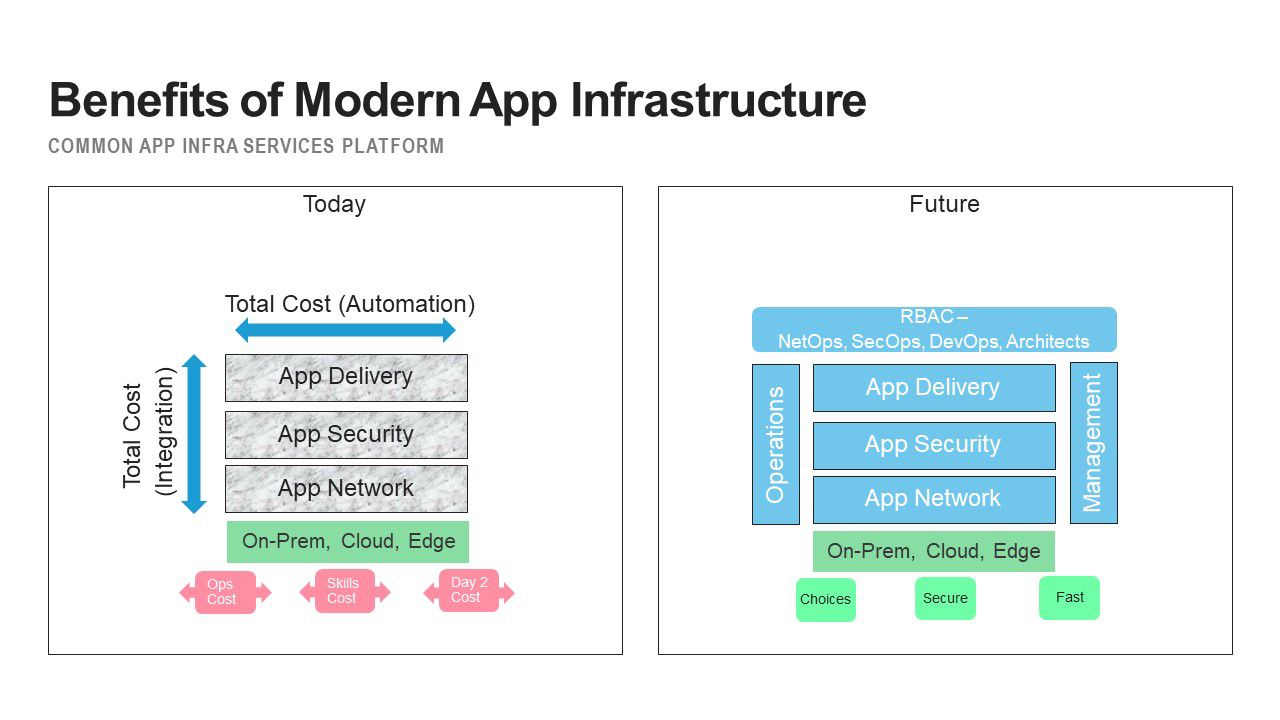
Ao adotar as diferentes camadas, a arquitetura pode proporcionar mais flexibilidade e adaptabilidade às organizações, permitindo que elas decidam onde os segmentos de carga de trabalho podem ser implantados e se beneficiem de um custo total de propriedade mais baixo e de maior agilidade no desenvolvimento.
Você terá uma visão unificada de todas as suas cargas de trabalho e aplicações por meio de uma plataforma centralizada de gerenciamento de aplicativos/APIs. Isso também simplifica o monitoramento de desempenho em tempo real, permitindo que sua equipe identifique rapidamente clusters com desempenho abaixo do esperado e implemente processos automatizados e scripts para solucionar problemas de desempenho de forma proativa.
Uma estrutura baseada em SaaS e bem organizada não só facilita a escalabilidade, como também permite a alocação dinâmica de recursos adicionais conforme necessário. Por exemplo, você pode disponibilizar mais capacidade computacional durante períodos de alta atividade dos usuários e, por outro lado, otimizar a relação custo-benefício removendo recursos desnecessários durante períodos de baixa demanda.
Acima de tudo, isso garante que todas as funções, desde NetOps e SecOps até DevOps e arquitetos, mantenham o nível necessário de acesso e permissões no aplicativo, promovendo a segurança, a conformidade e o gerenciamento de acesso baseado em funções para a administração do sistema.
Embora nem todo mundo possa ser um Mestre do Ar, você certamente poderá dominar a arquitetura do seu aplicativo se levar em conta estes quatro aspectos.
Sobre o autor
Radicado em Singapura e amplamente conhecido como Chin, ele atua como Diretor Sênior de Vendas Estratégicas da F5 ASEAN, liderando a estratégia de engajamento de clientes na região da ASEAN. Chin possui mais de 25 anos de experiência em desenvolvimento de aplicações e operações de infraestrutura, com foco especial em arquitetura nativa da nuvem, entrega de aplicações modernas baseadas em microsserviços e infraestrutura de borda segura. Antes de ingressar na F5, trabalhou na Borland Software como diretor de Gestão de Vendas de Produtos para a região Ásia-Pacífico, onde gerenciava soluções de gestão do ciclo de vida de aplicações e middleware. Antes da Borland Software, liderou uma equipe de gerentes de soluções e consultores na BEA e ajudou empresas a projetar ambientes de aplicações distribuídas usando as plataformas WebLogic e Tuxedo. Chin é bacharel em Engenharia da Computação com honras de primeira classe pela Universidade de Newcastle, na Austrália.
Mais publicações de Chin LimPublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...