Blog 2 de 3 (blog anterior)
Os aplicativos são os motores da produtividade digital, os grandes responsáveis por transformar o poder de processamento bruto em ferramentas úteis que facilitam o dia a dia e revolucionaram o trabalho, as viagens, o entretenimento e a indústria. Esses programas de software podem incluir desde aplicativos que ajudam a pedir comida por delivery até sistemas que orientam satélites no espaço, operam linhas de montagem e oferecem o processamento de texto usado para escrever este blog.
Os aplicativos evoluíram muito ao longo do tempo, passando de programas básicos desenvolvidos para tarefas computacionais específicas a aplicativos modernos e dinâmicos, viabilizados por IA e orientados por dados provenientes de ambientes distribuídos. Ao observar como os aplicativos avançaram nos últimos anos, compreendemos melhor como a computação se adaptou às mudanças nas necessidades dos usuários, nos requisitos empresariais e nas inovações tecnológicas para moldar nosso mundo digital. No entanto, à medida que os aplicativos se tornaram mais complexos, conectados, personalizados, acessíveis e inteligentes, sua superfície de ataque aumentou, deixando-os mais expostos a ameaças maliciosas e explorações. Em termos simples, a ampliação da superfície de ataque oferece mais oportunidades aos cibercriminosos, que também têm acompanhado esse ritmo com suas próprias inovações para violar as mais recentes e avançadas defesas cibernéticas.
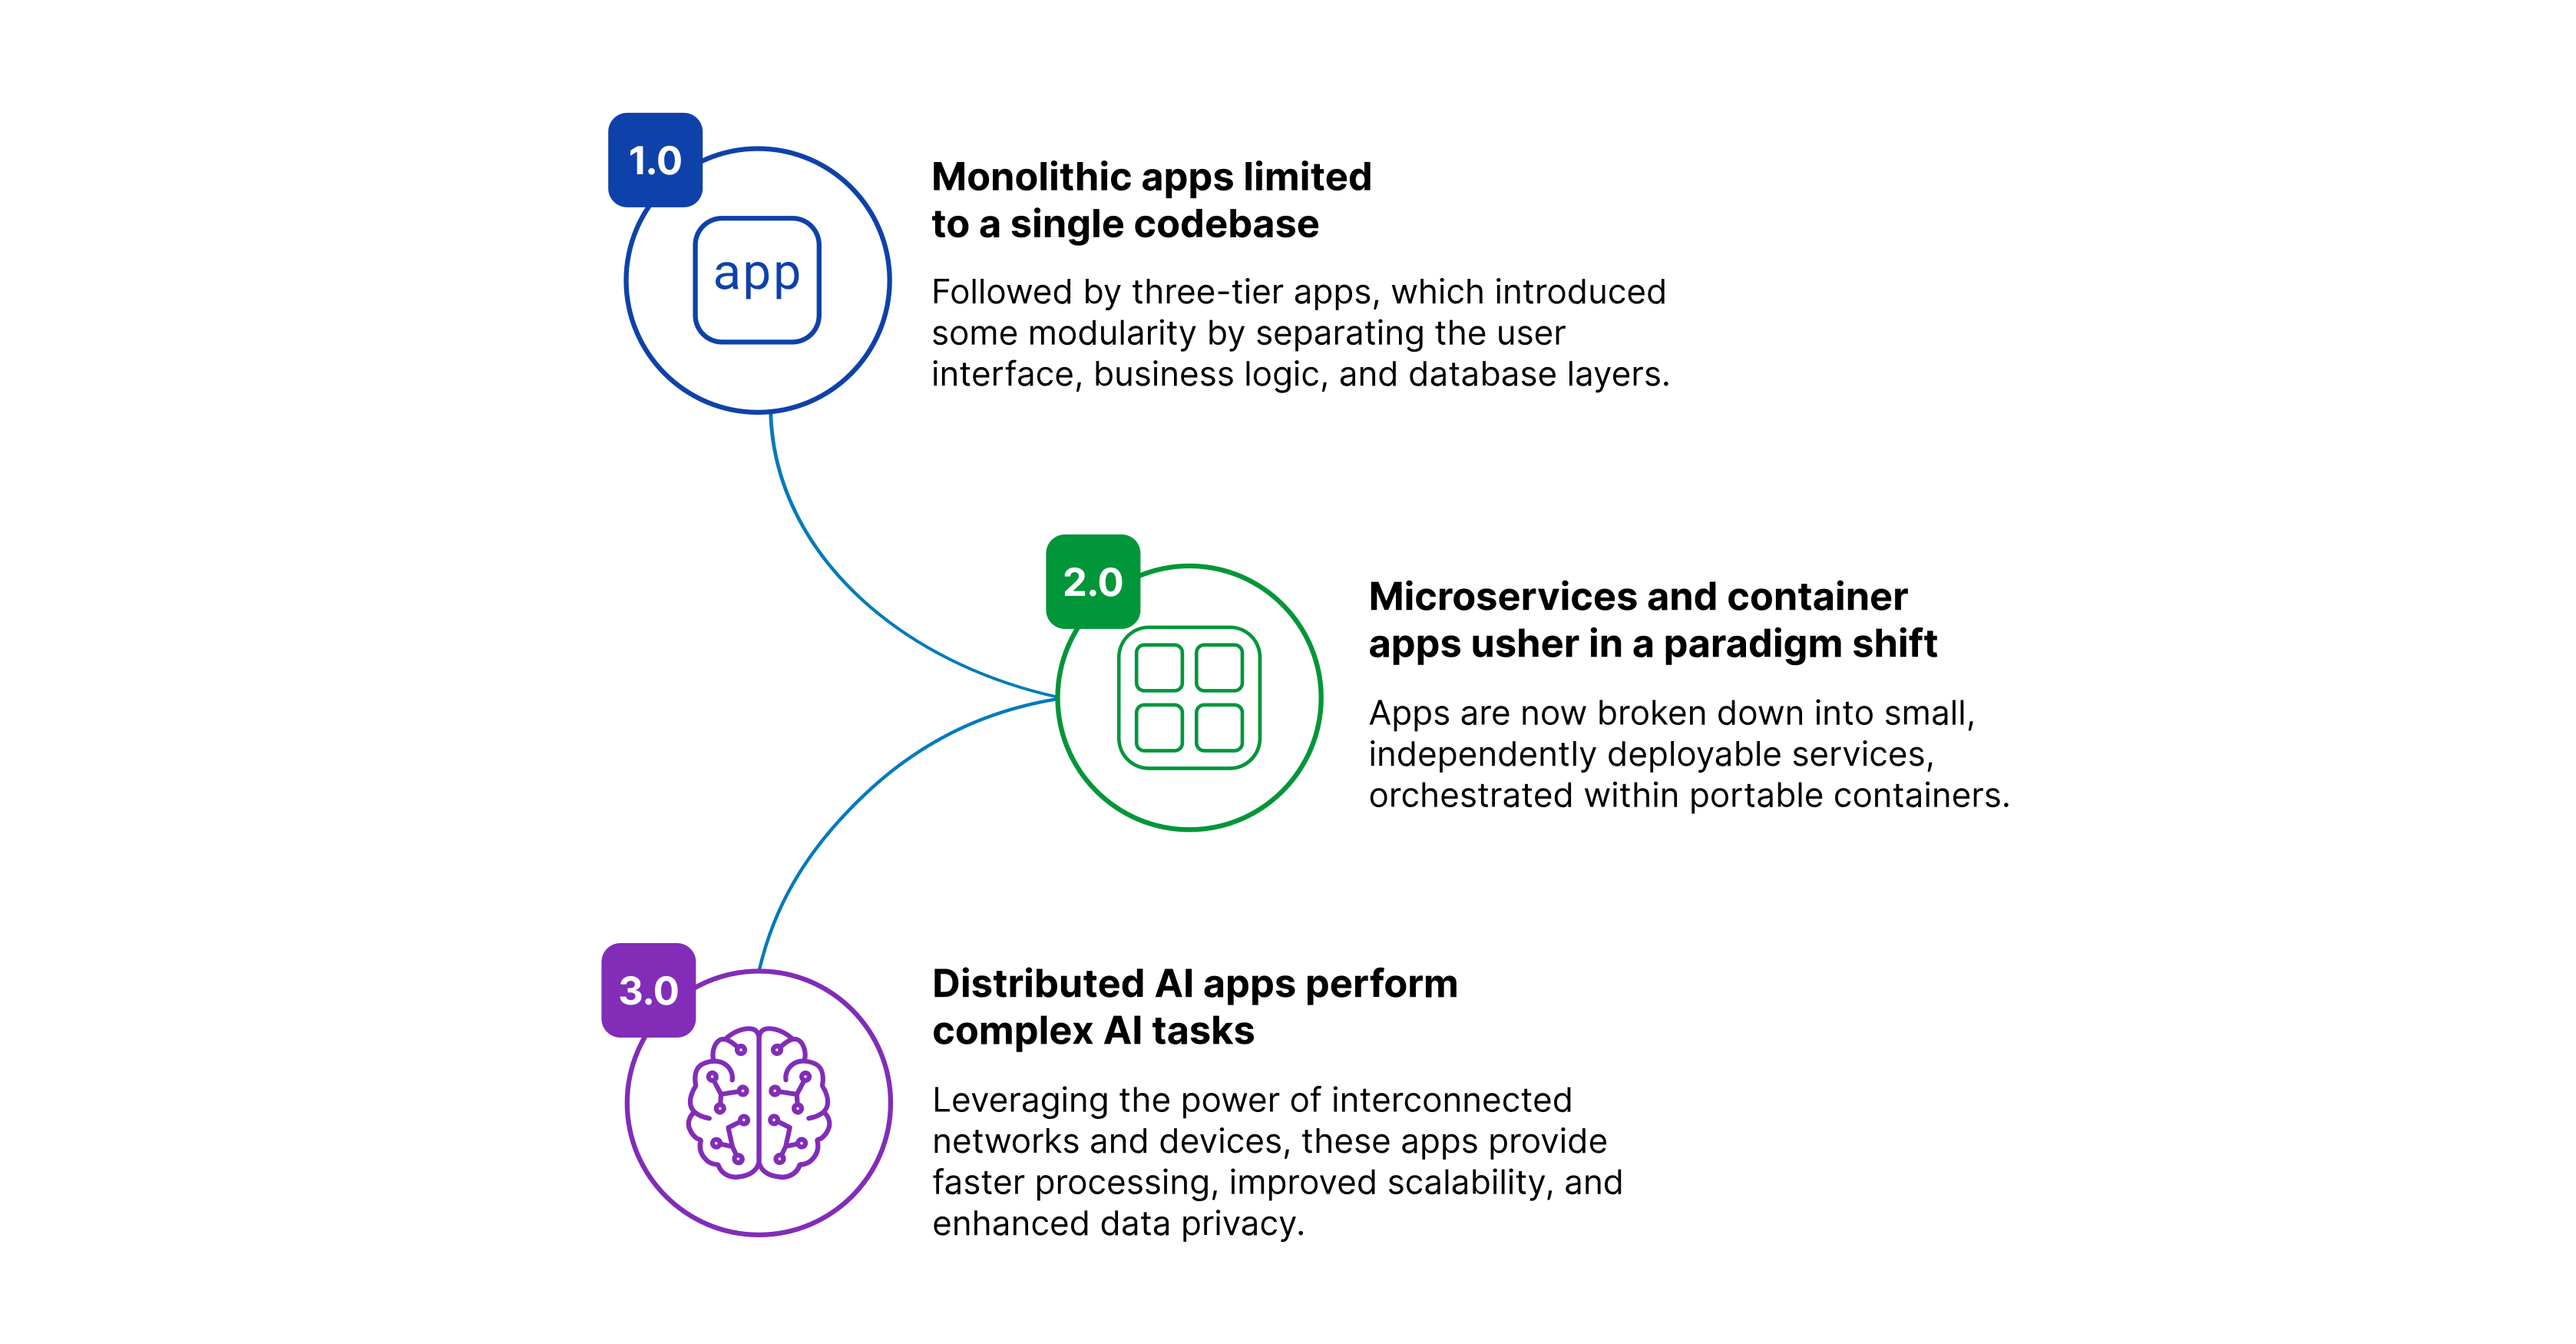
À medida que as aplicações evoluíram de aplicativos monolíticos executados em data centers físicos para os aplicativos de IA altamente distribuídos de hoje, tornou-se necessária uma nova geração de ADCs que reúna, em uma única plataforma, recursos de alto desempenho para segurança e entrega de aplicações.
Esse cenário de ameaças cada vez mais complexo e amplo é agravado pela falta de uma plataforma capaz de oferecer entrega e segurança consistentes para aplicações e APIs. Os controladores de entrega de aplicações (ADCs) têm desempenhado um papel central na pilha para viabilizar as funções de entrega de aplicações, mas agora precisam evoluir para atender às novas necessidades dos ambientes atuais. Em conjunto, esses fatores estão impulsionando a demanda por estratégias novas e mais abrangentes, que combinem a segurança de aplicações com serviços de entrega de aplicações para oferecer proteção mais completa e um gerenciamento mais simples e unificado em diversos ecossistemas de TI.
Vamos explorar como chegamos até aqui, começando pelos primeiros aplicativos da década de 1940.
Aplicações 1.0: aplicações monolíticas e de três camadas
Os primeiros computadores, nas décadas de 1940 e 1950, não utilizavam aplicações como as entendemos hoje. Eles eram programados principalmente com linguagem de máquina e cartões perfurados. As primeiras aplicações — que podemos considerar como Aplicações 1.0 — surgiram junto com os computadores mainframe centralizados das décadas de 1960 e 1970, que executavam aplicações monolíticas projetadas para realizar tarefas como processamento da folha de pagamento, controle de estoque e processamento básico de dados. Essas primeiras aplicações se limitavam a uma única base de código, composta por blocos de código muito grandes e unitários, executados em data centers isolados ou escritórios corporativos. Imagine um castelo remoto no alto de uma colina, protegido por muralhas e um fosso, ao qual os funcionários se dirigem para acessar recursos computacionais centralizados usando linguagens de programação como FORTRAN e COBOL.
“Aplicações cada vez mais inteligentes e dinâmicas dependem de redes e conexões suscetíveis a uma ampla variedade de riscos de segurança, o que exige medidas de mitigação em constante evolução e serviços de entrega de aplicações otimizados para ambientes distribuídos.”
Um avanço em relação ao modelo de aplicação monolítica surgiu com as aplicações de três camadas, que dividiam os recursos computacionais em três camadas funcionais distintas, cada uma com aplicações separadas, porém interconectadas. A camada de apresentação, ou interface do usuário, era controlada por aplicações de desktop, como softwares de produtividade profissional (olá, WordStar), enquanto a camada de lógica de negócios incluía um servidor de aplicações que processava as solicitações dos usuários e realizava cálculos. A camada de dados, ou banco de dados, armazenava e gerenciava os dados.
Embora as aplicações de três camadas oferecessem mais modularidade e flexibilidade do que as aplicações monolíticas, esse modelo continuava dependendo da infraestrutura física de data centers e de recursos locais. As aplicações monolíticas e de três camadas ainda são a norma em alguns setores, incluindo saúde, serviços bancários e governo, nos quais os sistemas legados atendem a requisitos regulatórios rigorosos e as aplicações de missão crítica não podem sofrer interrupções.
Aplicações 2.0: nuvens, microsserviços e contêineres
A ascensão do comércio eletrônico na década de 1990 deu início à era das empresas ponto-com. Os provedores de serviços de aplicativos (ASPs) ofereciam serviços de hospedagem na web semelhantes aos da nuvem por meio da World Wide Web, permitindo que as empresas lançassem aplicações web em HTML sem precisar implantar sua própria infraestrutura. As aplicações web estavam disponíveis globalmente, em qualquer lugar onde o usuário tivesse acesso discado ou de banda larga. Essas aplicações eram divididas em três camadas: os consumidores usavam a internet e um navegador em seus computadores domésticos para acessar aplicações web hospedadas nos sites dos ASPs, enquanto os servidores de banco de dados do ASP processavam as compras e armazenavam os dados dos clientes. As aplicações web ainda predominam no varejo on-line e têm sido fundamentais para impulsionar as operações de comércio eletrônico na web.
O início da década de 2010 foi a era da disrupção causada pela nuvem, com muitos especialistas prevendo o fim dos data centers locais e a ascensão da computação em nuvem. Em meio às discussões sobre a transferência de todo o processamento para a nuvem, muitos aplicativos foram modernizados para operar em ambientes de nuvem ou desenvolvidos na própria nuvem: os aplicativos nativos da nuvem.
Esses aplicativos nativos da nuvem foram otimizados para oferecer escalabilidade e desempenho na nuvem e desenvolvidos desde o início com base em arquiteturas de microsserviços, o que introduziu outra mudança de paradigma na evolução dos aplicativos. Os aplicativos baseados em microsserviços deixaram de ser blocos de código independentes e unificados e passaram a ser compostos por microsserviços pequenos e implantáveis de forma independente, cada um responsável por uma única função e capaz de se comunicar com outros microsserviços por meio de APIs. Os microsserviços modulares eram orquestrados em aplicativos dentro de contêineres portáteis, que são instâncias de computação virtualizadas, autossuficientes e capazes de operar de maneira consistente em diferentes ambientes. Os aplicativos baseados em microsserviços ofereciam muitas vantagens em relação aos aplicativos monolíticos ou de três camadas, incluindo desenvolvimento mais rápido, maior escalabilidade, mais flexibilidade e reutilização de serviços.
No entanto, esses microsserviços que compõem a aplicação são obtidos de bibliotecas de nuvem pública e de outras plataformas remotas e transmitidos por meio de APIs ou de outros mecanismos de comunicação. Esses elementos dispersos eram difíceis de gerenciar, e a exposição da API aumentava a superfície de ataque da aplicação, abrindo caminho para invasões de rede durante a transmissão de dados e para possíveis vulnerabilidades em bibliotecas de terceiros.
Aplicações 3.0: aplicativos distribuídos e IA
Hoje, as aplicações estão passando por mais uma mudança de paradigma. A previsão do fim do data center foi muito exagerada, e muitos dos portfólios atuais das organizações mantêm uma combinação de aplicações tradicionais e modernas que operam em ambientes híbridos e utilizam recursos locais, de borda e de nuvem. Isso torna ainda mais complexa a necessidade de uma plataforma consistente para consolidar a entrega e a segurança de aplicações e APIs, onde quer que estejam hospedadas.
Além disso, os aplicativos estão cada vez mais complexos, dependendo não apenas de microsserviços baseados em nuvem, mas também de fluxos de dados em tempo real e novas formas de entrada. Pense em um aplicativo típico de um site de viagens. Além de fotos atraentes e conteúdo sobre o destino escolhido, há mecanismos em tempo real, acessados por meio de APIs, para reservar quartos de hotel, passagens aéreas e aluguel de carros; links para previsões meteorológicas ao vivo; e recursos de mapeamento interativo. Esses aplicativos modernos são altamente interconectados, dinâmicos e alimentados por diversas fontes, dependendo de dados de nuvens híbridas e ambientes distribuídos para proporcionar uma experiência robusta ao cliente.
A complexidade — e a superfície de ataque — só aumenta quando a IA é adicionada a essas aplicações que já são altamente integradas. Os serviços baseados em IA, que utilizam dados de redes e dispositivos interconectados, podem incluir mecanismos de recomendação ou chatbots; um site de viagens pode sugerir destinos e atividades personalizados com base em perfis de usuários em tempo real e análises preditivas, ou oferecer o monitoramento de algoritmos de precificação dinâmica.
As aplicações de IA processam enormes volumes de dados e empregam padrões de tráfego complexos, fazendo solicitações frequentes e de grande porte a repositórios de dados corporativos e modelos de IA hospedados em fábricas de IA. As cargas de trabalho de IA geralmente são implantadas em infraestruturas distribuídas, incluindo nuvens públicas, dispositivos de borda e sistemas híbridos, expondo as aplicações a riscos de segurança e privacidade de dados, ataques adversariais contra modelos de IA e vulnerabilidades de infraestrutura. Esses desafios estão impulsionando a necessidade de oferecer segurança abrangente para aplicações com uso intensivo de APIs, integrada a serviços de gerenciamento de tráfego de alto desempenho e entrega de aplicações que ofereçam suporte a aplicações e cargas de trabalho modernas de IA, independentemente de onde sejam implantadas.
Evolução das aplicações: funcionalidade aprimorada, maior complexidade
A história dos aplicativos é, em muitos aspectos, a própria história da computação, que evoluiu da resolução de cálculos matemáticos básicos na década de 1940 para os aplicativos complexos e dinâmicos de hoje, viabilizados por IA e alimentados por dados provenientes de uma infinidade de sistemas remotos. A história dos aplicativos também se reflete na crescente acessibilidade e onipresença do hardware de computação. Os aplicativos deixaram de ser usados em computadores mainframe do tamanho de uma sala, que apenas especialistas sabiam operar, e passaram para desktops e laptops com interfaces gráficas voltadas ao uso pessoal e ao entretenimento, chegando depois aos dispositivos móveis, impulsionados por aplicativos web e móveis acessíveis de qualquer lugar e operados tanto por telas sensíveis ao toque quanto por comandos de voz.
No entanto, essas aplicações cada vez mais inteligentes e dinâmicas dependem de redes e conexões suscetíveis a uma ampla variedade de riscos de segurança, o que exige medidas de mitigação em constante evolução e ADCs otimizados para ambientes distribuídos. É necessária uma convergência entre funções essenciais de entrega e segurança de aplicações para gerenciar melhor esse novo cenário de aplicações tradicionais, modernas e baseadas em IA, todas operando em um ambiente distribuído. Acreditamos que os ADCs sejam a tecnologia adequada para esse gerenciamento. Porém, para cumprir essa função, eles precisarão evoluir a fim de ajudar a reduzir a complexidade operacional e os riscos associados aos ecossistemas digitais fragmentados atuais.
Para saber mais, leia a publicação anterior da nossa série no blog: “Reinventando o ADC para atender às demandas de uma infraestrutura de aplicações em evolução”. Além disso, acompanhe nosso próximo artigo para saber como a segurança de aplicações evoluiu em consonância com as mudanças nas arquiteturas de aplicações e por que isso exige uma nova era de ADCs.
Continue a discussão da série de artigos sobre o ADC 3.0: A evolução da segurança de aplicações: rumo a uma nova geração de ADCs
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...