Blog 3 de 3 (blog anterior)
Nos meus dois blogs anteriores, analisamos a história da infraestrutura e das aplicações de software como uma jornada de estruturas monolíticas e centralizadas para estruturas fragmentadas e distribuídas. Ao longo do caminho, as ferramentas e os processos usados para proteger infraestruturas e aplicações também evoluíram — mas não com a rapidez e a abrangência necessárias. À medida que a segurança de aplicações avança para oferecer proteção contra novos ataques e vulnerabilidades, o cenário de ameaças também evolui e novos perigos cibernéticos surgem, em uma corrida armamentista cada vez maior entre cibercriminosos e equipes de segurança.
Esse avanço alternado da inovação atingiu um novo patamar com o advento da IA. Assim como os defensores podem empregar proteções automatizadas baseadas em IA para manter a resiliência, agentes mal-intencionados estão adotando a IA para potencializar suas campanhas de ataque.
O ambiente de aplicações atual, cada vez mais interconectado, porém descentralizado, resulta em complexidade técnica e amplas superfícies de ataque que tornam ineficazes as proteções fragmentadas das soluções de segurança atuais. Além disso, embora as proteções de segurança de aplicações continuem evoluindo para enfrentar ameaças cada vez mais sofisticadas, as explorações do passado não desaparecem — elas evoluem, encontram novos alvos e se adaptam às defesas modernas. As aplicações estão sob ataque de um espectro contínuo de ameaças, o que exige uma abordagem unificada que combine as robustas proteções de segurança de aplicações e a confiabilidade incomparável dos serviços de controladores de entrega de aplicações (ADC) em uma plataforma convergente, oferecendo proteção mais completa e um gerenciamento mais simples e integrado em diversos ambientes de TI.
Vamos analisar como a segurança de aplicações evoluiu em resposta às mudanças nas infraestruturas, nas aplicações e às ameaças cada vez mais avançadas.
Segurança de aplicações 1.0: defesas de perímetro e firewalls
No início da era digital, aplicações monolíticas legadas eram hospedadas em data centers, e firewalls protegiam os perímetros desses ambientes. Tudo o que precisava de proteção estava em um só lugar, e o papel da segurança de aplicações era impedir que agentes mal-intencionados invadissem esses ambientes e causassem transtornos.
À medida que a Internet se popularizou, o conceito de perímetro mudou, e a segurança de aplicações precisou se adaptar às novas ameaças provenientes de redes externas. A segurança de perímetro foi ampliada, passando a atuar como uma barreira de proteção entre a rede interna confiável e redes externas não confiáveis, como a Internet.
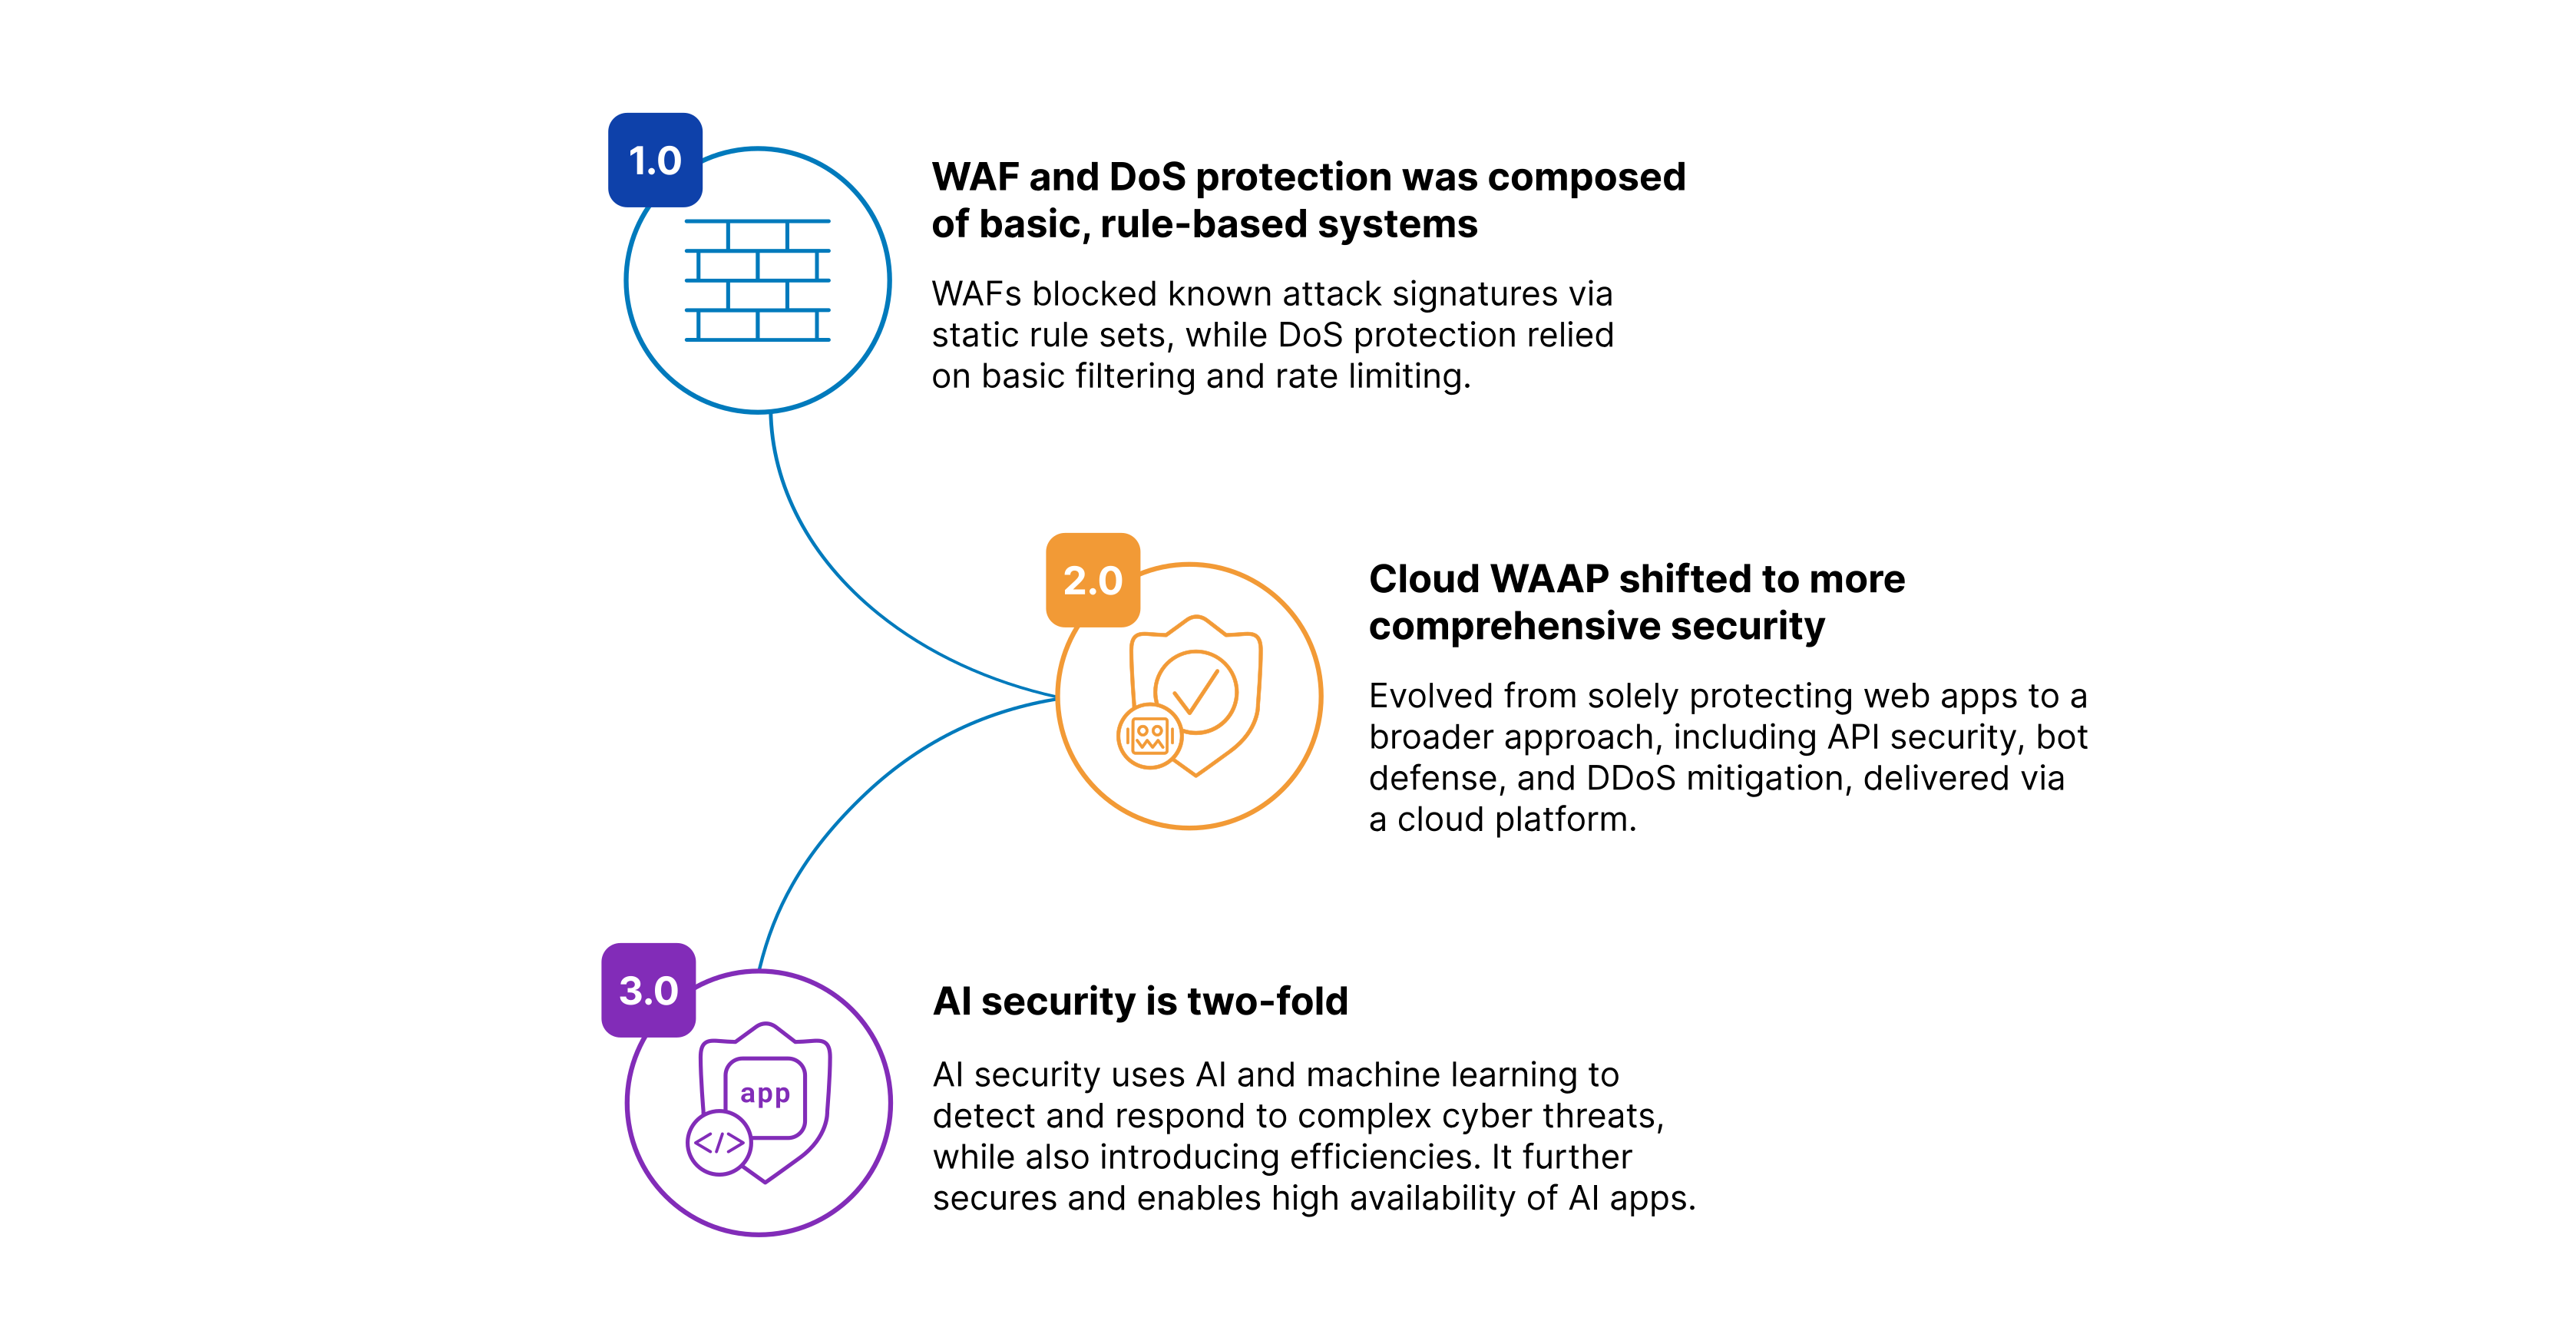
Os firewalls de rede se tornaram a primeira linha de defesa, monitorando e controlando o tráfego de rede de entrada e saída para proteger as redes internas contra acessos não autorizados, malware e invasões externas. Além disso, um novo tipo de firewall — o firewall de aplicações web (WAF) — foi desenvolvido para proteger a web contra ataques de camada 7, ou da camada de aplicação, com a capacidade de filtrar e inspecionar o tráfego HTTP/HTTPS em busca de padrões maliciosos.
Segurança de aplicações 2.0: nuvem distribuída e WAAP
A virada do século XXI trouxe uma grande transformação no cenário das aplicações e, consequentemente, uma evolução na segurança de aplicações. Uma grande variedade de aplicações passou a estar disponível na web, e as aplicações em data centers locais foram complementadas por aplicações baseadas em nuvem em infraestruturas distribuídas.
Em outras palavras, o perímetro protegido que servia como uma fronteira entre o confiável e o não confiável, entre nós e eles, deixou de ser a primeira linha de defesa. As aplicações na nuvem e descentralizadas tornaram a segurança baseada em perímetro menos eficaz e, em muitos casos, inibiram a inovação. Além disso, a dependência de várias proteções pontuais não proporcionava uma segurança consistente e integrada que pudesse ser gerenciada com eficácia.
Como parte dessa transformação causada pela nuvem, o código tornou-se mais modular e distribuído, sendo desenvolvido ou dividido em microsserviços disponíveis em bibliotecas de terceiros e reunidos em contêineres baseados na nuvem, longe de qualquer defesa de perímetro. As APIs tornaram-se o tecido conectivo das aplicações em nuvem, permitindo que serviços e aplicações distribuídos se conectem e se comuniquem com outros sistemas distintos. As APIs também permitem que diferentes aplicativos troquem dados, como ocorre quando um aplicativo de varejo usa uma API para informar o valor devido a um sistema de pagamento online como o PayPal, que retorna uma confirmação do pagamento.
Esse mesmo período também testemunhou a ascensão dos bots. Em ataques comuns realizados por bots, como o preenchimento de credenciais, os bots usam nomes de usuário e senhas roubados para assumir o controle de contas online, muitas vezes resultando em fraudes. Exércitos de bots mal-intencionados, chamados de botnets, são responsáveis por ataques distribuídos de negação de serviço (DDoS), nos quais criminosos direcionam um grande número de bots a partir de vários dispositivos conectados para sobrecarregar sites, servidores ou redes, causando a negação de serviço ao tráfego normal e legítimo e afetando toda uma base de usuários online.
As ameaças à segurança trazidas por aplicações distribuídas baseadas em nuvem, interfaces de API e pela proliferação de bots obrigaram as organizações a repensar a forma como protegiam aplicações e dados. Os WAFs evoluíram ainda mais, dando origem às soluções de proteção de aplicações web e APIs (WAAP), desenvolvidas para oferecer proteção contra uma variedade mais ampla de ataques em tempo de execução. As soluções WAAP protegem tanto aplicações web quanto APIs contra ameaças modernas, incluindo ataques DDoS e ataques automatizados de bots, além de proteger aplicações web, APIs e microsserviços executados em ambientes de nuvem, híbridos ou multinuvem.
Segurança de aplicações 3.0: segurança de IA
O advento da IA e do aprendizado de máquina está afetando a segurança de aplicações de duas maneiras principais. A IA pode ser extremamente eficaz na detecção e resposta a uma ampla variedade de ameaças cibernéticas e é um componente essencial das atuais estratégias de segurança de aplicações. No entanto, as próprias aplicações de IA são altamente vulneráveis a ataques cibernéticos, e proteger a infraestrutura de IA contra ataques é uma grande preocupação.
Nos últimos anos, a IA revolucionou a detecção de ameaças e anomalias, pois os modelos de IA podem analisar grandes volumes de tráfego de rede em tempo real para detectar padrões suspeitos. Além disso, a análise comportamental baseada em IA pode identificar usuários mal-intencionados e aprimorar a autenticação e a verificação de identidade para evitar o uso indevido de credenciais. Os modelos de IA também podem impulsionar a segurança preditiva e viabilizar a busca proativa por ameaças, ajudando a prever vulnerabilidades de dia zero e antecipar novos vetores de ataque antes que causem danos.
Por mais útil que a IA possa ser para reforçar a segurança de aplicações, ela própria é alvo de ameaças cibernéticas e precisa ser protegida contra ataques capazes de comprometer modelos, contaminar dados ou interromper serviços. Os invasores podem inserir amostras maliciosas nos dados de treinamento para comprometer a integridade dos modelos ou manipulá-los fornecendo dados enganosos, o que pode gerar resultados incorretos ou prejudiciais. A infraestrutura de IA também está sujeita a ameaças mais tradicionais, como ataques DDoS ou ransomware direcionado à infraestrutura de IA, que podem atrasar ou interromper serviços.
Além disso, ataques impulsionados por IA são usados para diversas finalidades, desde automatizar o phishing e disseminar malware com mais rapidez até criar falsificações deepfake mais realistas, ampliando os riscos cibernéticos para as empresas.
Rumo a uma plataforma de segurança unificada
Embora a segurança de aplicações tenha evoluído para lidar com ameaças mais sofisticadas, a superfície de ataque continua se expandindo, obrigando as empresas a enfrentar controles inconsistentes, uma complexidade esmagadora e uma exposição crescente a riscos. Para proteger as aplicações nesse ambiente em constante evolução, as organizações precisam de uma nova geração de ADCs que vá muito além dos balanceadores de carga do passado. O que se faz necessário é o ADC 3.0 — ADCs transformados em uma plataforma única e consistente, capaz de se adaptar à complexidade tecnológica sem precedentes e aos sofisticados desafios de segurança que as empresas enfrentam hoje e continuarão enfrentando no futuro.
Para saber mais, leia nossos posts anteriores desta série sobre a evolução da infraestrutura e, paralelamente, a evolução das aplicações, que estão criando a necessidade de uma nova geração de ADCs para atender às demandas da era da IA.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...