Essa componentização da TI é semelhante à componentização das aplicações que ela deve proteger e disponibilizar. Estima-se que entre 80% e 90% das aplicações modernas sejam compostas por componentes de terceiros, a maioria deles de código aberto. Entre os benefícios dessa abordagem estão a rapidez, a capacidade de responder a mudanças (agilidade) e a redução do custo de desenvolvimento do software. Afinal, se alguém já escreveu o código para uma roda, por que reinventá-la?
Não há estimativas sobre o quanto a TI pode estar componentizada atualmente, mas a resposta para o quanto ela estará componentizada no futuro é clara: muito.
Não criamos mais nossos próprios sistemas de monitoramento. Adotamos um já existente, como o Prometheus. Não desenvolvemos nossos próprios mecanismos de busca; fazemos a integração com o Elastic Search ou o Lucerne. Não precisamos projetar e desenvolver controladores de formação e infraestrutura; temos o Helm e o Terraform. Já não nos perguntam sobre a integração com sistemas, mas sobre nosso suporte a ecossistemas.
Construímos sistemas com base em uma pilha de software, em vez de desenvolvermos cada componente por conta própria.
O efeito cascata da componentização
Esse pensamento em nível de sistema está presente em todo o processo de desenvolvimento e começa a ter um impacto profundo na forma como todos os tipos de software — comerciais e personalizados — são desenvolvidos. Ele também está afetando significativamente a maneira como projetamos a arquitetura da rede.
Há alguns anos, observei que os microsserviços estavam fragmentando a rede. Essa fragmentação ainda está em andamento, por motivos intimamente ligados à mentalidade de DevOps. Ou seja, o DevOps tende a pensar em termos de sistemas baseados em componentes, especialmente sob a influência da nuvem. À medida que o DevOps continua avançando sobre o território tradicional de NetOps e das operações, traz consigo sua forma de pensar. Isso significa stacks em vez de soluções.
Essa perspectiva leva naturalmente à adoção de serviços de aplicação individuais que se adaptam melhor ao modo de operação e à mentalidade com que o DevOps trabalha atualmente. Serviços de aplicação de finalidade única e com foco funcional são usados para compor um caminho de dados, em vez de construí-lo.
Isso significa que balanceamento de carga é balanceamento de carga. Controle de entrada é controle de entrada. E um gateway de API é um gateway de API. Com uma variedade de serviços de aplicação, os especialistas em operações compõem (montam) um caminho de dados que se estende do código (o aplicativo) até o cliente.
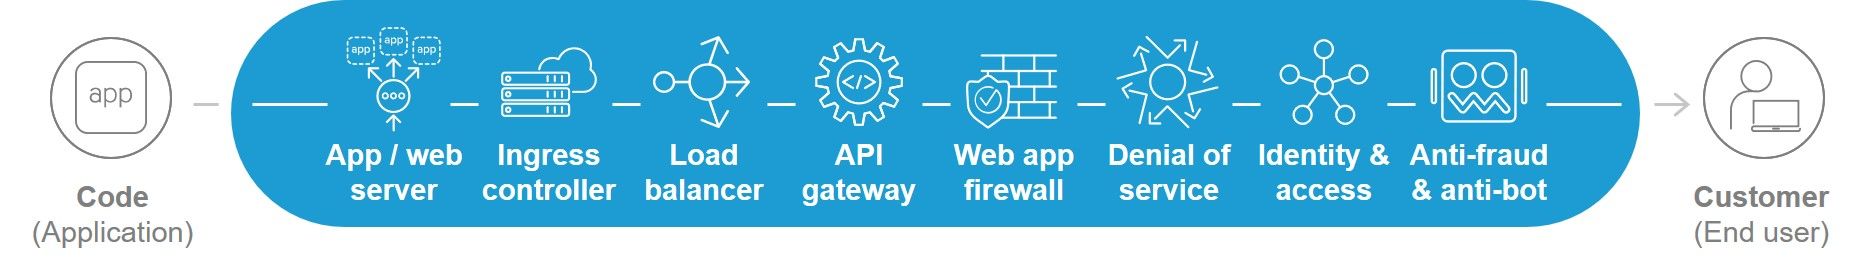
Podemos observar isso nas extraordinárias taxas de adoção de serviços específicos, como gateway de API, controle de entrada e proteção contra bots, constatadas no relatório State of Application Services deste ano.
Essa mudança não passou despercebida. Assim como a transformação digital continua forçando as empresas a se redefinirem e a se desdobrarem em serviços representados por APIs e aplicações (recursos digitais), ela também muda drasticamente a forma como projetamos, desenvolvemos e fornecemos serviços de aplicações.
Subindo na pilha
O roteamento baseado em IP sempre foi a forma como os caminhos de dados são projetados. Direcione este tráfego para cá e esse tipo de tráfego para lá; se houver algo na carga útil que corresponda a X, direcione o tráfego para aquele outro destino. Essa abordagem é muito específica à rede e, portanto, vincula fortemente o caminho de dados à rede em que ele é implantado.
Isso dificulta a replicação em outros ambientes, como uma nuvem pública. Embora provavelmente seja possível reutilizar as políticas, não será possível aproveitar a configuração que vincula o caminho de dados à rede.
Tanto os contêineres quanto a nuvem estão basicamente forçando os caminhos de dados a subir na pilha e a serem montados na camada de aplicação a partir de serviços de aplicação. Isso oferece muito mais portabilidade entre ambientes, pois você trabalha com metadados, como nomes de host, tags e rótulos, que não estão vinculados à rede.
Em última análise, isso significa que precisamos deixar de usar configurações e adotar políticas capazes de montar caminhos de dados sem ficarem vinculadas a endereços IP e ambientes.
Não há dúvida de que estamos migrando de soluções para stacks e de processos manuais para pipelines. À medida que ampliamos nossos recursos digitais em todas as áreas de negócios e operações, a necessidade de compor e controlar o caminho dos dados continuará avançando para as camadas superiores da stack e dependerá cada vez mais dos serviços de aplicação que o direcionam.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...