A IA empresarial ultrapassou um ponto crítico. De acordo com o Relatório sobre o Estado da Estratégia de Aplicações de 2026, as organizações agora operam, em média, sete modelos de IA simultaneamente, e 78% mantêm sua própria infraestrutura de inferência de IA. Ao mesmo tempo, 98% das organizações estão se preparando ativamente para a IA agêntica. A transição da experimentação para a produção já está em andamento e ocorre mais rapidamente do que a maioria das organizações esperava.
O que torna este momento singular não é apenas a escala da adoção da IA, mas também sua arquitetura. As empresas estão conectando vários agentes a diversos modelos, nuvens e fontes de dados. O Relatório sobre o Estado da Estratégia de Aplicações de 2026 constatou que 93% das organizações operam em ambientes híbridos e multinuvem, e mais da metade encadeia ou orquestra vários modelos para lidar com fluxos de trabalho complexos. A inferência de IA não é mais um único endpoint. Trata-se de um sistema distribuído e, com essa distribuição, surge uma nova categoria de risco.
Quando os fluxos de trabalho de IA abrangem nuvens, data centers de colocation e ambientes locais, a superfície de ataque se expande. Dados confidenciais circulam entre sistemas. Agentes tomam decisões de forma autônoma. No entanto, as estruturas de governança que funcionavam para aplicações tradicionais simplesmente não foram projetadas para esse tipo de tráfego, e muitas organizações já perderam o controle.
Uma nova realidade operacional para a IA empresarial
Considere um fluxo de trabalho de um agente de atendimento ao cliente executado em vários ambientes. Uma consulta do usuário aciona uma solicitação a uma base de conhecimento privada, chama uma API externa para obter dados em tempo real e, em seguida, encaminha a resposta a um modelo de linguagem de grande escala (LLM) público para gerar um resumo.
Cada etapa apresenta riscos. Dados confidenciais podem ser expostos ao sair dos limites da empresa. APIs externas podem retornar conteúdo não validado. O próprio modelo pode gerar respostas que violem as políticas.
É aqui que a governança se torna operacional: não como um relatório elaborado após o ocorrido, mas como um controle aplicado em cada etapa do fluxo de trabalho. No entanto, a maioria das ferramentas tradicionais de segurança de aplicações foi desenvolvida para inspecionar o tráfego HTTP, e não interações nativas de IA. Elas não conseguem detectar quando um modelo gera conteúdo que viola políticas de conformidade, quando um agente expõe dados confidenciais a um LLM público ou quando um fluxo de trabalho automatizado ultrapassa os limites definidos pela empresa. Para eliminar essa lacuna, são necessários controles desenvolvidos especificamente para a forma como os sistemas de IA se comunicam e se comportam.
Como o Equinix Distributed AI Hub e o F5 AI Guardrails trabalham juntos
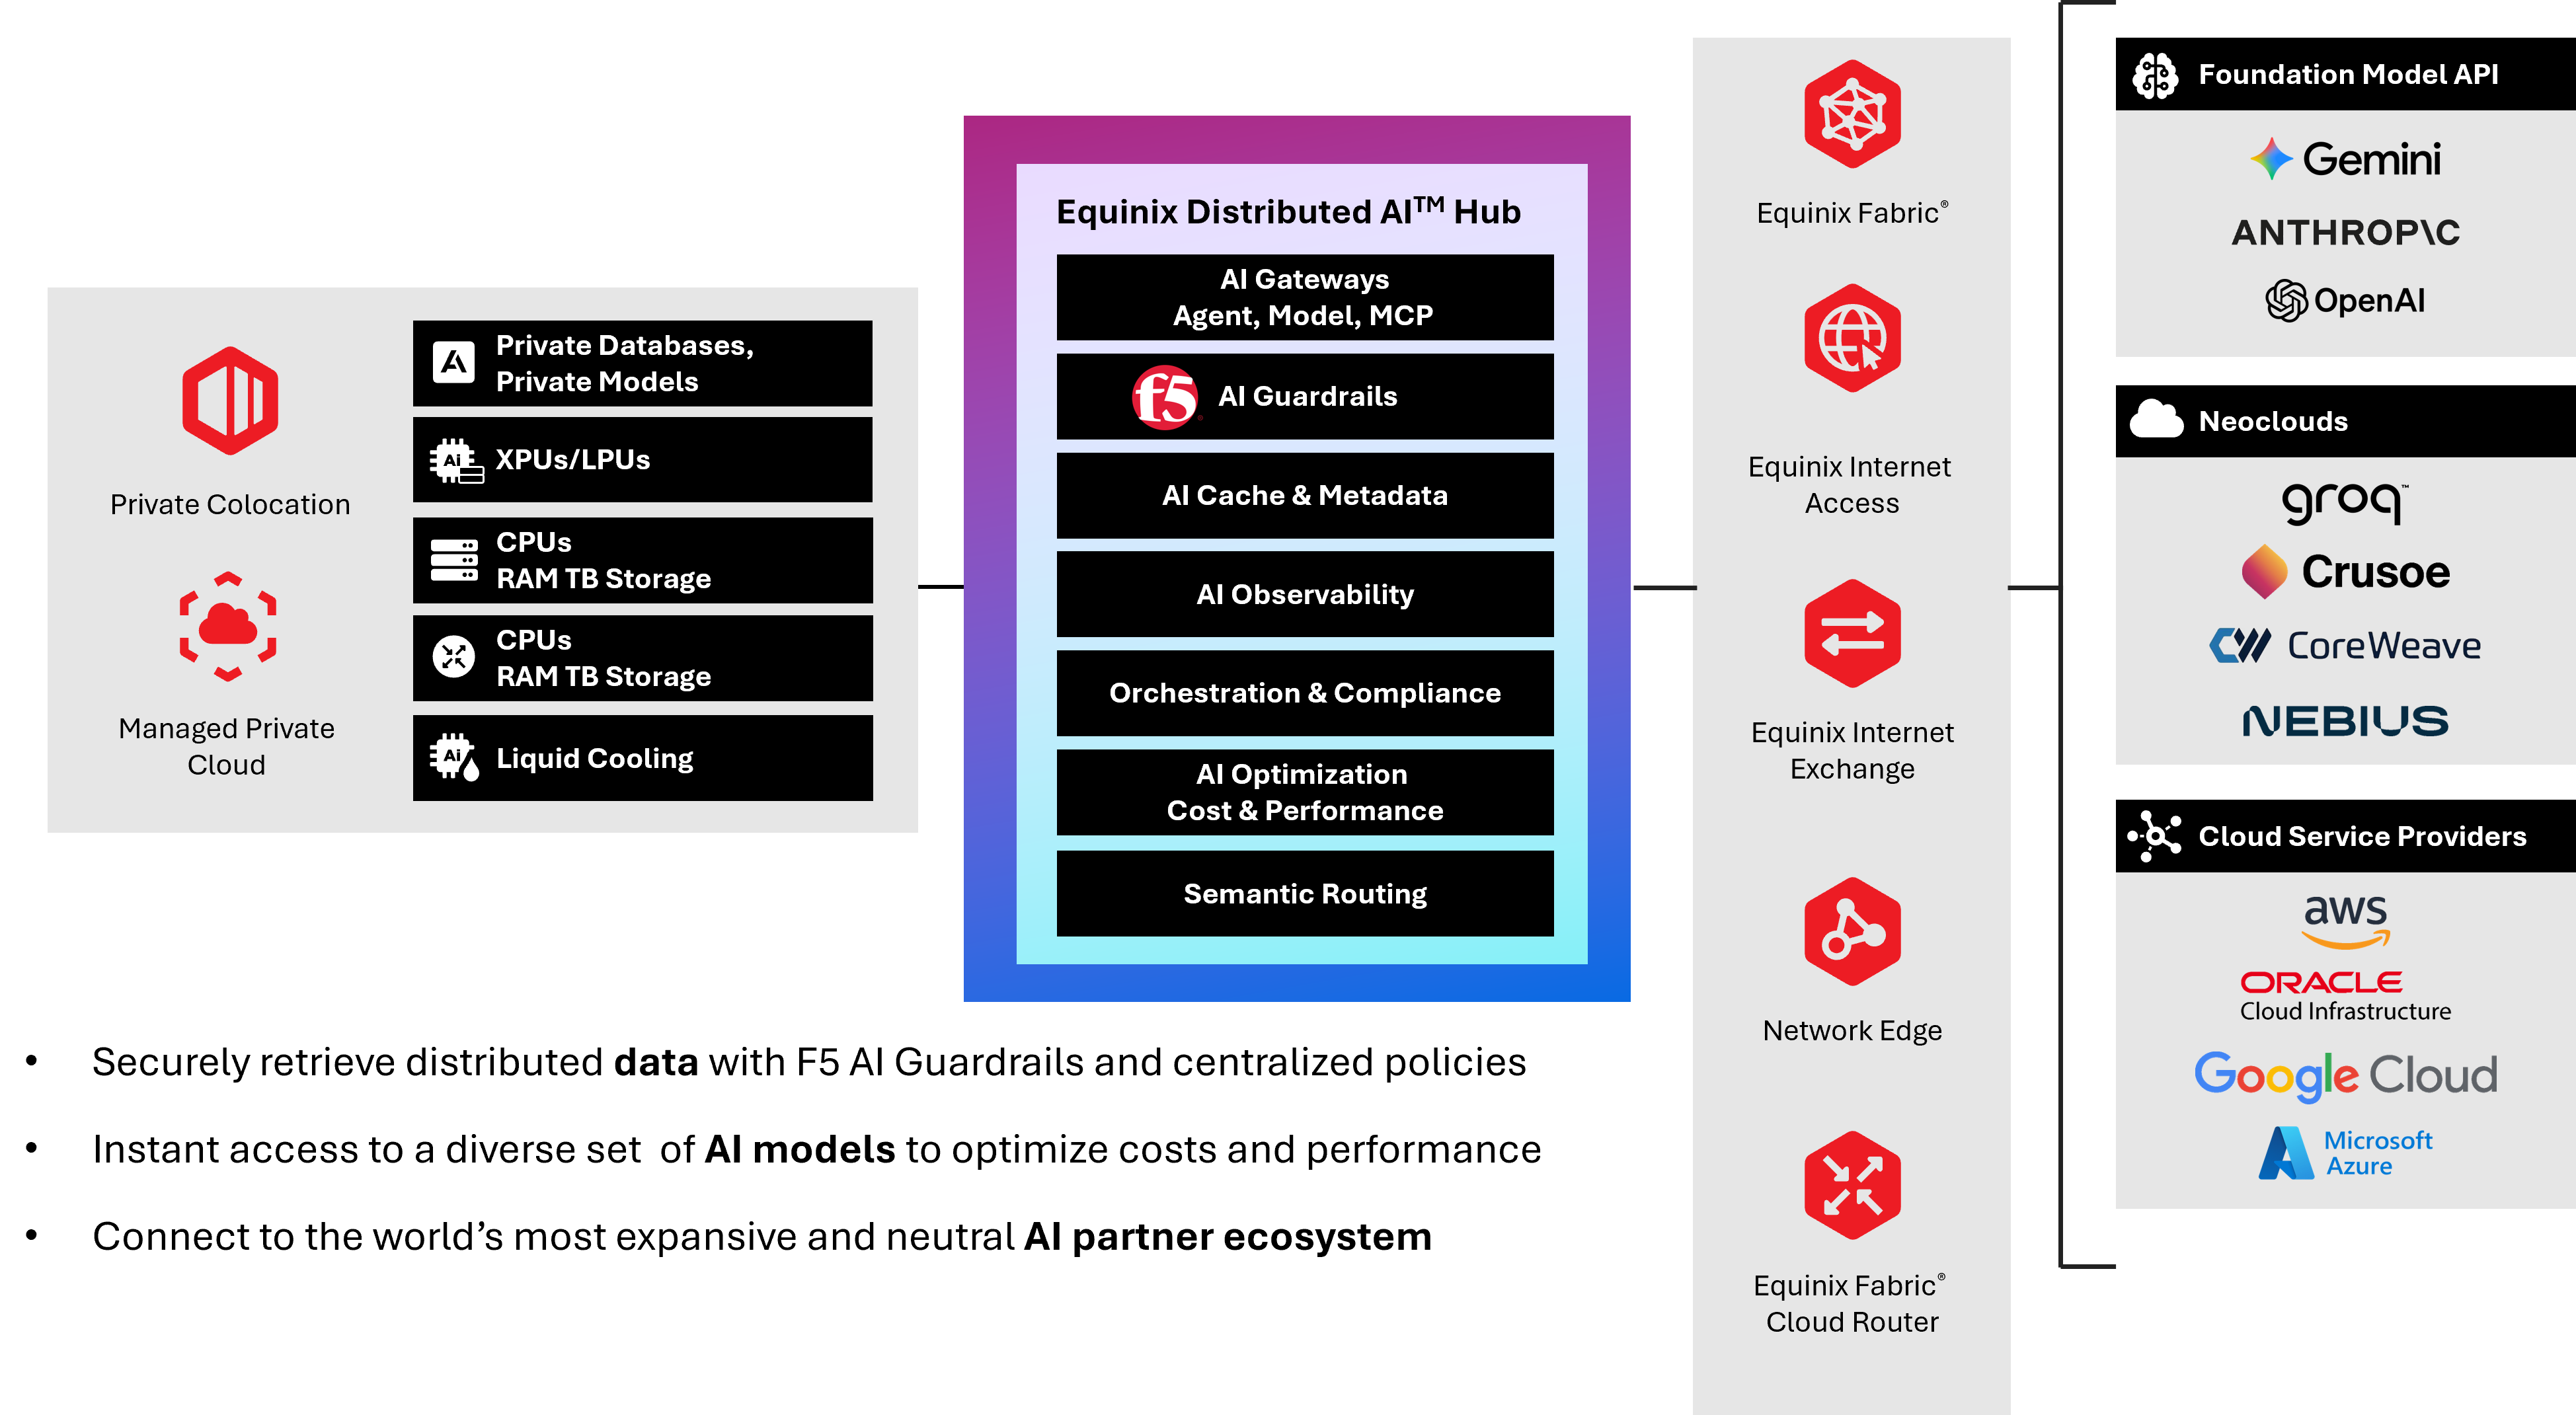
Para ajudar os clientes em comum a enfrentar os atuais desafios de governança e controle de IA, a F5 e a Equinix estão ampliando sua parceria de longa data por meio da combinação do Equinix Distributed AI Hub e do F5 AI Guardrails. Ao aproveitar essa oferta conjunta, as organizações podem transferir a inferência e a inspeção de IA para mais perto da borda, otimizando o desempenho e minimizando a latência para proporcionar uma experiência de usuário fluida e segura.
Abrangendo mais de 280 data centers da Equinix em todo o mundo, o Distributed AI Hub oferece uma estrutura unificada que reúne dados, capacidade computacional, plataformas de nuvem e parceiros do ecossistema de IA em um ambiente independente de fornecedor. Ele permite que as empresas executem cargas de trabalho de IA onde elas apresentam o melhor desempenho, sem precisar reconstruir sua arquitetura a cada vez nem transferir dados para locais diferentes. Com essa solução, a Equinix oferece uma maneira simples e segura de conectar modelos, transferir dados, executar inferências e gerenciar sistemas distribuídos de IA com governança e controle consistentes.
O Distributed AI Hub foi projetado para ser aberto e independente de fornecedores, dando aos clientes a liberdade de compor sua própria pilha de IA com os melhores provedores do mercado. Essa flexibilidade permite que as equipes otimizem simultaneamente custos, desempenho e soberania.
Enquanto isso, o F5 AI Guardrails opera na camada de interação e é implantado localmente nas instalações da Equinix para ajudar a atender a rigorosos requisitos regulatórios. Ele aplica controles nativos de IA e baseados em políticas em tempo real para detectar e bloquear vazamentos de dados, violações de políticas e resultados prejudiciais durante cada interação com a IA. As organizações podem definir controles de conformidade personalizados e prontos para uso, alinhados a estruturas como o GDPR e o Regulamento de IA da UE. Um mecanismo adaptativo de políticas mantém uma governança consistente diante de mudanças em modelos, usuários e contextos de negócios, com visibilidade centralizada e rastreabilidade pronta para auditoria de cada decisão de aplicação das políticas.
A arquitetura combinada introduz um único ponto de aplicação de políticas para interações de IA em diferentes ambientes. A Equinix fornece conectividade privada e opções de implantação para executar a inferência onde ela apresenta o melhor desempenho, enquanto a F5 aplica controles em tempo de execução a cada solicitação e resposta.
Isso transforma a governança, que deixa de ser uma atividade realizada após o fato e passa a ser um recurso integrado ao fluxo. Em vez de duplicar políticas entre as equipes, as organizações podem aplicar controles consistentes uma única vez e estendê-los a diferentes modelos, nuvens e agentes.
O resultado são operações mais simples, uma postura de risco mais robusta e a flexibilidade para escalar a IA sem precisar reprojetar a segurança a cada implantação.
O argumento de negócios para a governança da IA na camada de infraestrutura
As empresas que tentam adicionar governança às implementações de IA após sua implantação muitas vezes acabam tendo que gerenciar ferramentas fragmentadas, controles inconsistentes e uma exposição significativa a riscos de auditoria. Cada equipe cria seus próprios mecanismos de proteção — ou não cria nenhum. O uso não autorizado de IA aumenta. A dependência de fornecedores se aprofunda. E, quando os órgãos reguladores solicitam evidências de supervisão, a documentação está incompleta. Para evitar esses problemas, as organizações precisam de uma abordagem proativa e centralizada que ajude a controlar os custos e, ao mesmo tempo, evite investimentos reativos e pontuais, bem como a proliferação de ferramentas.
Incorporar a governança à camada de infraestrutura resolve esses problemas de forma estrutural. Quando a aplicação de políticas é centralizada e acompanha a carga de trabalho de IA, independentemente de onde ela seja executada, as organizações obtêm visibilidade consistente de todos os modelos e ambientes. As equipes de conformidade obtêm as evidências prontas para auditoria de que precisam. As equipes de segurança contam com proteção em tempo real contra as ameaças mais relevantes aos sistemas de IA. E as equipes de plataforma ganham flexibilidade para escolher modelos e provedores com base em desempenho e custo, sem receio de perder o controle.
Para quem isso é importante
À medida que os fluxos de trabalho de IA se expandem por diferentes ambientes, a governança não pode permanecer fragmentada. Incorporar a aplicação de políticas ao fluxo de interação proporciona às empresas controle em tempo real, visibilidade consistente e flexibilidade para escalar sem aumentar a complexidade.
É isso que permite que a IA deixe a fase de experimentação e se torne uma infraestrutura de produção confiável.
As equipes de plataforma e infraestrutura de IA precisam ter a capacidade de criar e dimensionar uma IA distribuída sem herdar uma complexidade impossível de gerenciar. A combinação do Equinix Distributed AI Hub com o F5 AI Guardrails oferece a essas equipes uma base independente de fornecedor, com governança consistente integrada, para que possam se concentrar em fornecer recursos de IA, em vez de gerenciar lacunas de segurança.
Os responsáveis por riscos e conformidade precisam de rastreabilidade. Toda interação de IA que passa pelo AI Guardrails gera um registro que pode ser analisado, incluído em relatórios e associado a ações específicas de aplicação de políticas. Essas evidências fecham o ciclo entre as operações de IA e a responsabilização regulatória.
Para saber mais, leia nosso comunicado à imprensa. Não deixe também de conferir nossa página sobre a parceria entre a F5 e a Equinix.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...