
Recentemente, uma amiga contou sobre uma brincadeira que fazia com a família quando era criança. Durante as viagens de carro, eles tentavam adivinhar de onde eram as pessoas nos outros carros. Seus palpites se baseavam em poucas informações — na melhor das hipóteses, o estado indicado na placa do veículo ou adesivos no para-choque.
Hoje, em contrapartida, nossas informações pessoais são extremamente fáceis de encontrar em nossos ativos digitais, e ficou mais fácil para agentes mal-intencionados acessá-las por meio de táticas de engenharia social, como phishing e smishing.
A psicologia de um cibercriminoso
O crime cibernético, assim como a maioria dos crimes, começa com o conceito de MOM — isto é, Meios, Oportunidade e Motivação. É importante compreender a psicologia de um cibercriminoso e o que o leva a cometer fraudes cibernéticas:
- Meios: A capacidade, as ferramentas e os meios para cometer crimes são abundantes. Agora, mais do que nunca, os criminosos não precisam ser especialistas sofisticados para cometer fraudes, graças à grande quantidade de ferramentas e serviços gratuitos que podem usar.
- Oportunidade: Há muitos alvos em potencial. A economia de aplicativos está em plena expansão e tudo, desde o dinheiro até os prontuários médicos pessoais, está sendo digitalizado. Isso significa que os cibercriminosos têm inúmeras oportunidades e alvos para cometer fraudes.
- Motivação: Geralmente, mas nem sempre, a motivação é financeira.
Parta do princípio de que você está sob ataque
De modo geral, presuma que todos os aplicativos voltados ao consumidor e todas as contas digitais sob seu controle serão atacados mais cedo ou mais tarde. Isso acontece até mesmo com as contas mais bem protegidas, pois os invasores se tornaram hábeis em explorar a lógica dos aplicativos para cometer fraudes.
Vencer os cibercriminosos exige trabalho em equipe. Essa equipe inclui os titulares de contas individuais, os desenvolvedores de aplicativos das instituições e as equipes de prevenção a fraudes e de segurança. A abordagem correta também requer um esforço conjunto das pessoas que usam esses aplicativos e das empresas que os desenvolvem. O ponto de partida deve ser a integração das defesas das equipes de segurança e de prevenção a fraudes contra ameaças automatizadas a aplicativos, a fim de bloquear ataques de bots na origem e, assim, evitar fraudes nas etapas posteriores.
Os bots são uma faca de dois gumes
A automação, por si só, é algo positivo. Os bots automatizam tarefas repetitivas, ajudam as empresas a interagir com os clientes e fortalecem a afinidade com a marca. Por exemplo, talvez você já tenha interagido com um chatbot de atendimento ao cliente para receber respostas em tempo real às suas dúvidas.
No entanto, nas mãos erradas, bots e automação são ferramentas poderosas que podem ser usadas para realizar ataques maliciosos, como o preenchimento de credenciais para assumir o controle de contas e cometer fraudes.
Normalmente, os ataques de preenchimento de credenciais utilizam credenciais roubadas anteriormente e as testam em vários domínios. Esses ataques se aproveitam do fato de que nomes de usuário e senhas são frequentemente reutilizados em diversos aplicativos.
De fato, um relatório recente mostra que os funcionários reutilizam senhas, em média, 13 vezes. Além disso, mesmo quando os consumidores são notificados de que suas contas foram comprometidas, apenas cerca de um terço deles altera suas senhas.
Os cibercriminosos se aproveitam dessas vulnerabilidades para cometer diversos tipos de fraude, incluindo:
- Fraude financeira: Os invasores usam informações pessoais roubadas para abrir ou acessar uma conta em nome da vítima e roubar seu dinheiro. Essas contas também podem ser usadas para viabilizar outras atividades criminosas, como lavagem de dinheiro.
- Fraude no varejo: Os invasores usam informações pessoais roubadas para fazer compras em lojas físicas ou em sites de comércio eletrônico, acumular estoque e roubar cartões-presente com saldo positivo.
- Fraude no setor de hospitalidade: Esse tipo de fraude geralmente tem como alvo o setor de viagens e os programas de fidelidade de clientes. Os invasores usam serviços fraudulentos de viagens ou hospedagem para coletar suas credenciais e informações de identidade para outros fins. Eles também usam pontos de fidelidade, milhas aéreas e pontos de recompensa obtidos anteriormente para reservar serviços de viagem para si mesmos ou para outras pessoas.
O problema dos ataques a credenciais
Os ataques a credenciais baseados em identidade são a principal fonte de ataques automatizados na web que resultam em fraudes. Informações de identidade podem ser facilmente adquiridas em fóruns de crimes cibernéticos. Listas podem ser encontradas e compradas em algumas plataformas de mídia social.
Credenciais recentes — como as roubadas nos últimos um ou dois dias — são mais valiosas e custam mais caro para os cibercriminosos. Credenciais antigas têm menos valor porque sua probabilidade de sucesso é muito menor. Como credenciais valiosas e informações de identificação pessoal são obtidas por meio de violações de contas externas, esses ataques são difíceis de identificar e impedir.
Vamos analisar um exemplo. Depois que as credenciais são roubadas ou adquiridas, os cibercriminosos usam bots ou outras ferramentas automatizadas para tentar criar ou acessar contas. Milhares (ou até milhões) de tentativas podem ser realizadas. A taxa de sucesso dos ataques baseados em credenciais varia entre 0,2% e 2%. Embora esses percentuais possam parecer baixos, os ataques com credenciais não precisam ter uma alta taxa de sucesso, pois bilhões de credenciais estão disponíveis gratuitamente ou por um custo irrisório.
Imagine atacar um milhão de contas e obter sucesso em 2.000 a 20.000 delas. É um número impressionante!
Prevenção contra invasão de contas e fraudes
É importante entender que cada uma dessas atividades criminosas constitui um elo em uma cadeia de eventos. O “Ciclo de Ataques Industrializados” (veja a figura abaixo) ilustra elementos essenciais desse ecossistema. Infelizmente, trata-se de um ecossistema amplo e resiliente, por isso é fundamental que indivíduos e organizações permaneçam vigilantes para proteger a si mesmos, seus clientes e seus parceiros de negócios.
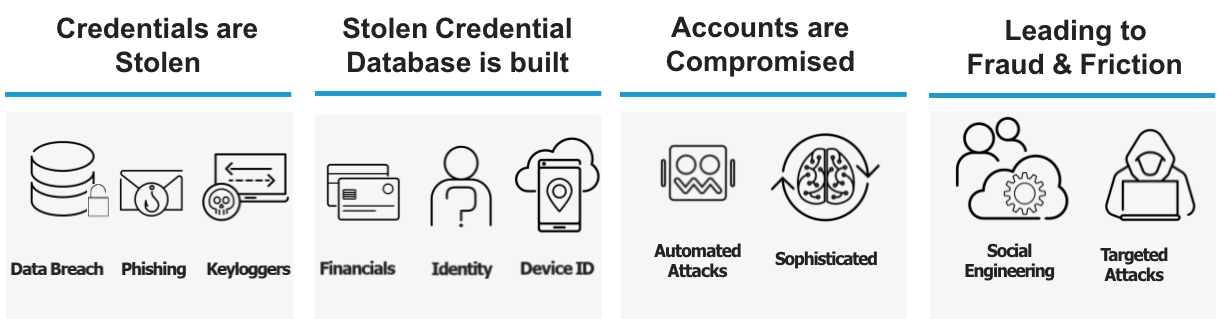
Como indivíduos, precisamos aprender a identificar ataques de phishing potencialmente prejudiciais, usar senhas extremamente fortes e limitar a reutilização de senhas em diferentes contas.
Ao mesmo tempo, as equipes de segurança e combate a fraudes precisam trabalhar em conjunto para impedir o ciclo de vida dos ataques industrializados.
Assista ao vídeo abaixo para saber como a F5 ajuda as organizações a se protegerem contra fraudes cibernéticas.
Fique de olho no último post da nossa série de quatro partes para o Mês de Conscientização sobre Segurança Cibernética, que explora as APIs e por que elas podem representar um problema de segurança. Não deixe também de ler nossos posts anteriores, Como os aplicativos modernos são criados e implantados e Como agentes mal-intencionados exploram aplicativos por meio de ataques.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...