Parece que o HTTP/2 foi o equivalente tecnológico de um sucesso passageiro. O padrão ratificado foi lançado em 2015 com grande alarde. Foi a primeira mudança significativa na língua franca da Internet desde 1999.
E então, tão de repente quanto começou, tudo ficou em silêncio. O Painel do HTTP/2, criado e mantido por pesquisadores de várias universidades renomadas, deixou de ser atualizado no fim de 2016. Desde então, não houve nenhuma atualização nas estatísticas de adoção. Ninguém mais fala sobre isso. Seus 15 minutos de fama aparentemente acabaram.
Ainda assim, ele continuou ganhando espaço nos bastidores. Devagar, mas de forma consistente, o HTTP/2 está chegando à pilha de aplicativos.
HTTP/2 AINDA SUPERA O IPv6
Como uma organização cuja existência depende de aplicações — especialmente aplicações executadas por meio de variantes do HTTP —, temos acompanhado de perto a adoção do HTTP/2. Começamos a monitorar os serviços de gateway HTTP/2 em 2018 em nossa pesquisa sobre o Estado dos Serviços de Aplicações. Em 2018, 40% dos entrevistados afirmaram ter implantado um gateway HTTP/2. Em 2019, esse percentual caiu para 33%. Na nuvem pública, 19% dos entrevistados usam um gateway HTTP/2 para algumas de suas aplicações. Por dois anos consecutivos, ele figurou na lista dos cinco principais serviços de aplicações a serem implantados no ano seguinte, com 25% dos entrevistados planejando implantá-lo em 2019.
O HTTP/2 Dashboard observou que pouco mais de 250.000 domínios haviam anunciado suporte ao HTTP/2 em 16 de novembro de 2016. Segundo a Netcraft, que monitora esse tipo de informação, há mais de 1,8 bilhão de sites na Internet. A W3Techs mede o uso do HTTP/2 em 33% de todos os sites, um número compatível com os 250.000 domínios registrados em 2016 se limitarmos a Internet ao 1 milhão de sites mais acessados. Considerando essa restrição, todos os números parecem indicar que cerca de 25% a 35% dos sites adotaram o HTTP/2.
Se você acha que isso não é rápido o suficiente, considere que o IPv6 existe há muito mais tempo e, até janeiro de 2019, só havia sido adotado por 13,4% dos sites.
AÍ VEM O HTTP/3
E agora o HTTP/3 está a caminho, com mudanças internas ainda mais drásticas. Se você ainda não conhece o HTTP/3, vale a pena conferir a proposta aceita pela IETF para renomear o HTTP-over-QUIC do Google como HTTP/3. Assim como o SPDY se tornou a base do HTTP/2, o QUIC é a base do HTTP/3.
Mas, se você achou que as mudanças no HTTP/2 foram drásticas, ainda não viu nada.
Veja bem, o QUIC — e, portanto, o HTTP/3 — é baseado em UDP. Isso representa uma mudança bastante drástica em relação ao bom e velho TCP confiável. E, ao contrário do HTTP/2, que acabou cedendo e removeu a exigência de criptografia (uma questão irrelevante, já que os desenvolvedores de navegadores decidiram que só ofereceriam suporte ao HTTP/2 criptografado de qualquer forma), o HTTP/3 exigirá criptografia.
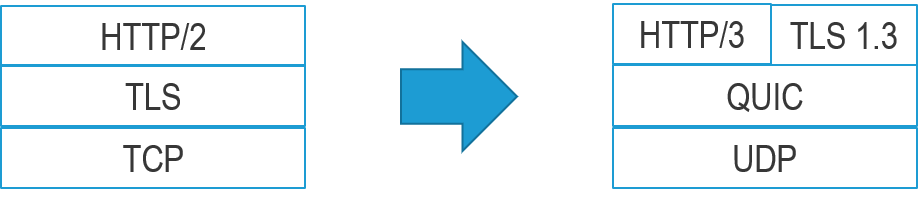
E embora essa seja certamente uma intenção válida e talvez até nobre, as implicações terão impactos significativos na infraestrutura e na arquitetura — especialmente para os provedores de serviços. A adoção da criptografia nas camadas superiores para abranger praticamente tudo, combinada com a migração de TCP para UDP, muda tudo. A maioria dos sistemas de segurança não está acostumada a examinar minuciosamente o conteúdo transportado por UDP. Grande parte do tráfego que utiliza UDP corresponde a serviços utilitários e de infraestrutura, como DNS e NTP. No novo mundo do HTTP/3, não inspecionar cuidadosamente as cargas úteis pode ser perigoso. Afinal, o conteúdo transmitido pode muito bem ser malicioso. Pode ser proveniente de bots. Pode ser um ataque. Pode ser qualquer coisa.
Os requisitos de criptografia também dificultam a inspeção do tráfego por “dispositivos intermediários”. Essa inspeção é fundamental para manter a segurança das aplicações e dos dados. A mudança nos protocolos da camada de transporte também pode se mostrar problemática. Os serviços de segurança costumam ser desenvolvidos com base na premissa de que o tráfego das aplicações (HTTP, na maioria dos casos) será transportado por TCP. O TCP é um protocolo confiável e orientado à conexão. A mudança para UDP pode afetar significativamente a capacidade da infraestrutura de segurança de interpretar e analisar o tráfego das aplicações, simplesmente porque o UDP é um protocolo baseado em datagramas (pacotes) e pode ser, bem, pouco confiável.
UM CAMINHO LENTO RUMO À ADOÇÃO
A adoção do HTTP/3 provavelmente será lenta, enquanto o HTTP/2 continua sua expansão gradual, porém constante. Afinal, a maior parte da web ainda depende do bom e velho HTTP/1.x. Levará algum tempo até que o HTTP/2 ultrapasse o HTTP/1.x, e é pouco provável que infraestruturas e pilhas de aplicações inteiras sejam migradas novamente tão cedo.
O impacto na infraestrutura de segurança também provavelmente manterá a adoção lenta até que os provedores de serviços de segurança consigam se adaptar. As iniciativas de confiança zero, que incorporam mais informações contextuais dos clientes — como o ID e a reputação do dispositivo —, podem acabar sendo vantajosas nesse aspecto, à medida que a segurança migra para uma estratégia mais abrangente de proteção de aplicações. O amadurecimento e a adoção de tecnologias de confiança zero podem oferecer uma solução para lidar com os desafios de segurança do HTTP/3. À medida que os serviços de segurança passam a depender mais da identificação de agentes mal-intencionados em tempo real, reduz-se o risco decorrente da impossibilidade de examinar facilmente as cargas úteis em busca de atividades maliciosas.
O lançamento do HTTP/3 não está previsto antes do verão de 2019. Considerando a adoção lenta, porém constante, do HTTP/2 e os desafios de segurança impostos pelo HTTP/3, é provável que este último enfrente um caminho longo e árduo até ser adotado em larga escala em um futuro próximo.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...