Assim como consultas médicas de rotina são uma parte importante dos cuidados com a saúde, verificações regulares da integridade dos seus aplicativos são essenciais para garantir um desempenho confiável. Ao atuar como proxy reverso e realizar o balanceamento de carga do tráfego, o NGINX usa verificações passivas de integridade para proteger os usuários dos seus aplicativos contra indisponibilidades, desviando automaticamente o tráfego dos servidores que não respondem às solicitações. O NGINX Plus acrescenta verificações ativas de integridade, enviando sondagens especiais que podem detectar servidores com problemas antes mesmo que eles deixem de processar uma solicitação. Qual tipo de verificação de integridade faz sentido para seus aplicativos? Neste post, apresentamos as informações de que você precisa para tomar essa decisão.
O que é uma verificação de integridade?
Em termos básicos, uma verificação de integridade é um método para determinar se um servidor é capaz de lidar com o tráfego. O NGINX usa verificações de integridade para monitorar os servidores para os quais atua como proxy reverso ou balanceador de carga – os chamados servidores upstream.
Verificações de integridade passivas
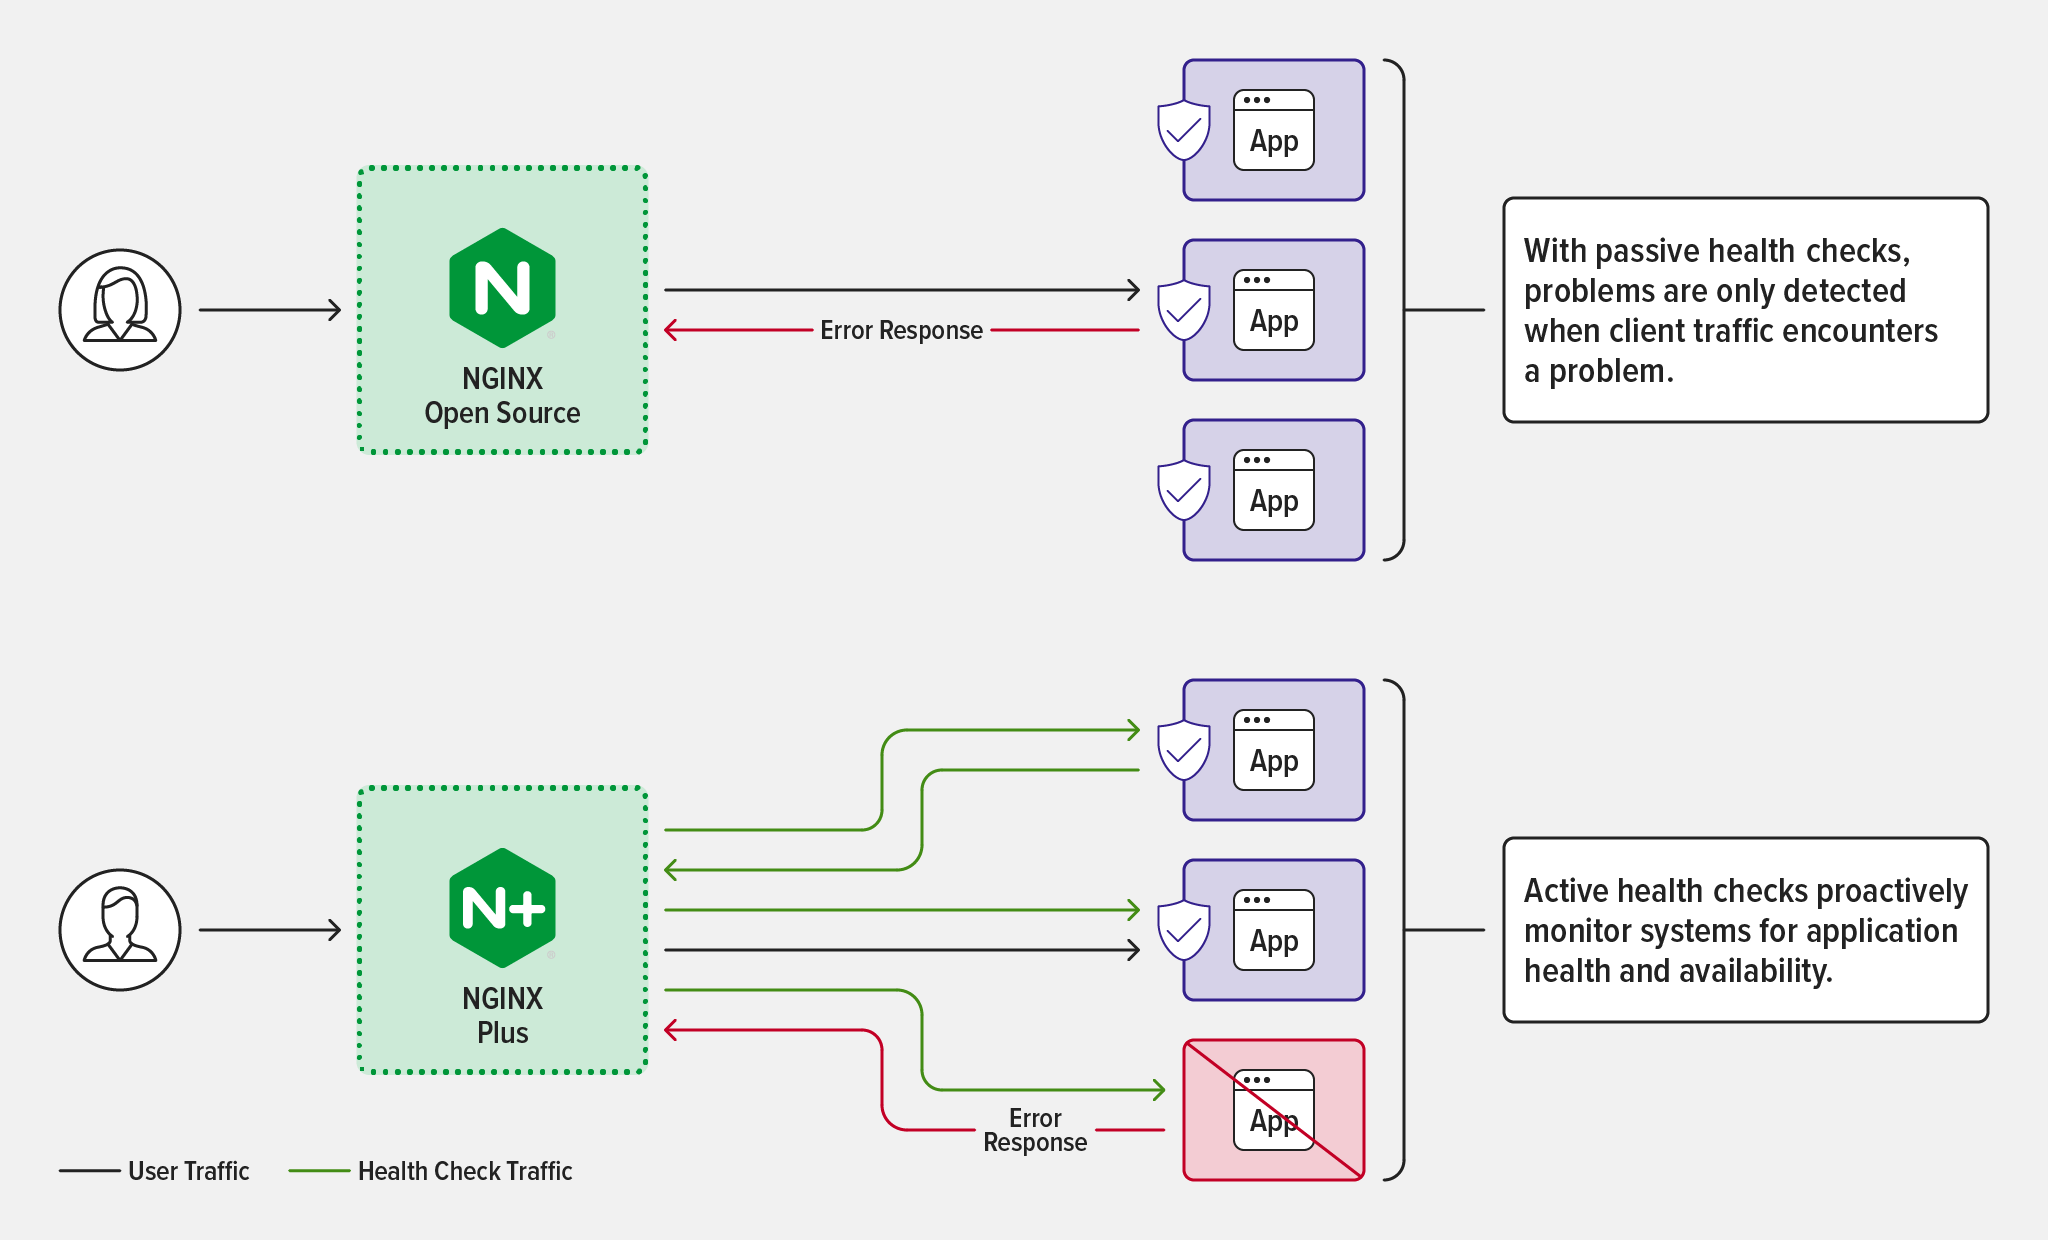
As verificações passivas de integridade – disponíveis tanto no NGINX Open Source quanto no NGINX Plus – baseiam-se na observação do comportamento do servidor ao lidar com conexões e tráfego. Elas ajudam a evitar que os usuários sofram interrupções devido a tempos limite do servidor, pois, quando o NGINX detecta que um servidor não está íntegro, ele encaminha imediatamente a solicitação para outro servidor, para de enviar solicitações ao servidor com problemas e distribui as solicitações futuras entre os demais servidores íntegros do grupo upstream.
Observe que as verificações de integridade passivas só são eficazes quando o grupo upstream é definido com vários membros. Quando apenas um servidor upstream é definido, ele nunca é marcado como indisponível, e os usuários enfrentam uma interrupção do serviço quando ele não está íntegro.
Como funcionam as verificações de integridade passivas
Veja em detalhes como funcionam as verificações passivas de integridade, mas vá direto para Verificações ativas de integridade se o assunto não for do seu interesse.
Por padrão, o NGINX considera um servidor TCP/UDP (stream) não íntegro se ocorrer um único erro ou tempo limite ao estabelecer uma conexão com ele.
O NGINX considera um servidor HTTP não saudável se ocorrer um único erro ou tempo limite ao estabelecer uma conexão com ele, encaminhar uma requisição a ele ou ler o cabeçalho da resposta (não receber nenhuma resposta também conta como esse tipo de erro). Você pode usar a diretiva proxy_next_upstream para personalizar essas condições no proxy HTTP, e há uma diretiva equivalente para os protocolos FastCGI, gRPC, memcached, SCGI, TCP/UDP e uwsgi.
Tanto para HTTP quanto para TCP/UDP, o NGINX aguarda, por padrão, dez segundos antes de tentar novamente se conectar e enviar uma solicitação a um servidor que não está íntegro. Você pode usar o parâmetro fail_timeout da diretiva server[HTTP][Stream] para alterar esse intervalo de tempo.
Você pode usar o parâmetro max_fails da diretiva server para aumentar o número de erros ou tempos limite excedidos que devem ocorrer para que o NGINX considere o servidor não íntegro; nesse caso, o parâmetro fail_timeout define o período durante o qual esse número de erros ou tempos limite excedidos deve ocorrer, bem como quanto tempo o NGINX aguarda antes de tentar acessar o servidor novamente após marcá-lo como não íntegro.
Verificações ativas de integridade
As verificações de integridade ativas — exclusivas do NGINX Plus — são solicitações especiais enviadas regularmente aos endpoints da aplicação para garantir que estejam respondendo corretamente. Elas são independentes das verificações de integridade passivas e as complementam. Por exemplo, o NGINX Plus pode enviar uma solicitação HTTP periódica ao servidor web da aplicação para garantir que ele retorne um código de resposta válido e o conteúdo correto. As verificações de integridade ativas permitem monitorar continuamente a integridade de componentes e processos específicos da aplicação. Isso constitui uma medição direta da disponibilidade da aplicação, embora dependa de quão representativa a verificação de integridade especificada seja da integridade geral da aplicação.
Você pode personalizar vários aspectos de uma verificação de integridade ativa; consulte Casos de uso de verificações de integridade ativas.
Casos de uso para verificações de integridade passivas
As verificações passivas de integridade são um requisito básico. É uma boa prática que todas as equipes de desenvolvimento de aplicações, DevOps, DevSecOps e operações de plataforma realizem verificações passivas de integridade como parte de seu programa de monitoramento da infraestrutura de produção. Por padrão, o NGINX realiza verificações passivas de integridade no tráfego com balanceamento de carga, incluindo configurações HTTP, TCP e UDP.
As vantagens das verificações passivas de integridade incluem:
- Disponível no NGINX Open Source
- Habilitado por padrão para os servidores incluídos em um bloco de configuração
upstream{}configuration block - Sem carga adicional nos servidores upstream
- Configurável quanto ao número mínimo de falhas em um determinado período, conforme descrito em Como funcionam as verificações de integridade passivas
- Configuração de início lento (exclusivo do NGINX Plus) – quando um servidor volta a funcionar normalmente, o NGINX Plus aumenta gradualmente o volume de tráfego encaminhado a ele, dando-lhe tempo para “aquecer”
As vantagens do NGINX Open Source são o custo (nenhum, obviamente), a flexibilidade de configuração e uma vasta biblioteca de módulos de terceiros. Como o código-fonte está disponível, os desenvolvedores podem modificar e ampliar as funcionalidades para atender às suas necessidades específicas.
Para muitas aplicações (e seus desenvolvedores), as verificações de integridade passivas são suficientes. Por exemplo, as verificações de integridade ativas podem ser excessivas para microsserviços que não interagem diretamente com os clientes e executam tarefas menores. Da mesma forma, elas podem não ser necessárias para aplicações em que o uso de cache pode reduzir as chances de problemas de latência ou em que redes de distribuição de conteúdo (CDNs) podem assumir algumas das tarefas da aplicação. Em resumo, usar apenas verificações de integridade passivas é a melhor opção para:
- Monitoramento de tráfego HTTP
- Monitoramento da infraestrutura separadamente das aplicações
- Monitoramento de aplicações em que a latência é tolerável
- Monitoramento de aplicações internas em que o alto desempenho não é importante
Casos de uso para verificações ativas de integridade
Para aplicações de missão crítica, as verificações de integridade ativas costumam ser essenciais, pois os problemas afetam diretamente os clientes e os processos fundamentais. Nessas aplicações, é fundamental testar a aplicação basicamente da mesma forma que o cliente ou usuário a utiliza, o que exige verificações de integridade ativas. As verificações de integridade ativas são semelhantes às ferramentas de monitoramento de desempenho de aplicações, como New Relic e AppDynamics, que usam verificações fora de banda para medir a latência e as respostas da aplicação. Para as verificações de integridade ativas, o NGINX Plus inclui diversos recursos e funcionalidades que não estão disponíveis no NGINX Open Source:
- Verificações de integridade fora de banda para avaliar a disponibilidade da aplicação
- Teste os endpoints configurados e procure respostas específicas
- Teste portas diferentes das que processam o tráfego real da aplicação
- Conexões HTTP persistentes para verificações de integridade, eliminando a necessidade de estabelecer uma nova conexão a cada verificação
- Maior controle sobre as condições de falha e sucesso
- Teste, se desejar, os servidores recém-adicionados antes que recebam tráfego real da aplicação
Com as verificações de integridade ativas, os desenvolvedores podem configurar o NGINX Plus para detectar automaticamente quando um servidor de backend está indisponível ou apresentando problemas e, então, direcionar o tráfego para servidores íntegros até que o problema seja resolvido. A maior flexibilidade de configuração das verificações de integridade ativas permite realizar verificações mais sofisticadas, que podem detectar problemas na aplicação antes que afetem seus usuários reais. Isso pode minimizar o tempo de inatividade e evitar interrupções no acesso dos usuários à aplicação.
Como configurar verificações de integridade
As verificações de integridade passivas são habilitadas por padrão, mas você pode personalizar sua frequência e o número de falhas que ocorrem antes que um serviço seja marcado como não íntegro, conforme descrito em Como funcionam as verificações de integridade passivas. Para obter instruções completas de configuração das verificações de integridade passivas e ativas, consulte nossa documentação:
- Verificações de integridade HTTP
- Verificações de integridade TCP
- Verificações de integridade UDP
- Verificações de integridade gRPC
Conclusão: escolha as verificações de integridade que atendam aos requisitos da sua aplicação
As verificações de integridade são uma parte importante para manter qualquer aplicação em produção funcionando sem problemas e respondendo rapidamente. Elas são a melhor maneira de detectar problemas e identificar fontes de latência crescente antes que afetem os usuários finais. Para muitas aplicações, as verificações de integridade passivas são suficientes.
Para aplicações mais críticas, em que é necessário ter uma visão direta do comportamento da aplicação no nível do usuário, as verificações ativas são mais adequadas. O NGINX Open Source é gratuito e oferece verificações passivas de integridade configuráveis. O NGINX Plus oferece recursos avançados de verificação ativa de integridade, além de suporte comercial.
Quer experimentar as verificações de integridade ativas do NGINX Plus? Inicie seu teste gratuito de 30 dias hoje ou entre em contato conosco para discutir seus casos de uso.
Sobre o autor
Publicações relacionadas no blog
Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.
Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.
Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.
Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.