A Microsoft Active Directory Federation Services (AD FS) permite que organizações que hospedam aplicativos no Windows Server estendam o acesso de logon único (SSO) aos funcionários de parceiros comerciais confiáveis por meio de uma extranet. O compartilhamento de informações de identidade entre os parceiros comerciais é chamado de federação.
Na prática, o uso do AD FS significa que os funcionários das empresas de uma federação só precisam fazer login em seu ambiente local. Quando acessam uma aplicação Web pertencente a um parceiro de negócios confiável, o servidor AD FS local transmite as informações de identidade deles ao servidor AD FS do parceiro na forma de um token de segurança. O token consiste em várias declarações, que são atributos individuais do funcionário (nome de usuário, função na empresa, ID do funcionário e assim por diante) armazenados no Active Directory local. O servidor AD FS do parceiro mapeia as declarações do token para declarações reconhecidas pelas aplicações do parceiro e, em seguida, determina se o funcionário está autorizado a obter o tipo de acesso solicitado.
No AD FS 2.0 e versões posteriores, você pode habilitar a alta disponibilidade (HA), aumentando a resiliência e a escalabilidade dos serviços de autenticação dos seus aplicativos. Em um cluster de HA do AD FS, também conhecido como farm, vários servidores AD FS são implantados em um único data center ou distribuídos entre vários data centers. Um cluster configurado para HA totalmente ativa precisa de um balanceador de carga para distribuir o tráfego uniformemente entre os servidores AD FS. Em uma implantação de HA ativa-passiva, o balanceador de carga pode realizar o failover para o servidor AD FS de backup quando o servidor primário falhar.
Este post explica como configurar o NGINX Plus para fornecer alta disponibilidade em ambientes que executam o AD FS 3.0 e o AD FS 4.0 no Windows Server 2012 R2 e no Windows Server 2016, respectivamente.
Topologia padrão de alta disponibilidade para o AD FS
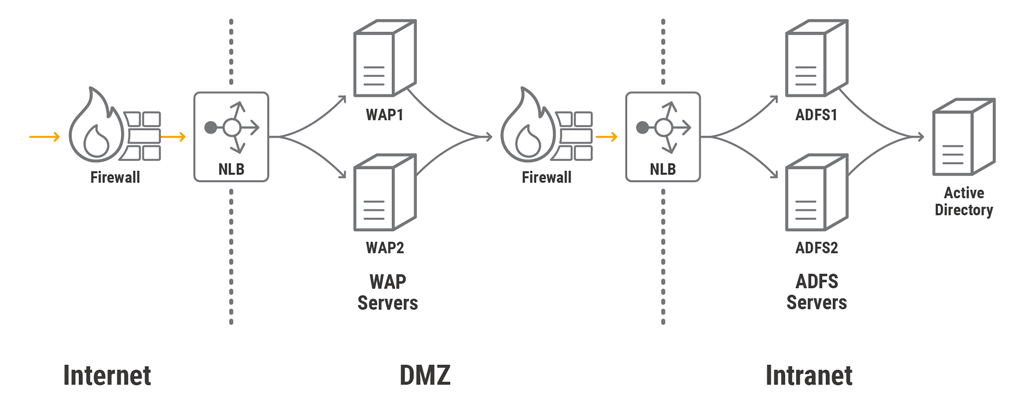
Esta publicação usa uma topologia padrão de farm do AD FS para fins ilustrativos. Ela não pretende servir como recomendação nem abranger todos os cenários de implantação possíveis. Em implantações locais, uma farm padrão consiste em um ou mais servidores do AD FS na intranet corporativa, protegidos por um ou mais servidores de Proxy de Aplicativo Web (WAP) em uma rede de DMZ. Os servidores WAP atuam como proxies reversos, permitindo que usuários externos acessem os aplicativos Web hospedados na intranet corporativa.
No entanto, o WAP não oferece uma maneira nativa de configurar um cluster de servidores nem de oferecer suporte à alta disponibilidade (HA). Portanto, é necessário implantar um balanceador de carga na frente dos servidores WAP. Um balanceador de carga também é instalado na fronteira entre a DMZ e a intranet para habilitar a HA do AD FS. Em um farm padrão do AD FS, o recurso Balanceamento de Carga de Rede (NLB) do Windows Server 2012 e 2016 atua como balanceador de carga. Por fim, normalmente são implementados firewalls na frente do endereço IP externo do balanceador de carga e entre as zonas de rede.
Como usar o NGINX Plus na topologia padrão de alta disponibilidade
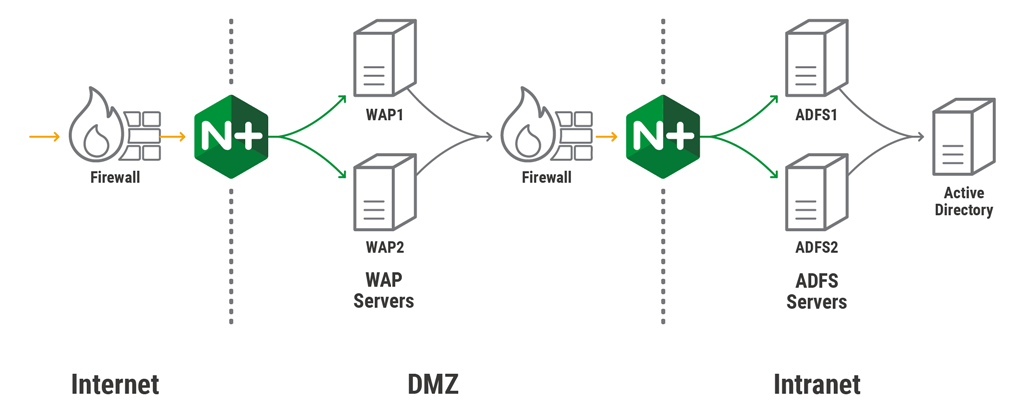
Como mencionado, o NLB pode realizar o balanceamento de carga de um farm do AD FS. No entanto, seu conjunto de recursos é bastante básico (apenas verificações básicas de integridade e recursos limitados de monitoramento). O NGINX Plus oferece muitos recursos essenciais para alta disponibilidade em ambientes de produção do AD FS e, ainda assim, é leve.
Na implantação da topologia padrão descrita aqui, o NGINX Plus substitui o NLB para balancear o tráfego de todos os farms de WAP e AD FS. No entanto, o NGINX Plus não encerra as conexões SSL dos servidores AD FS, pois, para funcionar corretamente, o AD FS precisa ver o certificado SSL real do servidor WAP (para obter detalhes, consulte este artigo do Microsoft TechNet).
Recomendamos que, em ambientes de produção, você também implemente alta disponibilidade para o próprio NGINX Plus, embora isso não seja mostrado aqui. Para obter instruções, consulte Suporte a alta disponibilidade para o NGINX Plus em implantações locais no Guia de Administração do NGINX Plus.
Configurando o NGINX Plus para balancear a carga dos servidores AD FS
A configuração do NGINX Plus para o balanceamento de carga dos servidores AD FS é simples. Como mencionado acima, um servidor AD FS precisa ver o certificado SSL real de um servidor WAP. Portanto, configuramos a instância do NGINX Plus na fronteira entre a DMZ e a intranet para encaminhar o tráfego criptografado por SSL aos servidores AD FS sem encerrá-lo nem processá-lo de qualquer outra forma.
Além das diretivas obrigatórias, incluímos as seguintes diretivas na configuração:
zonealoca uma área na memória compartilhada em que todos os processos de trabalho do NGINX Plus podem acessar informações de configuração e de estado em tempo de execução sobre os servidores no grupo upstream.hashestabelece a persistência de sessão entre os clientes e os servidores do AD FS com base no endereço IP de origem (o do cliente). Isso é necessário mesmo que os clientes estabeleçam uma única conexão TCP com um servidor do AD FS, pois, em determinadas condições, alguns aplicativos podem sofrer vários redirecionamentos de login se a persistência de sessão não estiver habilitada.status_zonesignifica que a API do NGINX Plus coleta métricas deste servidor, que podem ser exibidas no painel integrado de monitoramento de atividades em tempo real (a API e o painel são configurados separadamente).
stream {    upstream adfs_ssl {
        zone adfs_ssl 64k;
        server 10.11.0.5:443; # AD FS server 1
        server 10.11.0.6:443; # AD FS server 2
        hash $remote_addr;
    }

    server {
        status_zone adfs_ssl;
        listen 10.0.5.15:443;
        proxy_pass adfs_ssl;
    }
}
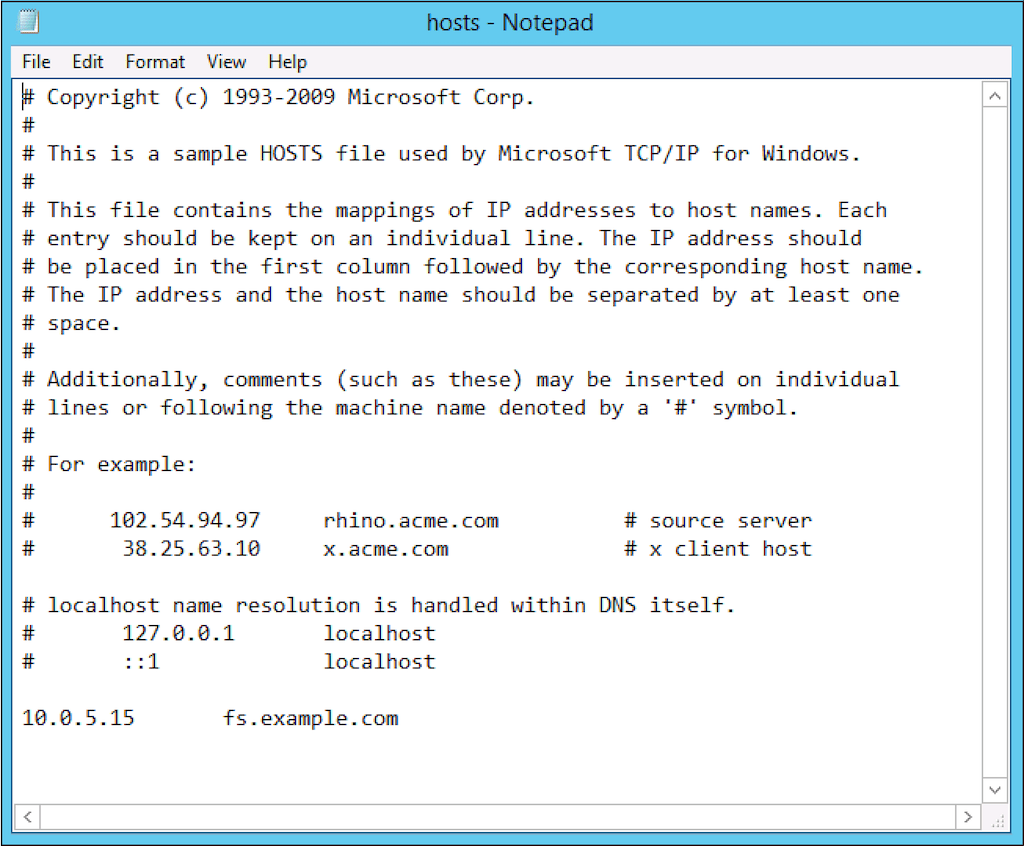
Para que o tráfego dos servidores WAP passe pelo NGINX Plus até os servidores AD FS, também precisamos mapear o nome do serviço de federação (fs.example.com em nosso exemplo) para o endereço IP no qual o NGINX Plus está escutando. Para implantações em produção, adicione um registro de host DNS A na DMZ. Para implantações de teste, basta criar uma entrada no arquivo hosts de cada servidor WAP; é isso que estamos fazendo aqui, associando fs.example.com ao endereço 10.0.5.15 em um arquivo hosts:
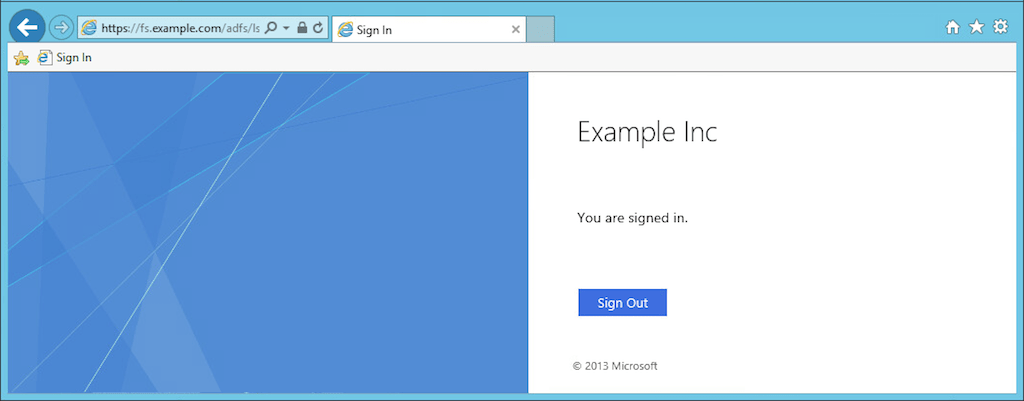
Para testar se o tráfego dos servidores WAP chega aos servidores AD FS, executamos o comando ipconfig /flushdns para limpar o cache DNS e, em seguida, no navegador, fazemos login no AD FS pela página de SSO, https://fs.example.com/adfs/ls/idpinitiatedsignon.htm:
Configurando o NGINX Plus para balancear a carga dos servidores WAP
Agora, configuramos o NGINX Plus para balancear a carga das conexões HTTPS de clientes externos para os servidores WAP. As práticas recomendadas determinam que o tráfego permaneça criptografado por SSL ao chegar aos servidores AD FS. Portanto, usamos uma destas duas abordagens para configurar o NGINX Plus a fim de encaminhar o tráfego HTTPS aos servidores WAP: passagem direta de SSL ou nova criptografia SSL.
Configuração da passagem SSL
A configuração mais simples é fazer com que o NGINX Plus encaminhe o tráfego TCP criptografado por SSL sem alterações para os servidores WAP. Para isso, configuramos um servidor virtual no contexto stream semelhante ao anterior, usado para balancear a carga dos servidores AD FS.
Aqui, o NGINX Plus escuta o tráfego externo em um endereço IP exclusivo diferente, 10.0.5.100. Em ambientes de produção, o FQDN externo da aplicação publicada deve apontar para esse endereço por meio de um registro de host DNS do tipo A na zona pública. Para testes, basta adicionar uma entrada ao arquivo hosts da máquina cliente.
Observação: Se você pretende configurar serviços HTTPS adicionais no contexto stream para escutar no mesmo endereço IP que este servidor, é necessário habilitar a Indicação de Nome do Servidor (SNI) usando a diretiva ssl_preread com um map para encaminhar corretamente o tráfego a diferentes upstreams. Isso está fora do escopo deste blog, mas a documentação de referência do NGINX inclui exemplos.
stream {    upstream wap {
        zone wap 64k;
        server 10.11.0.5:443; #WAP server 1
        server 10.11.0.6:443; #WAP server 2
        least_time connect;
    }

    server {
        status_zone wap_adfs;
        listen 10.0.5.100:443;
        proxy_pass wap;
    }
}
Configurando a recriptografia HTTPS
Como alternativa ao repasse de SSL, podemos aproveitar todos os recursos da Camada 7 do NGINX Plus configurando um servidor virtual no contexto http para aceitar tráfego HTTPS. O NGINX Plus encerra as conexões HTTPS dos clientes e cria novas conexões HTTPS com os servidores WAP.
Os arquivos de certificado e de chave secreta, example.com.crt e example.com.key, contêm o FQDN externo do aplicativo publicado na propriedade Nome Comum (CN) ou Nome Alternativo da Entidade (SAN); neste exemplo, o FQDN é fs.example.com.
As diretivas proxy_ssl_server_name e proxy_ssl_name habilitam o cabeçalho obrigatório de Indicação do Nome do Servidor (SNI), especificando um nome de host remoto a ser enviado no SSL Client Hello. O cabeçalho deve corresponder ao FQDN externo do aplicativo publicado, neste exemplo, fs.example.com.
Usamos as diretivas proxy_set_header para transmitir informações relevantes aos servidores WAP e também para registrá-las nos logs:
- O cabeçalho
X-Real-IPcontém o endereço IP de origem (do cliente), conforme capturado na variável$remote_addr. - O cabeçalho
X-Forwarded-Foré repassado da solicitação do cliente, com o endereço IP do cliente acrescentado a ele (ou apenas esse endereço, caso a solicitação do cliente não contenha o cabeçalho). - O cabeçalho
x-ms-proxyindica que o usuário foi encaminhado por meio de um servidor proxy e identifica a instância do NGINX Plus como esse servidor.
Além das diretivas mostradas aqui, o NGINX e o NGINX Plus oferecem diversos recursos que podem melhorar o desempenho e a segurança de SSL/TLS. Para obter mais informações, consulte nosso blogue.
http {    upstream wap {
        zone wap 64k;
        server 10.0.5.11:443;
        server 10.0.5.10:443;
        least_time header;
    }

    server {
        listen 10.0.5.100:443 ssl;
        status_zone fs.example.com;
        server_name fs.example.com;
        ssl_certificate     	/etc/ssl/example.com/example.com.crt;
        ssl_certificate_key 	/etc/ssl/example.com/example.com.key;

        location / {
            proxy_pass https://wap; # 'https' enables reencrypt
            proxy_ssl_server_name on;
            proxy_ssl_name $host;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header x-ms-proxy $server_name;
        }
    }
}
Configurando o NGINX Plus em uma topologia sem servidores WAP
Ao permitir que clientes externos acessem seus servidores do AD FS, a prática recomendada é encerrar o tráfego externo na fronteira entre a DMZ e a intranet corporativa e também identificar tentativas de autenticação externa inserindo o cabeçalho x-ms-proxy. Os servidores WAP executam essas duas funções, assim como o NGINX Plus, quando configurado conforme descrito na seção anterior.
Os servidores WAP não são necessários em alguns casos de uso — por exemplo, quando você não utiliza regras avançadas de declarações, como rede IP e níveis de confiança. Nesses casos, você pode eliminar os servidores WAP e posicionar o NGINX Plus na fronteira entre a DMZ e a intranet para autenticar solicitações aos servidores AD FS internos. Isso reduz os custos de hardware, software e operação.
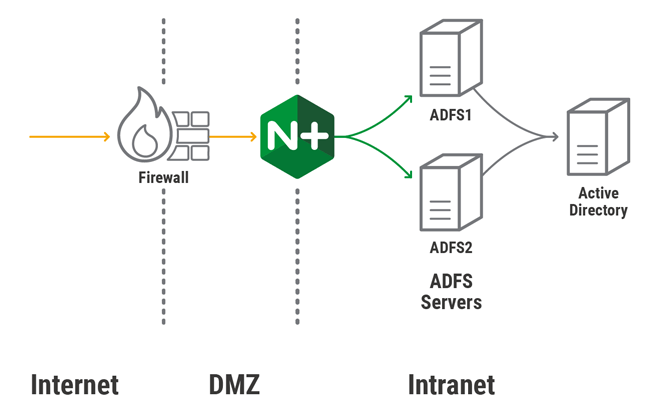
Esta configuração substitui as configurações da topologia de alta disponibilidade padrão. Ela é praticamente idêntica à configuração de recriptografia HTTPS para o balanceamento de carga dos servidores WAP, mas, neste caso, o NGINX Plus balanceia as solicitações externas diretamente entre os servidores AD FS na rede interna.
upstream adfs {    zone adfs 64k;
    server 192.168.5.5:443; # AD FS Server 1
    server 192.168.5.6:443; # AD FS Server 2
    least_time header;
 }

server {
    listen 10.0.5.110:443 ssl;
    status_zone adfs_proxy;
    server_name fs.example.com;
    ssl_certificate         /etc/ssl/example.com/example.com.crt;
    ssl_certificate_key     /etc/ssl/example.com/example.com.key;

    location / {
        proxy_pass https://adfs;
        proxy_ssl_server_name on;
        proxy_ssl_name $host;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header x-ms-proxy $server_name;
    }
 }
Experimente o NGINX Plus em sua implantação do AD FS — comece hoje mesmo uma avaliação gratuita de 30 dias ou entre em contato conosco para conversar sobre seu caso de uso.
Publicações relacionadas no blog
Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.
Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.
Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.
Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.