A IA está acelerando tudo: novos endpoints de modelos, novos pipelines de dados, novos padrões de tráfego entre agentes e novas superfícies de ataque. A maioria das empresas está lidando com isso usando uma infraestrutura que nunca foi projetada para essa finalidade. De acordo com o Relatório sobre o Estado da Estratégia de Aplicações de 2026 da F5 (https://www.f5.com/resources/reports/state-of-application-strategy-report), 86% das empresas agora executam aplicações em data centers locais, nuvens públicas e ambientes de colocation.
Essa flexibilidade tem um custo. Cada ambiente adiciona mais uma pilha de entrega e segurança que precisa ser configurada, protegida e monitorada, gerando uma proliferação de configurações e lacunas nas políticas. Normalmente, cada um desses ambientes executa suas próprias soluções de entrega e segurança de aplicações, tem suas próprias configurações e aplica suas próprias políticas.
Essa fragmentação de soluções e políticas já era difícil de gerenciar quando a entrega de aplicações significava direcionar o tráfego HTTP para servidores web. A IA eleva o nível de exigência. Os dados precisam trafegar com mais rapidez, a segurança precisa acompanhar a escala da carga de trabalho e nenhuma equipe de operações pode se dar ao luxo de usar um conjunto de ferramentas diferente para cada ambiente.
“O F5 BIG-IP Virtual Edition (VE) no Equinix Network Edge aplica um conjunto consistente de políticas de entrega, segurança e observabilidade a todas as aplicações tradicionais e de IA, do data center à nuvem.”
Os volumes de dados para treinamento, ajuste fino e geração aumentada por recuperação (RAG) são uma ordem de grandeza maiores do que o tráfego de aplicações tradicionais. Os endpoints de inferência precisam de um roteamento previsível e de baixa latência para melhorar o desempenho e, ao mesmo tempo, reduzir os custos de inferência. Agentes autônomos estão começando a se comunicar entre si usando protocolos como o MCP, gerando um tráfego que os firewalls de aplicações web (WAFs) de perímetro tradicionais não conseguem inspecionar.
Os controladores de entrega de aplicações (ADCs) foram projetados para resolver exatamente esse problema. Na prática, a abordagem de infraestrutura híbrida multicloud também faz com que muitas empresas tenham vários ADCs distribuídos por seus ambientes, além de hardware de ADC legado próximo do fim do suporte.
Três desafios que estão transformando a entrega de aplicações
Atualmente, a maioria das estratégias de entrega de aplicações enfrenta três grandes desafios, que só tendem a aumentar nos próximos anos. São eles:
- Complexidade operacional. Cada data center, ambiente de nuvem e local de edge tende a operar com uma configuração de ADC, um pipeline de automação e uma configuração de monitoramento diferentes. Divergências de configuração e aplicação inconsistente de políticas nos diversos ambientes de uma organização são problemas muito comuns.
- Demandas de entrega específicas de IA. Os volumes de dados de IA são várias ordens de magnitude maiores, exigindo uma taxa de transferência extremamente alta para o treinamento e o ajuste fino de modelos e para a RAG, enquanto os endpoints de inferência exigem roteamento previsível e de baixa latência para proporcionar melhor desempenho.
- Lacunas de segurança relacionadas à IA e ao tráfego interno. A maioria das organizações implementou proteções para aplicações voltadas ao público. No entanto, um número muito menor conta com proteções consistentes para APIs internas, endpoints de disponibilização de modelos e pipelines de dados de IA, que ficam fora do alcance dos firewalls de aplicações web normalmente usados no perímetro.
Apresentamos o F5 BIG-IP Virtual Edition no Equinix Network Edge
F5 BIG-IP Virtual Edition (VE) na Equinix Network Edge aplica um conjunto consistente de políticas de entrega, segurança e observabilidade a todas as aplicações tradicionais e de IA, do data center à nuvem. As organizações que utilizam o BIG-IP na malha metropolitana da Equinix, próximas a nuvens e parceiros por meio de interconexão privada, podem estender serviços consistentes de aplicações das camadas 4 a 7 a arquiteturas híbridas multinuvem.
O Network Edge permite que os clientes estabeleçam uma presença digital global, próxima às nuvens, aos usuários e aos parceiros que precisam alcançar, e a conectem de forma privada por meio do Equinix Fabric. Como resultado, as aplicações são lançadas mais rapidamente em novos mercados, parceiros e aquisições são integrados com mais agilidade, e os usuários desfrutam de um desempenho consistente onde quer que estejam.
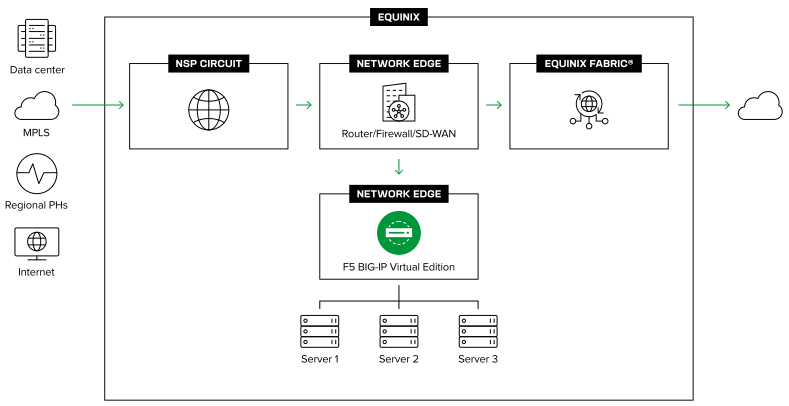
Embora o BIG-IP VE não seja uma novidade, executá-lo no Equinix Network Edge muda onde ele pode operar: o Network Edge hospeda a instância do BIG-IP VE, e o Equinix Fabric fornece a interconexão privada com suas nuvens, seus parceiros e seus escritórios.
No Network Edge, o BIG-IP VE oferece os principais recursos de entrega de aplicações — gerenciamento de tráfego local, balanceamento de carga, descarregamento de SSL/TLS e monitoramento de integridade — para o tráfego entre esses ambientes. Módulos adicionais de segurança do BIG-IP podem ser licenciados separadamente, enquanto F5 Distributed Cloud Services , F5 NGINX Plus, e F5 AI Guardrails ampliam a proteção com WAF, proteção de APIs, defesa contra bots, mitigação de DDoS e acesso de confiança zero em toda a mesma arquitetura da Equinix.
O Network Edge permite implantar instâncias do BIG-IP VE globalmente e sob demanda, possibilitando adicionar, alterar ou desativar um novo ponto de presença digital conforme as necessidades da empresa, sem um compromisso de longo prazo com infraestrutura física. Além disso, a execução de tudo no Equinix Fabric oferece uma interconexão privada entre essa instância e suas nuvens, seus parceiros e escritórios, evitando totalmente a Internet pública para reduzir a latência e melhorar o desempenho de cargas de trabalho exigentes de aplicações e IA. Juntos, o F5 BIG-IP VE executado no Equinix Network Edge oferece:
- Agilidade para expandir e se adaptar. A expansão para novos mercados, a integração de parceiros, a integração decorrente de fusões e aquisições e as mudanças arquitetônicas exigem, cada uma, um novo ponto de presença digital, que pode ser adicionado, modificado ou desativado sem um grande investimento inicial. Os prazos de implantação mais curtos são consequência dessa vantagem estrutural, e não o motivo para escolher a plataforma.
- Custos de saída de dados mais baixos e desempenho mais previsível. A interconexão privada por meio do Equinix Fabric mantém o tráfego fora de rotas públicas dispendiosas e oferece a menor latência necessária para melhorar o desempenho de aplicações e IA.
- Segurança mais fácil e consistente. WAF, proteção de APIs, defesa contra bots, mitigação de DDoS e acesso de confiança zero podem ser aplicados de forma consistente em todos os ambientes, seja o tráfego destinado a um aplicativo voltado ao público, a uma API interna ou a um pipeline de IA.
- Operações padronizadas em todos os ambientes. As mesmas políticas e ferramentas de automação e observabilidade funcionam da mesma forma no data center, na nuvem e na borda. O BIG-IP Automation Toolchain (AS3, Declarative Onboarding) integra-se aos fluxos de trabalho existentes de CI/CD e infraestrutura como código (IaC), enquanto o F5 Insight for ADSP oferece observabilidade de ponta a ponta por meio do OpenTelemetry.
- Sem substituição completa forçada. As políticas, iRules e o conhecimento operacional existentes do BIG-IP podem ser aproveitados. Instâncias físicas e virtuais do BIG-IP podem operar lado a lado na mesma plataforma.
Como criar a F5 Application Delivery and Security Platform na Equinix
A adição do BIG-IP VE completa mais uma parte da F5 Application Delivery and Security Platform (ADSP) executada na Equinix, permitindo que os clientes integrem a entrega e a segurança de aplicações em um conjunto único de serviços consistentes, da borda à nuvem, para que cada aplicação e API tenha a mesma disponibilidade, segurança e orquestração, independentemente de onde esteja.
Como você provavelmente já sabe, F5 NGINX Plus, F5 Distributed Cloud e F5 AI Guardrails já operam na Equinix, com o NGINX e o Distributed Cloud CE disponíveis como VNFs que podem ser implantadas no Equinix Network Edge. A adição do BIG-IP VE como uma função de rede virtual fornece a camada de controle de entrega de aplicações para essa arquitetura, oferecendo mais componentes da F5 ADSP para você escolher de acordo com suas estratégias e necessidades de implantação.
Se você já usa o BIG-IP, esta é uma ótima notícia. Agora, você pode estender suas políticas e seu modelo operacional atuais para regiões metropolitanas habilitadas pelo Equinix Network Edge sem precisar aprender a usar uma nova solução.
A entrega de aplicações e IA em uma infraestrutura híbrida de múltiplas nuvens não precisa resultar em complexidade de segurança, vários ADCs ou custos crescentes de saída de dados devido ao tráfego que percorre caminhos desnecessários por hubs centralizados, quando você conta com soluções F5 ADSP comprovadas, como o F5 BIG-IP VE, operando como parte de uma arquitetura de interconexão privada e distribuída fornecida pela Equinix.
Para saber mais, acesse nossa página sobre a F5 e a Equinix. Confira também nosso guia da solução.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...