- Ansible 2.5 já está disponível
- Novos módulos F5 foram adicionados com mais perfis de segurança, suporte a licenciamento e monitoramento
- Você pode obter mais informações sobre nosso portfólio de módulos F5 Ansible no Github
A automação é um componente essencial da abordagem DevOps para implantações, que atualmente vem ganhando espaço na TI corporativa. Embora ainda vejamos apenas algumas organizações — que alguns chamariam de corajosas e outros, de loucas — usando automação em 100% dos casos para implementar pequenas e grandes mudanças em produção, a maioria já a utiliza, pelo menos parcialmente. Esse uso continuará crescendo à medida que a transformação digital pressionar a TI a ganhar escala em um ritmo que só pode ser alcançado com a automação.
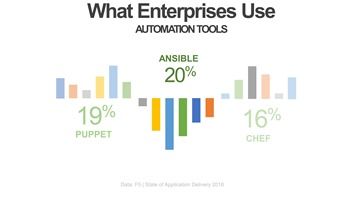
Isso significa que as operações de rede precisam entrar no jogo da automação, usando as ferramentas adequadas. De acordo com nosso relatório mais recente, o State of Application Delivery, essas ferramentas são principalmente Ansible, Puppet e Chef.
Mas, antes que a equipe de operações de rede possa fazer isso, cabe a nós, que fornecemos os serviços de rede e de aplicativos necessários (e muitas vezes obrigatórios) para disponibilizar aplicativos com segurança e em escala, oferecer suporte a esses conjuntos de ferramentas.
E esse é o motivo deste post de hoje. Há algum tempo, a F5 vem apoiando a necessidade da equipe de NetOps de avançar com a automação, fornecendo módulos do Ansible. O lançamento do Ansible 2.5 não é exceção, e temos o prazer de informar que aprimoramos os módulos existentes da F5 e adicionamos novos módulos para ampliar o suporte à segurança (e talvez até trazer a equipe de SecOps para o mundo da automação).
Se você ainda não conhece a automação com o Ansible, aqui vai uma explicação rápida: o Ansible é um mecanismo de código aberto e sem agentes que automatiza a configuração de um ou mais hosts conforme as diretivas descritas em um playbook.
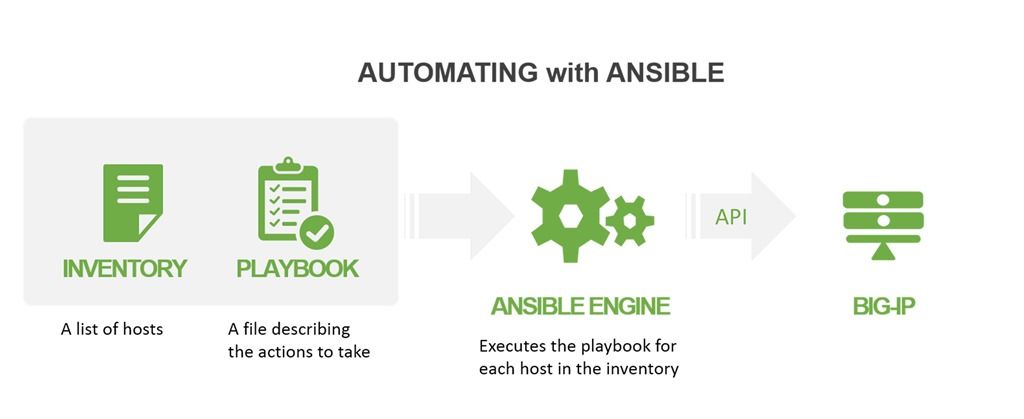
É um modelo declarativo, o que significa que o playbook descreve ações e fornece valores (como nomes de hosts, endereços IP ou configurações específicas, como um algoritmo de balanceamento de carga), e nada mais. Os módulos do Ansible são responsáveis por ler o playbook e executar comandos para alcançar o resultado desejado. O mecanismo do Ansible pode ser executado em um computador desktop, notebook ou servidor.
É extremamente adequado para organizações que adotam uma abordagem de infraestrutura como código para implantações e protege os usuários contra alterações nos módulos ao longo do tempo. Portanto, mesmo que ocorra alguma mudança radical no BIG-IP que exija uma atualização do módulo do Ansible, isso não deverá afetar os playbooks existentes. Você pode saber mais sobre BIG-IP e Ansible no DevCentral e também encontrar exemplos de playbooks e ajuda para usar ambos.
Não importa se você está apenas começando ou se já é especialista em Ansible: vai querer saber quais são as novidades do Ansible 2.5 em relação ao BIG-IP. Pode contar comigo. Adicionamos módulos compatíveis com alta disponibilidade, perfis do BIG-IP ASM, políticas do BIG-IP AFM e suporte ao iApp LX, entre outros. Isso além dos módulos existentes, que abrangem uma ampla variedade de recursos de balanceamento de carga e segurança disponíveis no BIG-IP. A lista completa, com links clicáveis, está mais abaixo.
O Ansible está entre as ferramentas mais populares para a automação de redes e serviços de aplicações. Temos o prazer de fazer parte da comunidade Ansible e de apoiar as equipes de NetOps na transição para um modelo de implantação mais automatizado, orientado por software e baseado em DevOps.
Automatize tudo!
Confira uma lista parcial das novidades do Ansible 2.5:
Módulo do Ansible | Descrição |
Gerencia as listas de endereços do AFM em um BIG-IP | |
Gerencia as listas de portas do AFM em um BIG-IP | |
Importa políticas do ASM de um arquivo ou modelo existente | |
Gerencia licenças em um pool de chaves de registro do BIG-IQ | |
Gerencia pools de chaves de registro no BIG-IQ | |
Emparelhamento de alta disponibilidade do BIG-IP | |
Implanta pacotes do iApps LX no BIG-IP | |
Gerencia regras de políticas do LTM em um BIG-IP | |
Gerencia monitores UDP do F5 BIG-IP LTM | |
Gerencia monitores HTTPS do F5 BIG-IP LTM | |
Gerencia grupos de tráfego no BIG-IP | |
Gerencia convidados vCMP em um BIG-IP | |
Gerencia perfis SSL de cliente em um BIG-IP |
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...