Estou no mundo da tecnologia há muito tempo. Não, não vou dizer há quanto tempo, mas acredite: tempo suficiente para ter acompanhado a transição gradual dos dispositivos de computação de modelos sem usuário para modelos multiusuário e, depois, para modelos de usuário único.
Antigamente, bastava ligar o velho Apple ][e, e não havia qualquer noção de identidade. Os primeiros computadores pessoais seguiram esse mesmo modelo, até que o conceito de computador da família entrou para o vocabulário e surgiram os sistemas multiusuário. Cada pessoa recebeu um nome de usuário e uma senha, além de um perfil. Aos poucos, mas de forma constante, avançamos em direção ao conceito de sistema de usuário único. Combinando o desejo de acesso por credenciais com o conceito de sistemas de usuário único, tablets e celulares são hoje o principal exemplo desta era da computação.
No entanto, como muitos pais constatam, esse modelo é frustrante. Veja o caso do jovem Alfie, “um menino de 11 anos do Reino Unido” que “acumulou, sem querer, quase US$ 7.500 (£ 6.000) em compras de jogos on-line após acessar a conta dos pais no iTunes, segundo a BBC. Roy Dodson havia vinculado sua conta ao cartão de crédito, o que permitiu que seu filho Alfie fizesse mais de 50 compras dentro de aplicativos. “Na primeira vez, ele gastou £ 700 em menos de cinco minutos, depois £ 1.100 em meia hora, e os gastos só foram se acumulando cada vez mais..”
Agora, se você tem filhos crescendo nesta economia digital, talvez já tenha passado por isso. Eu sei que passei, quando nosso filho de 4 anos fez a mesma coisa (gastando muito menos, graças a Deus). É claro que existem controles parentais, e muitos de nós sem dúvida aprendemos a usá-los por necessidade.
Na raiz desse problema (aparentemente crescente) está o modelo de computação de usuário único. Alguns dispositivos estão começando a oferecer suporte a vários usuários. O Android oferece suporte a vários usuários há algum tempo, embora inicialmente fosse problemático (e difícil) configurá-lo. A Apple introduziu o suporte a vários usuários em iPads no iOS 9.03, mas o fez apenas para uso educacional no ensino fundamental e médio. Ela excluiu especificamente desse suporte os “usuários comuns do dia a dia”. A empresa continua oferecendo suporte a vários usuários apenas em mercados específicos, como o educacional, impondo seu modelo de um dispositivo por usuário a todos os demais. Na perspectiva desses dispositivos, a posse é a identidade. Ou vice-versa, pelo menos. Se você está segurando o dispositivo, você é a identidade associada a ele. Ponto-final.
Isso se tornará cada vez mais problemático na era das coisas. As coisas são registradas em nome de um proprietário, geralmente por meio de um endereço de e-mail, e os serviços de assinatura são pagos (automaticamente, é claro) por meio de um cartão de crédito associado. Elas seguem o modelo de computação de usuário único popularizado por outras pseudocoisas*, como celulares e tablets.
Mas essas coisas — como o termostato, a geladeira ou o sistema automatizado de iluminação residencial — provavelmente não irão embora quando seu proprietário vender a casa e se mudar para outro lugar. É claro que já lidamos com serviços como água, luz e gás, que precisam ser desligados e religados em nome do novo proprietário, mas imagine isso multiplicado pelo número de coisas instaladas em uma casa que exigirão uma “troca de proprietário” no futuro.
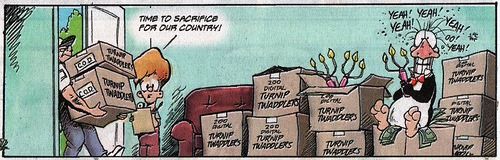
E se você se esquecer? Qual é o plano nesse caso? Vai ser como o Alfie, acumulando milhares de libras em dívidas no cartão de crédito? Os novos proprietários serão responsáveis pelas cobranças se eu provar que elas foram feitas depois que eles tomaram posse da casa? Se eu tiver acesso até o fim do mês porque esse é o modelo de assinatura, posso, dentro da lei, baixar o ar-condicionado deles para 50 graus só de brincadeira? Parar a lava-louças deles no meio do ciclo? Encomendar para eles uma centena de cortadores de nabo usando aquele botão Amazon Dash preso à despensa?
Minha casa precisa ter credenciais próprias, às quais “coisas” mais permanentes fiquem vinculadas? Credenciais que eu tenha de entregar, assim como as chaves da casa, quando nos mudarmos? Será que algumas coisas precisam, em vez disso, de um modelo baseado em token? Um token vinculado à coisa, independentemente de onde ela esteja ou de quem seja seu proprietário, e que possa ser tratado como as chaves da porta da frente? Ou estamos caminhando para a autenticação de dois fatores para as coisas “instaladas” em uma casa, a fim de evitar qualquer trapaça por parte dos antigos proprietários e proporcionar uma transição mais fácil — e mais confiável?
Talvez surpreendentemente, eu não tenha uma resposta (ainda). Mas essa é uma questão que parece importante levantar agora, enquanto a maioria das organizações ainda está apenas começando a experimentar essas coisas e a avaliar como elas podem se encaixar em seu modelo de negócios, porque será preciso encontrar uma resposta. E essa resposta terá de vir mais cedo ou mais tarde.
É pouco provável que essa resposta se baseie no atual modelo de autenticação e autorização de usuário único que usamos nos aplicativos. Porque um dia Alfie vai crescer e vender para você uma casa cheia de coisas…
* Sim, pseudocoisas. Celulares e tablets foram incluídos retroativamente na categoria de “coisas” quando ela se tornou uma Tendência própria. Assim como o SaaS de repente virou nuvem.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...