Nosso novo relatório de pesquisa da F5 Labs, Estado da PQC na Web em 2026, apresenta duas perspectivas sobre o progresso das organizações rumo à preparação para a computação quântica, capaz de quebrar a criptografia tradicional de chave pública.
Por um lado, a pesquisa mostra que mais da metade do 1 milhão de sites mais acessados (54%) já oferece suporte a trocas de chaves de criptografia pós-quântica (PQC). No entanto, essa estatística é enganosa. A análise de como e onde os sites são hospedados revelou que grande parte do progresso foi impulsionada por CDNs de borda e provedores de nuvem em hiperescala (principalmente a Cloudflare), que habilitaram por padrão cifras híbridas de PQC para seus clientes. Quando essa preparação passiva, proporcionada por terceiros, é desconsiderada, o cenário da preparação para a PQC muda drasticamente.
Os setores menos preparados são os que mais têm a perder
Em todos os setores, excluindo dos dados os sites hospedados pela Cloudflare, apenas 22% dos sites estão preparados, graças aos esforços de migração orgânica. Nada menos que 10,5% acumulam uma dívida técnica tão grande que não conseguem sequer oferecer suporte ao TLS 1.3, um requisito para cifras híbridas e de PQC que já é amplamente utilizado há oito anos.
E mesmo quando consideramos o impacto da mitigação passiva por meio de CDNs, os setores menos preparados incluem serviços públicos, energia, telecomunicações e órgãos governamentais. Isso é um problema, pois todos eles lidam com frequência com informações confidenciais e de longa duração, o que os expõe a um alto risco de ataques do tipo “coletar agora, descriptografar depois”. O Dia Q — a data teórica em que a computação quântica terá evoluído o suficiente para quebrar a criptografia clássica — talvez ainda esteja a dois anos ou mais de distância, mas os invasores já estão armazenando dados roubados para descriptografá-los no futuro.
Tudo isso significa que a migração planejada para a PQC em sites públicos não está avançando com rapidez suficiente. A preparação de ponta a ponta para a PQC, necessária para proteger infraestruturas críticas, o tráfego leste-oeste e outros ativos, provavelmente está ainda mais atrasada. Vários setores retardatários enfrentam os maiores riscos, mas nenhum está isento. Embora os sites voltados ao consumidor e os de tecnologia liderem, nenhum setor apresenta uma taxa de adoção superior a 59%.
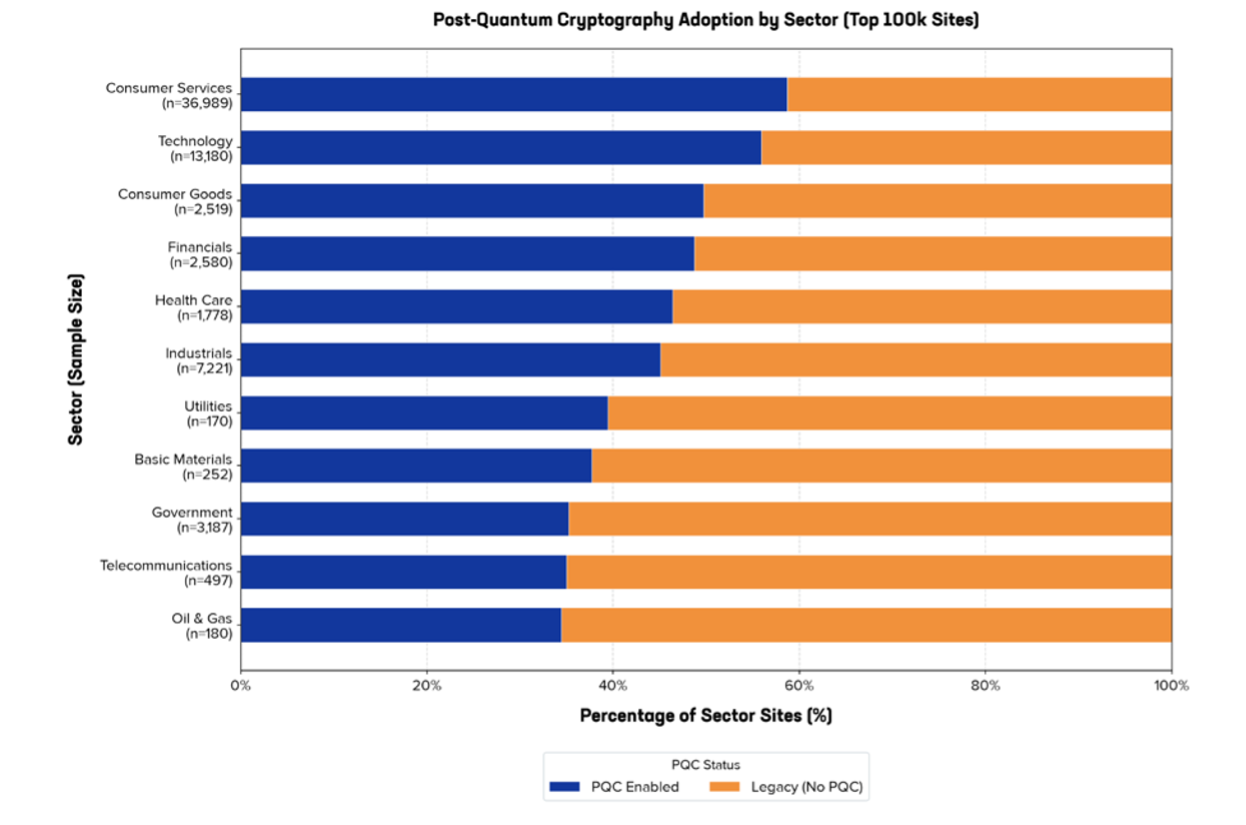
As disparidades escondem nuances
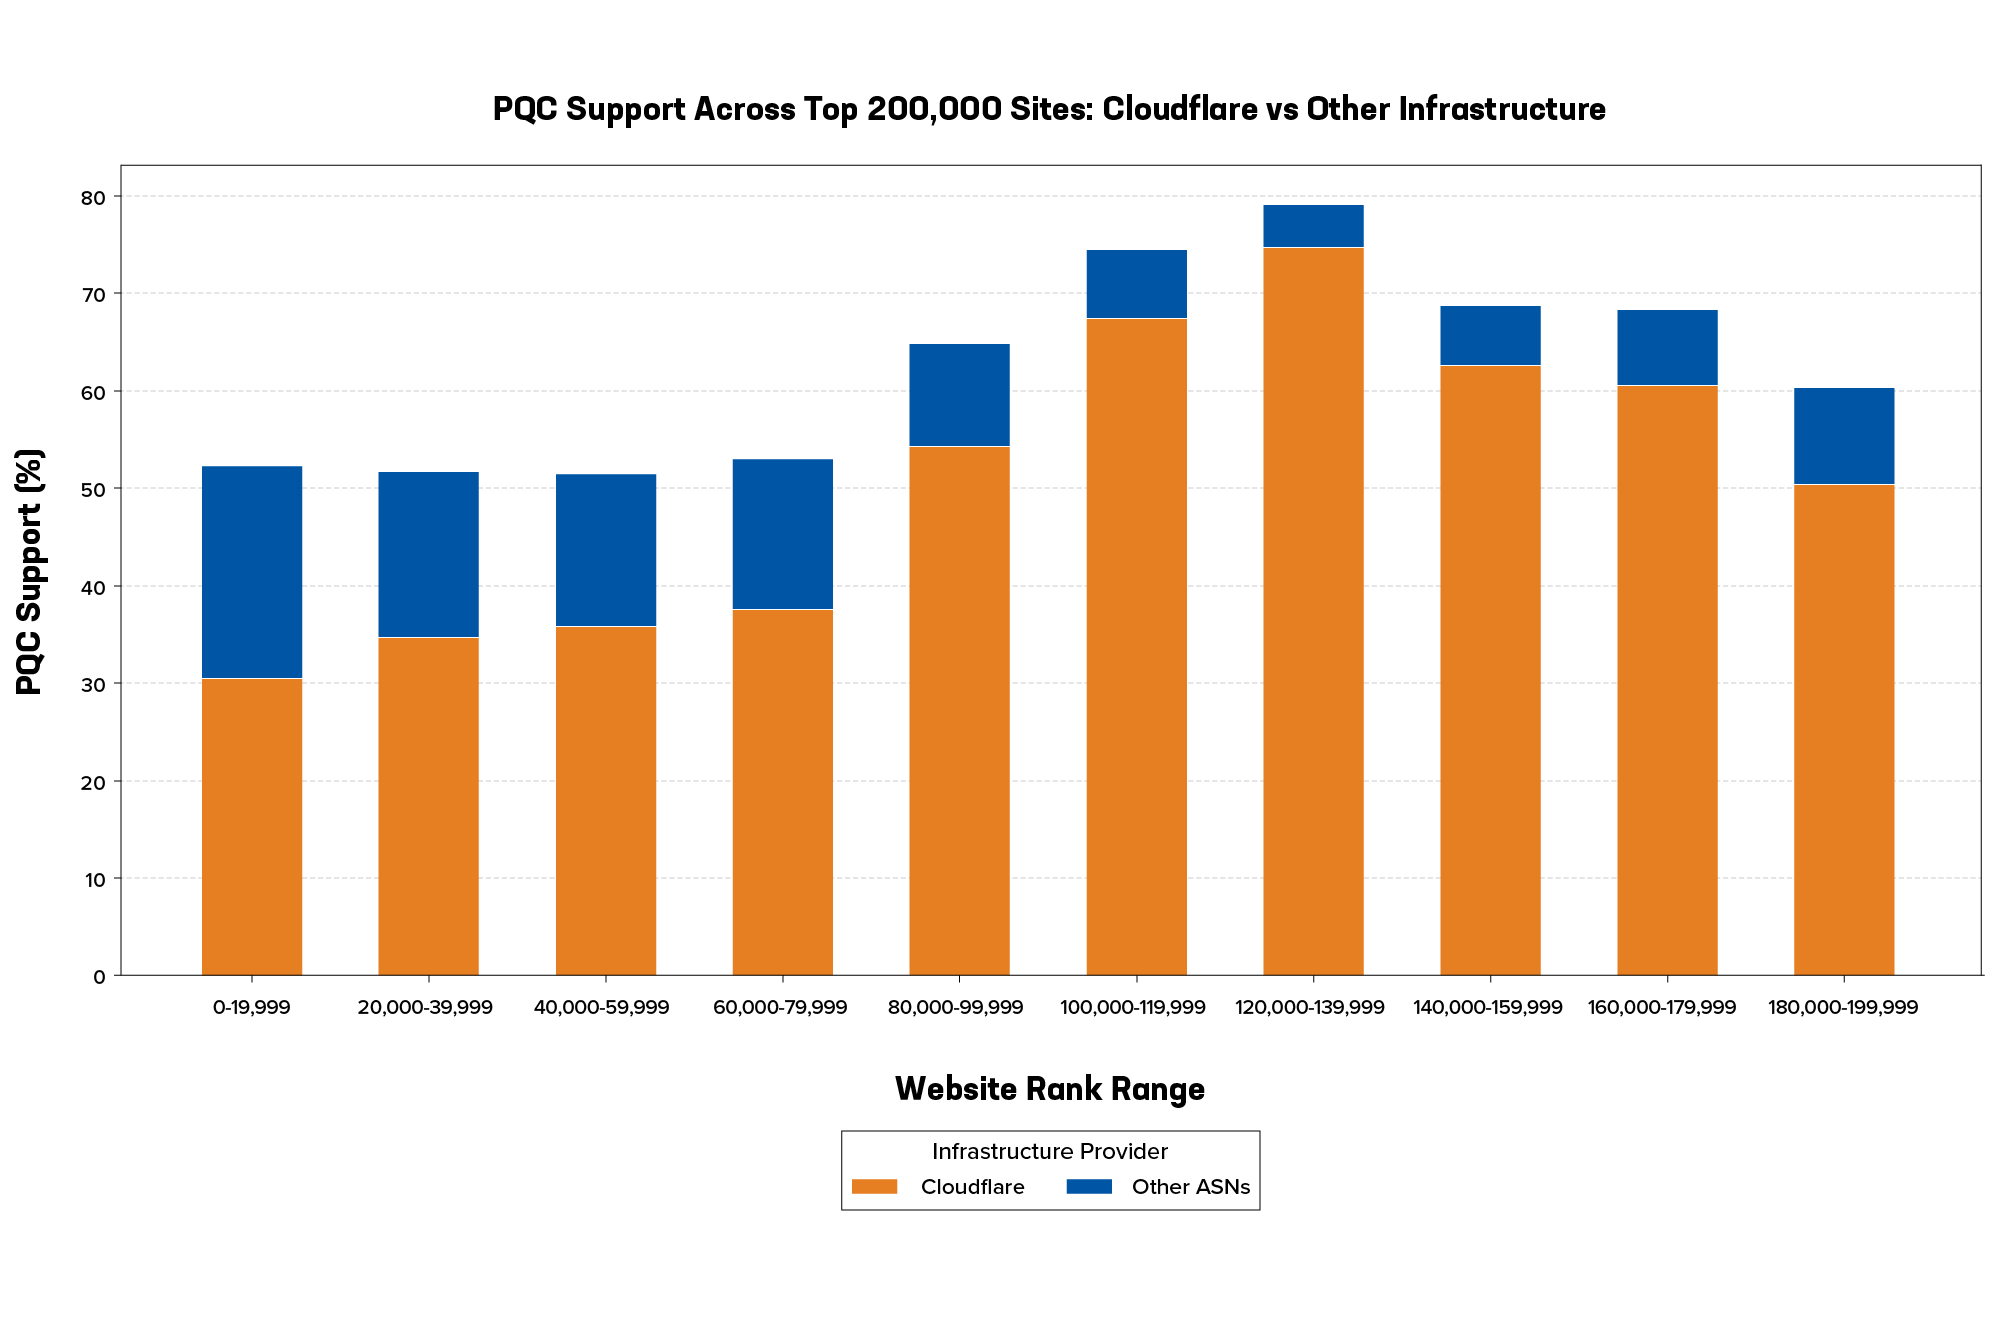
Além disso, há nuances consideráveis nas diferenças entre o nível de preparação das maiores empresas e o das empresas de pequeno e médio porte. A adoção da PQC e de cifras híbridas atinge seu pico não entre as grandes empresas que operam os sites mais acessados do mundo, mas em posições mais intermediárias do ranking (entre os 80.000 e os 200.000 sites mais acessados), nas quais empresas de pequeno e médio porte dependem, por padrão, de seus provedores de nuvem e CDN para garantir a segurança. À primeira vista, essas organizações menores parecem, como grupo, estar mais bem protegidas do que as gigantes, com um nível de preparação para a PQC próximo de 80% ou igual a esse percentual.
O problema de depender do suporte de terceiros à PQC é a complacência. Essas empresas de médio porte talvez não façam ideia de quais cifras sua CDN está usando e tenham pouca ou nenhuma influência sobre essa decisão. Mais importante ainda, a maioria provavelmente não está tratando com a devida urgência os riscos para o restante de sua infraestrutura, desde os servidores de origem até os ecossistemas de APIs.
Supere as barreiras ao progresso
Enquanto isso, os domínios de maior valor e visibilidade do mundo apresentam uma adoção significativamente menor de PQC ou de cifras híbridas. Por quê?
Primeiro, as empresas proprietárias desses domínios normalmente operam ambientes e configurações complexos. Muitas enfrentam o peso da dívida técnica relacionada à tecnologia operacional (OT) legada ou a aplicações essenciais antigas.
Servidores web legados também são um fator. Na verdade, alguns mercados emergentes apresentam níveis inesperadamente altos de preparação para a PQC, pois, em grande parte, deixaram de adotar arquiteturas mais tradicionais e migraram diretamente para estratégias modernas que priorizam a nuvem. Por outro lado, o setor de telecomunicações geralmente está atrasado devido aos grandes investimentos em redes privadas, especializadas e auto-hospedadas.
Em segundo lugar, mesmo as organizações que não enfrentam esses desafios às vezes precisam superar uma série de outras barreiras. Os governos, em particular, costumam lidar com longos ciclos orçamentários e de compras, embora qualquer organização possa enfrentar dificuldades decorrentes das implicações financeiras e arquitetônicas da evolução da criptografia. Os requisitos regulatórios e de soberania de dados também são obstáculos.
Há indícios, por exemplo, de que as principais economias industriais da União Europeia estão mais atrasadas em relação à América do Norte do que seria de esperar. Isso se deve, em parte, aos requisitos de soberania de dados, que favorecem data centers locais e autogerenciados ou provedores regionais, reduzindo o efeito das CDNs nessas regiões e eliminando a opção de preparação padrão para PQC na borda. Alguns países da UE também podem estar aguardando orientações para todo o bloco por parte da Agência da União Europeia para a Cibersegurança (ENISA), ao mesmo tempo que avaliam as recomendações altamente específicas de algumas agências nacionais de cibersegurança.
Mantenha a agilidade criptográfica em todo o seu ambiente
Recomendações específicas que favorecem um único algoritmo de criptografia são, de fato, questionáveis, pois nenhum algoritmo de PQC eliminará os riscos ao longo do tempo. A agilidade criptográfica será crucial, e a falta de flexibilidade já está impedindo o avanço de algumas organizações.
Um dos sinais é o uso de certificados com períodos de validade excessivamente longos. Nossa pesquisa revelou que quase um em cada cinco dos principais sites (19%) ainda utiliza certificados com validade superior a 90 dias. As organizações que ainda não automatizaram a renovação de certificados de curta duração terão enorme dificuldade para alternar rapidamente os algoritmos criptográficos, como exigirá a transição pós-quântica.
Elas precisarão de maior agilidade não apenas para se defender das ameaças contínuas à criptografia pós-quântica (PQC) e gerenciar a redução constante da validade dos certificados, mas também para proteger seus ambientes contra a criptoanálise baseada em IA, capaz de quebrar cifras clássicas.
Lembre-se de se preparar para além dos sites
Embora todo progresso seja bem-vindo, é importante observar que nossa pesquisa se concentrou exclusivamente em sites. Embora a borda pública tenha ajudado as organizações a implementar melhorias significativas na proteção de dados em trânsito, a maioria mal começou a lidar com outras ameaças relacionadas à criptografia pós-quântica (PQC) igualmente importantes.
Essas ameaças incluem riscos evidentes à infraestrutura, às redes internas e ao tráfego. Elas também envolvem a preparação para os impactos operacionais e de latência que as extensas cifras de PQC podem causar, por exemplo, em protocolos de autenticação, malhas de serviços internas, dispositivos de IoT e OT e cargas úteis de mTLS do Kubernetes.
Tome as medidas que não podem esperar
Independentemente de o Dia Q chegar antes ou depois do esperado, em muitos aspectos o evento em si é irrelevante. Exigências regulatórias e precauções de bom senso determinam que organizações de todos os portes comecem a tomar medidas para reforçar sua proteção. Veja algumas ações que podem ser iniciadas imediatamente:
- Faça um inventário de todos os pontos de contato com criptografia em sua organização para criar uma lista de materiais criptográficos (CBOM). É preciso saber o que será afetado para mitigar os riscos.
- Adote o TLS 1.3, caso sua organização ainda não o tenha feito. Ele é obrigatório para implementar cifras híbridas.
- Tome todas as medidas necessárias para reduzir o prazo de validade dos certificados e automatizar as renovações, à medida que o prazo de validade padrão diminui de meses para apenas alguns dias.
- Entenda o que CDNs, hiperescaladores e provedores de nuvem podem fazer por você — e o que não podem. Não dependa exclusivamente da segurança padrão oferecida por terceiros. Saiba quais algoritmos de criptografia eles estão usando e acompanhe sua evolução à medida que você aprimora a preparação de todo o seu CBOM.
- Converse com todos os seus fornecedores de tecnologia sobre onde e como a preparação para a PQC está incorporada às soluções deles e como você pode aproveitar a experiência que oferecem.
- Capacite-se ou capacite uma equipe de PQC em sua organização para ajudar a tomar decisões que aumentem sua agilidade criptográfica geral daqui para frente.
Para saber mais, acesse nossa página de soluções de PQC. Não deixe também de conferir o relatório completo do F5 Labs, Estado da PQC na Web em 2026.
Sobre o autor
Publicações relacionadas no blog

Estratégias de segurança para IA multimodelo: duas medidas para tomar agora
Principais medidas que as empresas podem adotar hoje para melhorar a visibilidade da IA multimodelo e a segurança cibernética em meio ao crescimento explosivo da IA agêntica.

Como CISOs podem mensurar os riscos de segurança da IA
Saiba como o CASI, o ARS e a inteligência de ameaças do F5 Labs ajudam os CISOs a mensurar os riscos de segurança de IA em todo o ciclo de vida da IA.

Três forças que estão remodelando a liderança em segurança: inferência distribuída de IA, evolução das ameaças e multicloud híbrida
Confira as últimas tendências de IA que estão transformando rapidamente o cenário da segurança.

Inferência: a parte mais importante da IA que você finge que não existe
Escalar a IA significa escalar a inferência. Saiba por que os servidores de inferência são essenciais para gerenciar desempenho, telemetria e segurança em cargas de trabalho de IA em produção.

IL5/6 não vai salvar você: a injeção de prompts ameaça LLMs somente leitura
À medida que os LLMs são integrados aos ambientes IL5/IL6 do Departamento de Defesa dos EUA, descubra como as soluções da F5 protegem os dados, evitam ataques de injeção e aprimoram os modelos de confiança zero.

O que o SecOps pensa sobre IA? Parte 2: Proteção de dados
A F5 realizou uma análise abrangente do sentimento de profissionais de segurança no Reddit sobre suas opiniões a respeito da IA.