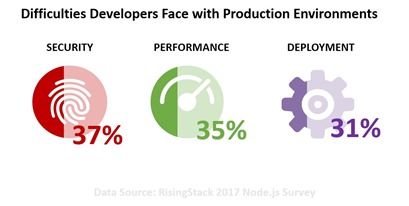
- Desenvolvedores participantes de uma pesquisa da RisingStack apontam dificuldades de desempenho, segurança e implantação em ambientes de produção
- Nem todos os problemas de segurança e desempenho são resultado de um “código ruim”. Na maioria das vezes, os culpados são as plataformas e as implementações de protocolos
- Serviços de aplicações podem solucionar problemas de segurança e desempenho
- Serviços habilitados por automação e autoatendimento podem amenizar as dificuldades de implantação
Há anos ouvimos dizer que “existe um aplicativo para isso”. E, até agora, tenho constatado que isso é verdade na maioria das vezes. Tenho aplicativos para coisas que nunca imaginei que precisariam de um. Mas, quando precisei e fui procurar, lá estava ele, como num passe de mágica.
Agora, ninguém sai por aí dizendo “existe um serviço de aplicação para isso”, mas talvez devesse. Pelo menos no âmbito da TI. Afinal, assim como muitas vezes existe um aplicativo para o que preciso fazer, também costuma existir um serviço de aplicação para o que um desenvolvedor precisa fazer — ou resolver — em ambientes de produção.
Veja a segurança, por exemplo. Ela foi apontada como o principal problema em ambientes de produção pelos desenvolvedores que participaram de uma pesquisa da RisingStack.
PONTO CRÍTICO: SEGURANÇA
A pesquisa não entrou em detalhes sobre o que, exatamente, na segurança representa um ponto problemático (embora eu tenha certeza de que, se perguntássemos, obteríamos uma grande variedade de respostas). O que sei é que 38% dos participantes que atuam com aplicações (desenvolvedores) em nossa pesquisa State of Application Delivery de 2018 apontaram a “crescente sofisticação dos ataques” como seu principal desafio de segurança para o ano seguinte. Outros 26% mencionaram a falta de competências de TI em segurança, e 23% citaram a dificuldade de proteger aplicações — especialmente aplicações web — contra ataques.
Se analisarmos esse problema por essa perspectiva (e, como este blog é meu, é isso que vou fazer), então existe um serviço de aplicação para isso. Na verdade, vários. Mesmo que o objetivo seja aplicar um patch virtual ou impedir que uma vulnerabilidade existente seja explorada.
E há muitos deles por aí. A questão é que toda violação, todo acesso não autorizado e todo dado vazado tende a ser atribuído a um desenvolvedor — mesmo quando a vulnerabilidade estava em uma biblioteca de terceiros ou escondida nas profundezas dos pacotes de um protocolo ou em uma plataforma usada por milhões (literalmente) de outros sites na Internet. Mas, Lori, você deve estar pensando: os 79% de uma aplicação compostos por bibliotecas representam apenas 2% das vulnerabilidades conhecidas, segundo uma análise minuciosa.
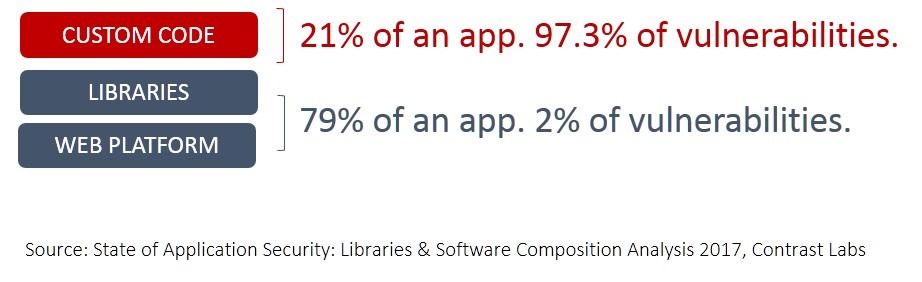
Ainda assim, algumas das violações de segurança e perdas de dados de maior repercussão ocorreram devido a esses 2% — vulnerabilidades em plataformas e bibliotecas comuns compartilhadas por milhões de pessoas.
Um firewall de aplicações web (um dos trinta serviços de aplicações que monitoramos em nossa pesquisa anual) protege contra ambos — e contra o crescente conjunto de recursos que os invasores usam para obter acesso, consumir recursos ou roubar dados. O controle de acesso a aplicações também oferece uma camada de proteção para as credenciais (que por si só são valiosas), bem como para a aplicação e seus dados. Vale destacar que 75% de todos os participantes da nossa pesquisa anual afirmaram usar o controle de acesso a aplicações para protegê-las tanto em ambientes locais quanto na nuvem pública.
PONTO CRÍTICO: DESEMPENHO
Da mesma forma, o desempenho nem sempre está sob o controle do desenvolvedor. Há também o impacto que os padrões de código — que priorizam a sustentabilidade a longo prazo — exercem sobre o desempenho do aplicativo. Às vezes, não é possível usar a estrutura de dados ou a sintaxe mais eficiente. É preciso ter em mente que outra pessoa terá de manter e modificar esse código no futuro. Em outros casos, o impacto vem de variáveis fora do seu controle — capacidade, demanda, condições da rede e aquele cliente que se recusa a abrir mão daquele PC de dez anos atrás com Windows ME.
Também há um serviço de aplicação (na verdade, vários) para resolver esse problema. Existe uma verdadeira infinidade de opções, desde a otimização de TCP até o armazenamento em cache, a compactação e a transferência do processamento criptográfico de alto custo. Todos esses serviços de aplicação podem melhorar o desempenho e encantar os usuários.
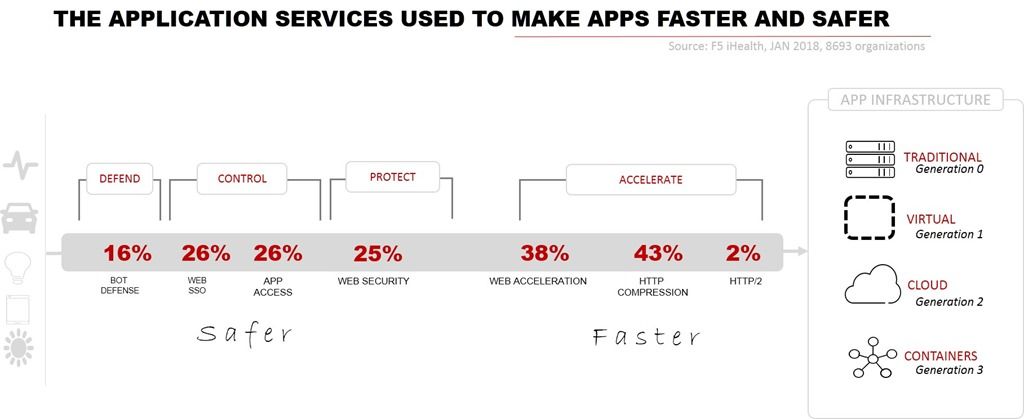
Muitas pessoas já utilizam justamente esses serviços para tornar seus aplicativos mais rápidos e seguros, solucionando problemas tanto de desempenho quanto de segurança.
PONTO CRÍTICO: IMPLANTAÇÃO
Mas os desenvolvedores indicaram que não são apenas os problemas de segurança ou desempenho que causam dores de cabeça em produção, mas também a implantação — que se concentra em como fazer com que esses aplicativos e serviços de aplicativos sejam executados em produção.
Esse é um problema maior, que não pode ser resolvido por um único serviço de aplicação — nem mesmo por uma cadeia de serviços de aplicação. Resolver esse ponto crítico da implantação exige uma iniciativa mais estratégica em torno da automação e da orquestração, além da adoção de conceitos de DevOps, como infraestrutura como código.
É necessário um esforço conjunto para fazer com que as operações de rede tradicionais (NetOps) adotem os princípios e as metodologias de DevOps para codificar os processos necessários à implantação, em produção, das mudanças exigidas para dar suporte aos desenvolvedores.
Isso significa que os fornecedores de infraestrutura devem oferecer infraestrutura habilitada para APIs, além de permitir a operação em um modelo mais declarativo, baseado em modelos e artefatos de implantação, em vez de interfaces de linha de comando (CLIs).
Dos três pontos problemáticos apontados pelos desenvolvedores, a implantação é o mais difícil de resolver, pois não existe uma única ferramenta ou tecnologia capaz de solucioná-lo. Isso exige colaboração e um esforço conjunto para transformar a TI, passando de um modelo de implantação conduzido manualmente para a abordagem de linha de montagem automatizada do futuro.
Independentemente da facilidade ou dificuldade de solucionar os pontos problemáticos dos desenvolvedores, o fato é que todos os três podem ser tratados pelo NetOps em produção. Seja com uma boa dose de serviços de aplicações ou com um esforço mais direcionado à transformação digital interna, o NetOps pode tornar a entrada em produção uma experiência menos penosa — e mais bem-sucedida — para todos.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...