Proxies programáveis protegem as portas contra invasores — como os que hoje têm o SMB como alvo.
Quando a Internet ainda estava engatinhando, meus três filhos mais velhos eram adolescentes. Mesmo naquela época — com uma Internet muito menor —, não queríamos permitir acesso irrestrito. Acredite: as crianças digitam as coisas mais absurdas na barra de endereços do navegador. Apesar da proliferação atual dos “controles parentais”, naquela época tivemos que improvisar os nossos com fita adesiva e arame.
Certo, na verdade usamos o Squid, mas isso não soa tão legal. Ainda assim, esse é o tema deste post. Não o Squid em si, mas o uso de um proxy para algo além de um mecanismo de balanceamento de carga de aplicações web.
Veja bem, hoje em dia os proxies não servem apenas para aplicações web. Eles podem ser usados para controlar praticamente qualquer tráfego que você quiser, em qualquer porta. Enquanto em casa usávamos o Squid principalmente para controlar o tráfego web de saída para a Internet de três adolescentes curiosos, no escritório nós o utilizávamos para centralizar o registro do tráfego de saída e entender por que consumíamos tanta largura de banda com tão poucos funcionários.
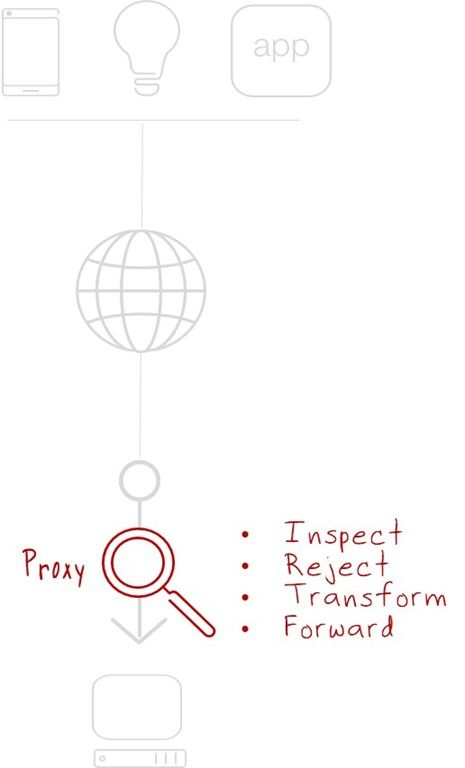
Há muitos exemplos do uso de proxies para controlar o acesso de saída à Internet e, como era de se esperar, também há muitos exemplos no tráfego de entrada.
Os proxies são a base do balanceamento de carga, do controle de acesso, da tradução (gateways) e de uma ampla variedade de outros serviços “hospedados na rede” que controlam, aprimoram e gerenciam o tráfego de entrada e saída de recursos valiosos dentro do data center (esteja ele fisicamente nas instalações da empresa ou em uma nuvem pública). Os proxies oferecem um ponto estratégico de controle sobre o tráfego de entrada, que pode ser usado para diversas finalidades, incluindo a segurança e a proteção dos recursos a jusante.
O recente surto de WannaCry/SambaCry é um bom exemplo de como os proxies podem oferecer proteção contra ataques direcionados a recursos diferentes de aplicativos web. Uma rápida consulta às nossas estatísticas mais recentes do iHealth mostra uma grande quantidade de serviços SMB expostos publicamente e acessíveis pela porta 445. Exatamente onde se esperaria encontrá-los. Em 30 de maio, uma pesquisa no shodan.io por “port:445” retornava 1.928.046 dispositivos/sistemas. Embora o ataque inicial do WannaCry tivesse como alvo especificamente o SMB da Microsoft, seu alvo mais recente é a implementação para Linux do samba.org, o que torna bastante preocupante o fato de mais de 722.000 sistemas operacionais Unix estarem com a porta 445 totalmente aberta para o mundo.
A F5 disponibiliza um “bloqueador”, mas o mais importante não é o fato de termos um, e sim o motivo: o BIG-IP é uma plataforma programável baseada em proxy.
A questão é que um proxy — e, especificamente, um proxy completo com pilha dupla — pode detectar e bloquear ameaças à segurança com precisão simplesmente por estar no caminho dos dados. A inspeção é parte integrante de um proxy; essa capacidade é um requisito para viabilizar recursos mais avançados e flexíveis, como a tradução de protocolos. Como intercepta e inspeciona o tráfego, ele tem visibilidade total. Assim, pode ser configurado para monitorar anomalias específicas que indiquem uma ameaça iminente ou o início de um ataque.
Essa é a natureza de um proxy: atuar como intermediário entre duas partes envolvidas em uma troca. No contexto da tecnologia, trata-se de um sistema solicitante e um sistema respondente. Um cliente e um aplicativo. E não importa se a troca ocorre por HTTP na porta 80 ou por SMB na porta 445. Um proxy pode fornecer a visibilidade do tráfego necessária para identificar (e, espera-se, posteriormente rejeitar) tráfego malicioso.
Os proxies não servem apenas para aplicativos web ou adolescentes. Eles são voltados a profissionais sérios que precisam de visibilidade — e controle — sobre todo o tráfego de entrada para detectar e impedir que ataques causem danos graves (e dispendiosos) aos recursos.
Os proxies programáveis são a fita adesiva da Internet. Se você tiver um, poderá fazer praticamente tudo o que precisar, quando precisar.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...