
Atualmente, redes multicloud são um conceito abrangente e muitas vezes confuso. Elas podem englobar uma ampla variedade de tecnologias, desde soluções de SD-WAN até estruturas avançadas de segurança de rede, como NGFW e SASE, além de redes de serviços. Há inúmeras tecnologias de rede e diferentes maneiras de implementar redes multicloud. Por isso, pode ser difícil definir exatamente o que elas são e determinar se constituem uma solução necessária para as empresas modernas.
Hoje, vamos nos aprofundar nos recursos de rede multinuvem dos serviços F5 Distributed Cloud para explorar os 10 principais destaques da nossa abordagem à rede multinuvem em cenários de nuvem, híbridos e locais.
A crescente necessidade de redes multicloud
Em termos simples, a rede multicloud é a infraestrutura que conecta aplicações ou serviços entre si. O objetivo da rede é permitir que as organizações disponibilizem aplicações aos usuários finais, independentemente de elas estarem implantadas em data centers ou na nuvem pública.
De acordo com o Relatório sobre o Estado da Estratégia de Aplicações da F5, um dos principais motivos pelos quais os clientes adotam uma estratégia híbrida e multinuvem para implantar seus aplicativos é a continuidade dos negócios — para garantir que seus serviços continuem funcionando em caso de falhas catastróficas em um único provedor de nuvem. Outro motivo importante é fazer com que os grandes provedores de nuvem pública concorram entre si pelos negócios do cliente. Isso dá ao cliente a flexibilidade de escolher a opção de menor custo que ainda atenda às suas necessidades técnicas.
Uma ressalva: a estratégia multicloud traz desafios significativos para a criação de uma malha de rede segura e de alto desempenho que abranja diversos ambientes de infraestrutura. Esses desafios incluem não apenas conectar serviços, mas também garantir segurança, visibilidade, automação e simplicidade operacional.
É aqui que o F5 Distributed Cloud Services entra em ação. Ele oferece uma plataforma unificada para conectar e proteger aplicações, além de garantir um desempenho confiável e otimizado em ambientes híbridos de múltiplas nuvens. Esses recursos são fundamentais para a F5 Application Delivery and Security Platform e essenciais para qualquer empresa moderna.
Componentes de rede multicloud do F5 Distributed Cloud Services
O site Customer Edge (CE) é a principal tecnologia que viabiliza a rede multinuvem nos Distributed Cloud Services. Um site CE é um software implantável que pode ser instalado nos ambientes dos clientes, incluindo data centers locais e regiões de nuvem pública. Ele pode ser instalado como uma máquina virtual ou como um serviço independente em contêiner em qualquer ambiente.
O segundo componente de rede multicloud dos Serviços de Nuvem Distribuída é a Rede Global da F5. A Rede Global é composta por uma série de Edges Regionais (REs) gerenciados pela F5 e localizados em pontos de presença ao redor do mundo. Cada RE é conectado por fibra óptica de propriedade da F5 e conta com segurança física, de rede e de aplicações de última geração.
Como parte do processo de provisionamento do CE, cada CE estabelece uma conexão com os dois REs mais próximos na Rede Global para viabilizar as funções dos planos de controle e gerenciamento. Para interconectar os Sites de CE no plano de dados, os clientes podem usar suas próprias redes ou a Rede Global como rede de trânsito.
O componente final é o F5 Distributed Cloud Console, um console SaaS multilocatário que funciona como o hub central de gerenciamento e operações para redes multinuvem. Ele oferece visibilidade universal de toda a rede, além da aplicação centralizada e consistente de políticas.
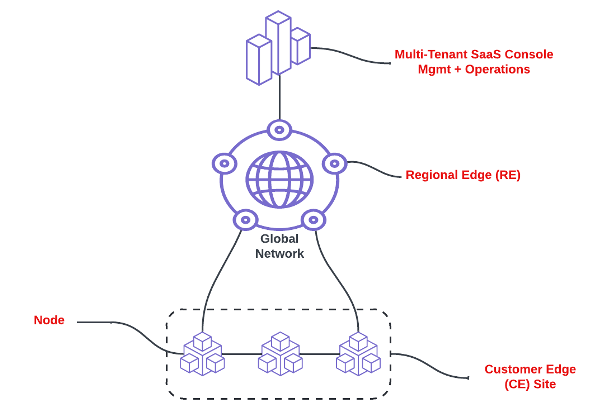
Arquitetura de rede multicloud do F5 Distributed Cloud Services
A vantagem da rede multinuvem do F5 Distributed Cloud Services
A rede multinuvem do Distributed Cloud Services oferece uma ampla variedade de recursos, aplicáveis a casos de uso como conectividade de camada 3 e camada 7 e segmentação centrada em rede. Vamos analisar cada um desses recursos e entender por que eles ajudam o F5 Distributed Cloud Services a se destacar no setor de redes:
1. Solução baseada em SaaS: A oferta baseada em SaaS proporciona enormes vantagens ao simplificar as operações dos clientes. Os clientes precisam apenas de um console baseado em nuvem para operar totalmente a rede multinuvem, sem nenhuma sobrecarga adicional relacionada à infraestrutura de controle e gerenciamento. Os clientes instanciam os componentes do plano de dados nos locais onde seus aplicativos e serviços estão hospedados.
2. Flexibilidade de implantação: Os CEs podem ser implantados em qualquer ambiente local (por exemplo, VMware, KVM, Nutanix e Red Hat OpenShift), bem como em nuvens públicas como AWS, Azure e Google Cloud Platform. Um CE também pode ser implantado como um controlador de Ingress para Kubernetes. Todos os CEs também oferecem suporte a até oito interfaces nesses ambientes, atendendo a diversos casos de uso.
As conexões com os Regional Edges são sempre provisionadas para as funcionalidades dos planos de controle e gerenciamento. Para a conectividade do plano de dados, os clientes podem conectar os sites de CE diretamente entre si por meio de suas próprias redes ou indiretamente por meio da F5 Global Network como rede de trânsito. A conectividade direta entre CEs pode ser criptografada via IPsec, criando um Site Mesh Group (SMG), ou não criptografada via IP-in-IP, criando um Data Center Cluster Group (DCG).
3. Orquestração de nuvem: Os provedores de nuvem pública têm diversos componentes de rede, que variam de um provedor para outro. Por exemplo, os componentes da AWS incluem VPCs, sub-redes, tabelas de rotas, interfaces de rede elásticas, ACLs de rede e grupos de segurança. Cada um deles é um serviço individual que precisa ser configurado e gerenciado na AWS, e essa complexidade aumenta quando também é necessário gerenciar outros provedores de nuvem.
O F5 Distributed Cloud Services oferece, por um lado, a opção de orquestrar totalmente esses componentes. Por outro lado, se um cliente gerencia esses componentes do CSP, ele pode usar o roteamento manual para garantir que os CEs sejam implantados somente nas VPCs existentes. Mais uma vez, isso proporciona muita flexibilidade aos ambientes atuais dos clientes.
4. Segmentação centrada na rede: Um segmento é uma estrutura virtual de roteamento e encaminhamento que abrange vários CEs e permite que os clientes operem ambientes totalmente isolados. Pense nisso como dois navios que se cruzam à noite. Por exemplo, as cargas de trabalho em ambientes de produção só poderão acessar outras cargas de trabalho em produção. Não há nenhuma rota para acessar o ambiente de desenvolvimento. A segmentação de rede pode se estender a interfaces individuais no CE, VPCs ou VNets nos ambientes de nuvem, bem como a quaisquer conectores externos que permitam que roteadores, firewalls ou soluções de SD-WAN de terceiros se conectem à sua rede.
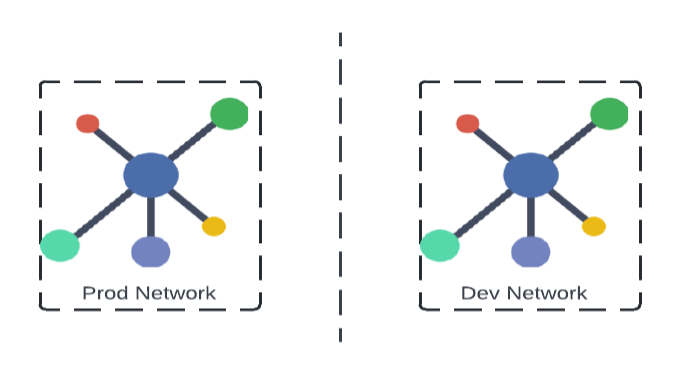
Isolamento das redes de produção e desenvolvimento entre si
5. Suporte a NAT: Nossa solução oferece suporte a NAT para endereços sobrepostos com NAT estático (Figura 3). Além disso, oferecemos recursos de NAT de origem para mascarar os endereços reais dos hosts no tráfego leste-oeste, bem como NAT de origem para casos de uso de acesso à internet.
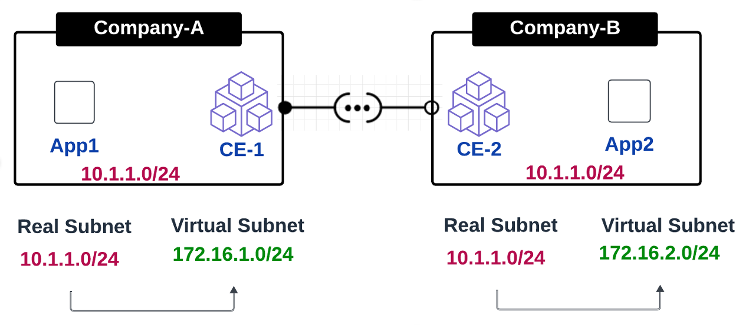
Resolução de endereços sobrepostos
6. Rede de serviços: A maioria das pessoas pensa em conectividade em termos de redes. Por exemplo, conectar a rede A à rede B, o que é válido em muitos cenários. No entanto, esse modelo apresenta dificuldades quando é necessário se conectar a um único aplicativo ou serviço dentro de um ambiente. Tomemos como exemplo um parceiro externo ou cliente que opera localmente ou na nuvem e precisa acessar um único serviço. Para viabilizar isso, um engenheiro de redes começará a pensar em segmentos, conectores de segmentos, regras de firewall e, possivelmente, NAT em casos de sobreposição de endereços.
A rede multinuvem do Distributed Cloud Services oferece a capacidade de publicar um único aplicativo ou componente sem que os clientes precisem se preocupar com roteamento L3, NAT e regras de firewall, além de proporcionar inúmeras vantagens de segurança. Isso é essencial quando um ou mais Customer Edges (CEs) podem publicar aplicativos hospedados em locais remotos. A rede multinuvem do Distributed Cloud Services também pode fornecer tanto rede L3 quanto rede de serviços, de acordo com as necessidades e o cenário específicos do cliente.
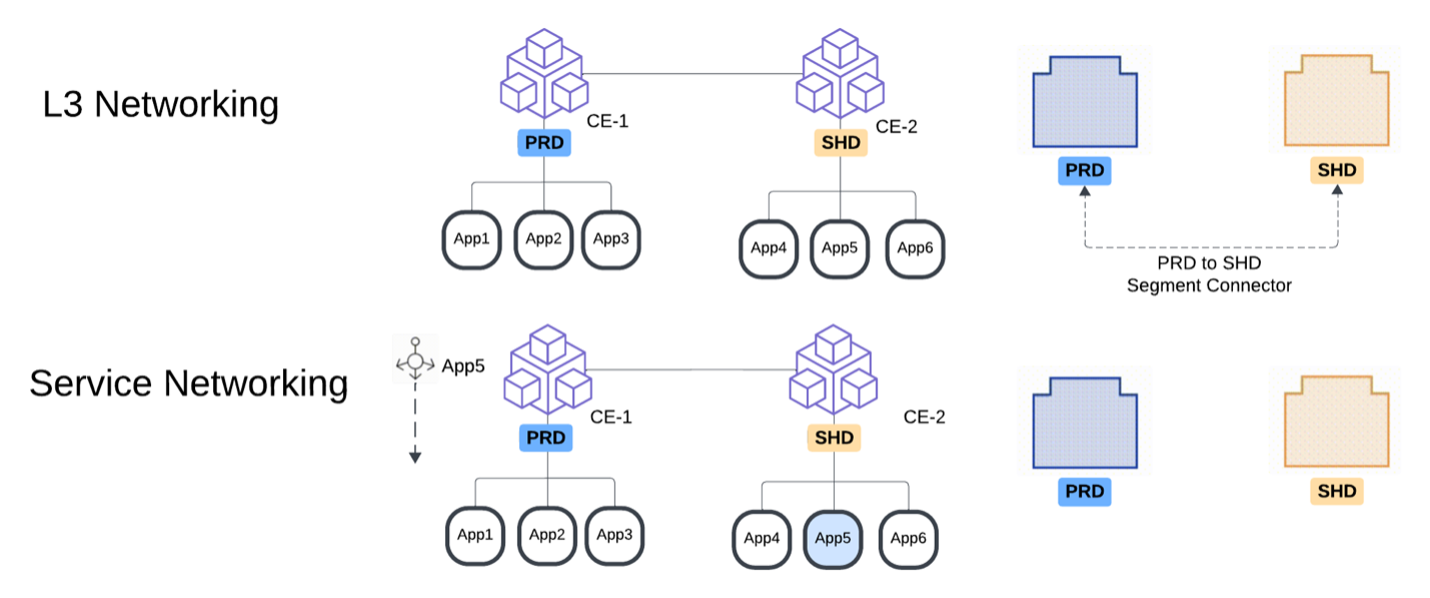
Redes tradicionais vs. redes de serviços
7. Conectores externos (em breve): A rede multicloud do Distributed Cloud Services oferece integração baseada em padrões com componentes de terceiros, como roteadores e firewalls, por meio de conectividade IPSec — com roteamento via BGP ou roteamento estático para garantir que nossa malha se estenda a terceiros. Vale destacar também que um Conector Externo pode ser inserido em um segmento de rede, conforme mostrado no diagrama abaixo.
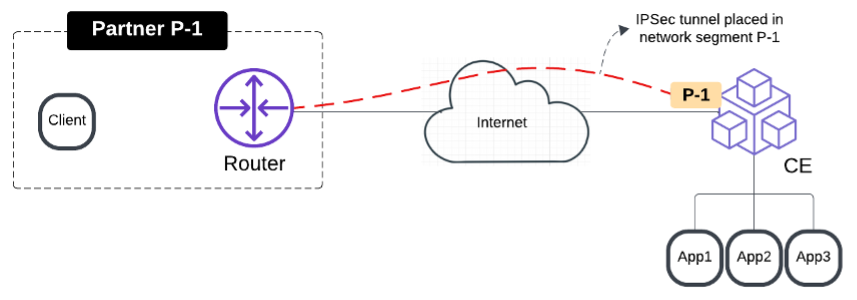
Conectividade externa com dispositivos de terceiros via IPSec
8. Rede Global da F5: Nossa rede de REs e fibras de conexão permite que nossos clientes publiquem seus aplicativos em qualquer lugar do mundo com um endereço anycast, garantindo a menor latência possível para os clientes com base no RE mais próximo. A Rede Global da F5 também oferece segurança abrangente com o F5 Distributed Cloud Web App and API Protection (WAAP) contra vetores de ataque comuns, como injeção de SQL, scripts entre sites (XSS), negação de serviço distribuída (DDoS) e ataques de bots que podem ter como alvo os aplicativos ou as APIs dos clientes. Na prática, ela atua como uma camada gerenciada de segurança de entrada e entrega de aplicativos.
9. Segurança de CE: As CEs atuam como extensões da F5 Global Network, levando os mesmos recursos robustos de WAAP aos seus ambientes sem exigir nenhuma reformulação da arquitetura. Os aplicativos internos e voltados ao público executados em ambientes com uma CE implantada ficam protegidos contra clientes externos na internet e/ou fluxos de tráfego leste-oeste. As CEs incluem um firewall L3/L4 integrado, e os clientes têm a opção de usar uma solução de NGFW totalmente orquestrada com a Palo Alto Networks para o tráfego leste-oeste e norte-sul. Por fim, as CEs oferecem acesso à rede de confiança zero (ZTNA), com autenticação entre aplicativos via mTLS.
10. Observabilidade de rede e aplicações: A rede multinuvem segura oferece uma ampla variedade de ferramentas e recursos operacionais para que as equipes de NetOps, DevOps e Platform Ops possam entender rapidamente a integridade da rede e solucionar quaisquer problemas. Com Distributed Cloud Network Connect e App Connect, fornecemos insights sobre:
- Rotas de CE: Ajudamos a visualizar as rotas de CE em toda a sua rede para destacar possíveis problemas de conectividade.
- Rotas de nuvem: Nossas ferramentas de observabilidade abrangem as tabelas de roteamento de VPC e VNet em provedores de serviços de nuvem, como AWS, Microsoft Azure e Google Cloud Platform, proporcionando uma experiência unificada em um único console.
- Análise de fluxo: Mostramos os fluxos de tráfego que passam pelos CEs em formatos visual e tabular, com recursos avançados de pesquisa e um assistente de IA.
- Capturas de pacotes: Configure capturas de pacotes em qualquer um dos seus CEs e use o Wireshark para gerar relatórios, permitindo visualizar todos os detalhes dos pacotes.
- Ferramentas de ping/traceroute: Use ferramentas comuns de solução de problemas do plano de dados a partir do CE, por meio do Console da Nuvem Distribuída, para diagnosticar problemas de conectividade de rede.
- Desempenho da aplicação: O Console de Nuvem Distribuída fornece insights sobre a integridade da aplicação, a latência de ponta a ponta, as métricas, as solicitações e os erros. Um assistente de IA pode ajudar a aprofundar o diagnóstico de problemas de desempenho, tudo no mesmo console.
- Segurança de aplicações: O Console de Nuvem Distribuída também oferece visibilidade unificada da segurança de aplicações, com detalhes sobre todos os eventos de segurança (WAF, Defesa contra Bots, Segurança de APIs, DDoS), análises de segurança e ações recomendadas por meio de um assistente de IA.
Comece hoje mesmo
Como você pode ver, os recursos de rede multicloud dos serviços F5 Distributed Cloud abrangem uma ampla variedade de casos de uso e necessidades dos clientes. Desde viabilizar a conectividade externa para parceiros até criar e manter segmentos de rede precisos — tudo com observabilidade e segurança de rede de ponta a ponta —, nossas soluções de rede multicloud podem ajudar você a operar e proteger sua rede. Fique de olho para conferir análises detalhadas de cada um desses recursos.
Entre em contato conosco para saber o que a rede multicloud dos Distributed Cloud Services pode fazer por você.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...