Insights do relatório State of Application Delivery de 2017
Executivos e profissionais de segurança são igualmente pragmáticos, pelo menos no que diz respeito ao grau de confiança que têm em resistir a ataques à camada de aplicação.
Curiosamente, nenhum dos grupos tende a ser pessimista quanto às suas chances de repelir esses ataques. Apenas 5% dos participantes de cada grupo em nossa pesquisa State of Application Delivery não confiavam na capacidade de suas organizações de resistir a um ataque à camada de aplicação. Mas isso também não significa que estejam otimistas quanto às suas chances. Apenas 10% dos profissionais de segurança e 13% dos executivos estavam muito confiantes de que poderiam enfrentar os invasores e vencer a batalha pela segurança das aplicações.
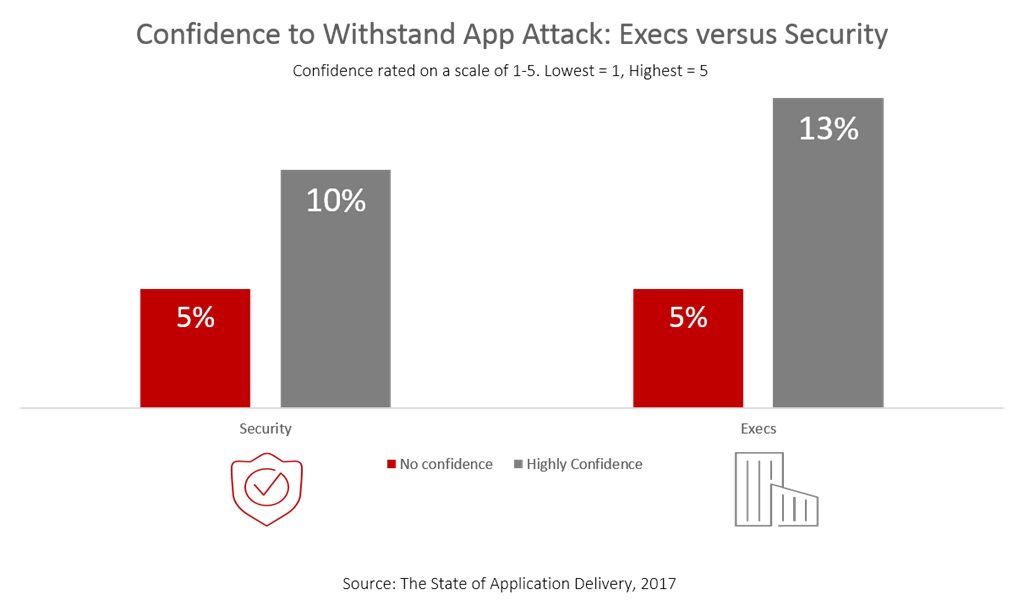
De fato, suas opiniões pendiam muito mais para um ponto intermediário, onde reside o pragmatismo (realismo).
Quarenta por cento (40%) dos profissionais de segurança ficaram em cima do muro, sem se sentirem nem mais nem menos confiantes. Uma porcentagem semelhante de executivos (37%) concordou. O que parece uma postura razoável nos dias de hoje. Você pode estar confiante de que consegue resistir ao que sabe que existe por aí neste momento. Mas esse é o problema da segurança: o desconhecido está prestes a se tornar uma ameaça.
Então, o que faz com que esses cerca de 10% dos profissionais e executivos de segurança tenham tanta confiança na postura de segurança de suas organizações? O que eles sabem que talvez os outros não saibam?
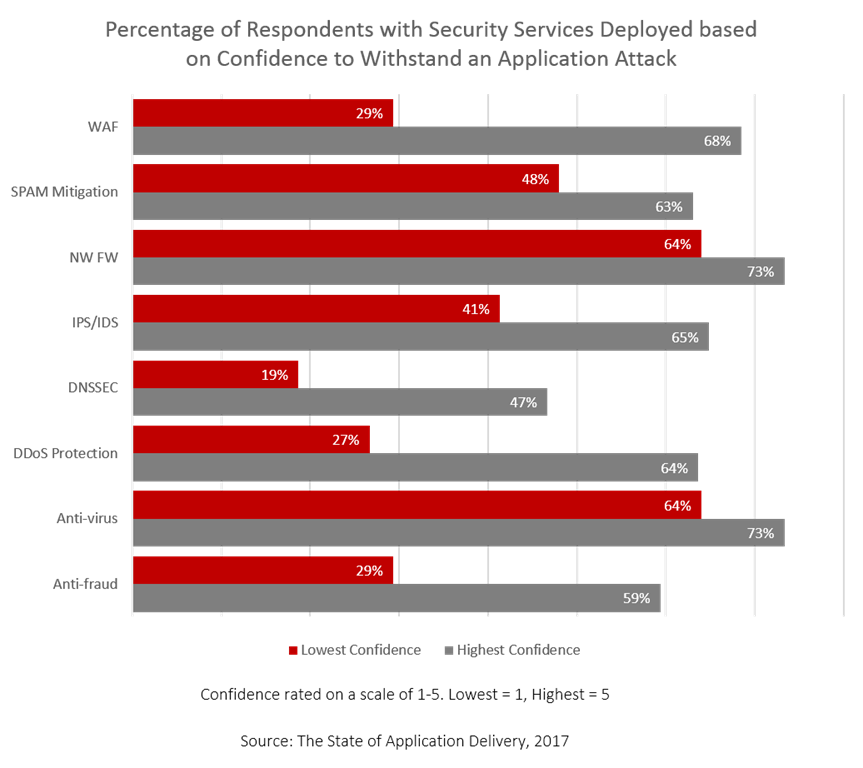
Para descobrir, comecei a analisar os dados sob diferentes perspectivas. Mencionamos no relatório completo que a implantação de um firewall de aplicações web e, em menor grau, de uma proteção contra DDoS parecia contribuir para o nível de confiança dos entrevistados quanto à capacidade de resistir a ataques à camada de aplicação. Mas, é claro, esses não são os únicos dois serviços de segurança disponíveis; atualmente, estamos monitorando oito deles.
Parece razoável, portanto, supor que outros serviços de segurança de aplicações possam afetar a confiança das pessoas na postura de segurança de suas organizações. Uma rápida análise dos dados mostrou que esse pode muito bem ser o caso.
Para cada um dos oito serviços de segurança que estamos monitorando, constatamos um percentual maior de serviços implantados entre aqueles com maior confiança. Em geral, a diferença no status de implantação de cada serviço por nível de confiança foi expressiva. Em média, os participantes com o menor nível de confiança apresentaram um índice geral de implantação de serviços de segurança de aplicações 24% menor. Menos serviços de segurança, menor confiança. Coincidência? Acho que não.
Mas não é apenas a implantação de serviços de segurança que pode contribuir positiva (ou negativamente) para a confiança das pessoas em sua capacidade de resistir a um ataque à camada de aplicação. A forma como você utiliza esses serviços para proteger as aplicações também é importante.
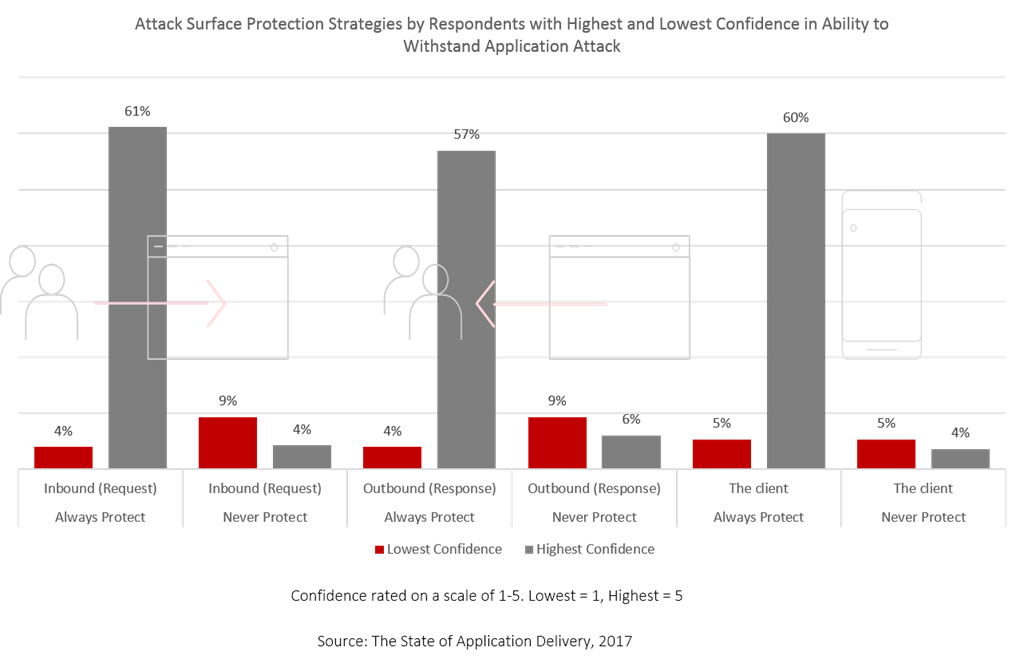
Todos os anos, perguntamos às pessoas como elas estão protegendo os aplicativos. Identificamos três superfícies de ataque principais que precisam de proteção: o cliente, a solicitação e a resposta. Isso porque cada uma representa um momento específico, com diferentes táticas de segurança (e, portanto, serviços) para proteger e defender melhor os aplicativos e seus dados valiosos. Pedimos aos participantes que descrevam com que frequência aplicam políticas de segurança a cada uma das três superfícies: sempre, nunca ou às vezes. A esta altura, tenho certeza de que ninguém ficará surpreso ao saber que as pessoas com o maior nível de confiança sempre protegem as três superfícies. Por outro lado, aquelas com o menor nível de confiança tendem a nunca proteger nenhuma das superfícies.
Obviamente, esse não é o único fator que influencia o nível de confiança. Uma pequena porcentagem das pessoas com o menor nível de confiança sempre protege essas superfícies de ataque. Por outro lado, algumas das pessoas com o maior nível de confiança nunca protegem essas superfícies. O fato de as pessoas com o menor nível de confiança precisarem protegê-las às vezes indica que esse é um fator relevante, mas certamente não é o único; caso contrário, haveria uma correlação maior entre nunca proteger as superfícies e ter o menor nível de confiança.
Ainda assim, mais da metade daqueles com o maior nível de confiança sempre protege o cliente (60%), a requisição (61%) e a resposta (57%).
Coincidência? Mais uma vez, acho que não.
É claro que não podemos estabelecer uma relação causal entre a implantação e o uso de serviços de segurança de aplicativos e os níveis de confiança, mas podemos ver claramente que há uma correlação entre eles.
Os profissionais de TI mais confiantes em sua capacidade de resistir a ataques à camada de aplicação têm maior probabilidade de implementar serviços de segurança de aplicações e proteger proativamente as três superfícies de ataque do que seus colegas mais pessimistas. Vale a pena considerar isso se você não estiver muito confiante em suas chances de se defender contra o que quer que o amanhã traga.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...