Se você analisasse quanto do tráfego de rede recebido pela sua organização é gerado por bots e outros ataques automatizados, provavelmente ficaria surpreso. Não, deixe-me reformular: quando você analisar, e não se analisar. Isso porque, se você usa a Fastly, basta acionar um botão para ter acesso aos recursos de análise de logs da Shape, líderes do setor. Não há nenhum impacto no tráfego de produção e, portanto, nenhum risco de consequências negativas — apenas a coleta direta de informações.
A análise de logs da Shape, disponibilizada com o simples acionamento de um botão, é um serviço exclusivo atualmente disponível apenas na Fastly e um dos recursos que diferenciam a Shape de outras soluções de segurança e de fornecedores que alegam ter integração com a Fastly. Com esse serviço, qualquer usuário da Fastly (isso mesmo, você nem precisa ser cliente da Shape) pode entender a dimensão do problema sem nenhum esforço significativo.
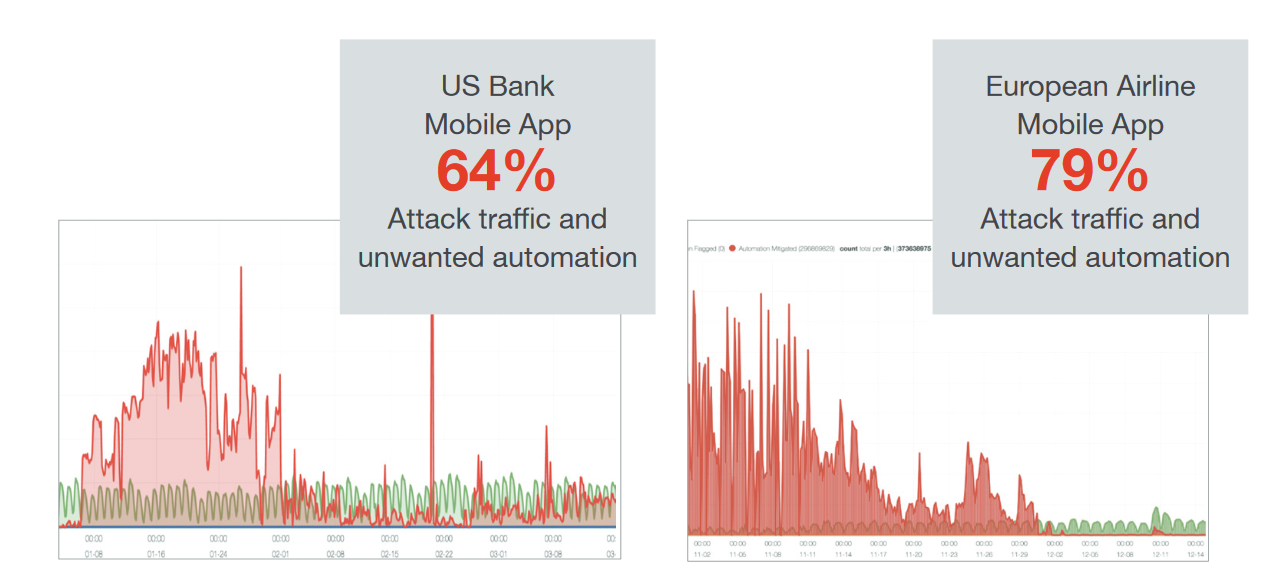
Garanto a você que isso não é algum esquema engenhoso para assustá-lo e levá-lo a comprar serviços caros que, de outra forma, você nem saberia que precisa. Muito pelo contrário. A análise do formato dos seus logs da Fastly pode parecer assustadora por um instante, mas você logo perceberá que identificar o inimigo é o primeiro passo para eliminá-lo. E agora ele está na sua mira. Quem deveria estar com medo são os operadores de bots.
Não é segredo que, ao contrário da análise, a mitigação terá algum impacto no tráfego de produção. A Shape minimiza esse impacto tanto quanto possível, mas a integração de qualquer solução de defesa empresarial a uma CDN exige que o tráfego de produção seja filtrado de forma criteriosa, protegendo as APIs importantes que estão sendo atacadas. Isso exige um trabalho considerável, que envolve várias equipes de engenharia e testes em seu ambiente, além de um esforço altamente coordenado.
Mas, com a análise dos seus logs da Fastly já em mãos, você tem, essencialmente, um mapa ou uma previsão de onde o tráfego malicioso está concentrado. A análise de logs é o primeiro e mais simples passo para entender o que a Shape pode fazer, mas também desempenha um papel fundamental no direcionamento da estratégia geral de mitigação e no fortalecimento das suas defesas.
Além de ser altamente eficaz no bloqueio ou na eliminação de tráfego malicioso, a abordagem da Shape também pode gerar economias significativas. Dependendo da intensidade dos ataques sofridos (não é incomum descobrir que bem mais de 50% do tráfego de entrada é proveniente de vetores de ataque), os usuários da Shape costumam obter um retorno imediato sobre o investimento.
Muitas vezes, a fraude simplesmente cessa quando a Shape elimina a possibilidade de realizar determinado ataque. Em outros casos, a causa raiz de falhas e lentidão persistentes nos sistemas é eliminada. Se você já teve uma equipe trabalhando para rastrear IPs de ataque, criar listas de bloqueio em um WAF e tentar resolver problemas que não podem ser solucionados com ferramentas internas (o famoso cenário de "enxugar gelo"), imagine o impacto no seu orçamento (e na produtividade) quando a Shape elimina completamente a ameaça.
Os benefícios de implementar uma solução da Shape são claros e convincentes: você reduz rapidamente as fraudes e os abusos (o que, por sua vez, evita perdas de receita e danos à reputação); além disso, a eliminação do tráfego desnecessário e das onerosas tentativas de login fraudulentas melhora o desempenho e a disponibilidade das aplicações, acelera o processamento no backend e reduz significativamente os custos de largura de banda.
Não é todo dia que você encontra uma integração simples, praticamente ao toque de um botão, com configuração mínima e sem impacto no tráfego de produção. Vá em frente e aperte esse botão.
Recursos adicionais
- Como configurar a análise de logs do Shape no Fastly — artigo do DevCentral
- Separando fraudadores de usuários legítimos com o Shape Security e a CDN da Fastly — vídeo da aula Lightboard do DevCentral
- Separando fraudadores de usuários legítimos com o Shape Security e a CDN da Fastly — documento de caso de uso
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...