Há pouco mais de nove meses, nós lançamos o F5 NGINX One, um pacote unificado criado para simplificar as complexidades da entrega de aplicações modernas. Ao reunir tecnologias confiáveis como F5 NGINX Plus, F5 NGINX Ingress Controller e um plano de gerenciamento centralizado como o Console do F5 NGINX One, buscamos oferecer às equipes uma solução simplificada para dimensionar sua infraestrutura, operar com controle e criar sistemas seguros e confiáveis.
Desde então, nossas equipes têm trabalhado intensamente para disponibilizar novos recursos e funcionalidades em todos os componentes do NGINX One. Cada melhoria foi desenvolvida para solucionar desafios operacionais reais, desde acelerar o lançamento de produtos no mercado até aumentar a visibilidade de ambientes distribuídos e proteger cargas de trabalho. Essas atualizações refletem nosso compromisso de ajudar as organizações modernas a lidar com as exigências da entrega de aplicações de alto desempenho.
Veja como o NGINX One permitiu que as equipes avançassem mais rapidamente, reduzissem a complexidade operacional e aumentassem a confiança em seus ecossistemas de aplicações.
Acelerando a geração de valor e a flexibilidade
Entregar resultados mais rapidamente envolve tanto velocidade quanto capacitar as equipes para fazer implantações com agilidade, otimizar seus ambientes e se adaptar a mudanças nos requisitos. Confira os principais recursos que introduzimos para permitir que as equipes de plataforma alcancem esses resultados.
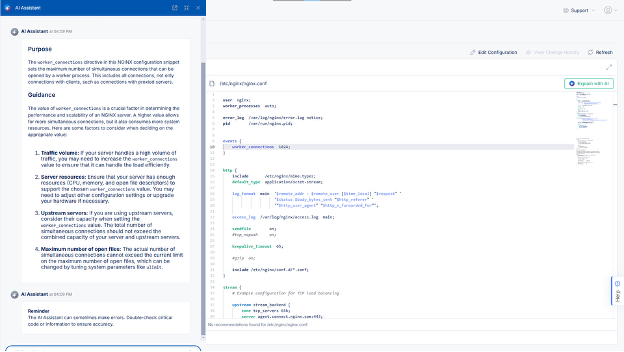
- Fluxos de trabalho mais rápidos com o F5 AI Assistant. O F5 AI Assistant agiliza a resolução de problemas, a execução de tarefas repetitivas e o gerenciamento de configurações, fornecendo insights práticos e recomendações específicas para cada contexto com base na documentação e nas práticas recomendadas do NGINX.
- Aceleração do desempenho de aplicativos com HTTP Early Hints. Introduzido no NGINX Plus R35, o HTTP Early Hints permite o pré-carregamento de recursos antes mesmo que o navegador do usuário os solicite. Ao reduzir o tempo de carregamento dos sites, esse recurso melhora a experiência do usuário em aplicações web de alto desempenho.
- Controle de acesso à API aprimorado. Com a limitação de taxa em níveis no NGINX Ingress Controller 5.0, as organizações podem controlar dinamicamente o acesso à API com base nos níveis de associação dos usuários. Isso garante um desempenho consistente em escala e uma prestação de serviços mais confiável para diferentes grupos de usuários.
- Implantação leve otimizada. O NGINX Instance Manager 2.20 modo de implantação leve elimina a sobrecarga do ClickHouse, otimizando o uso de recursos e priorizando recursos essenciais para implantações mais rápidas.
Juntas, essas inovações fornecem as ferramentas de que as organizações precisam para manter a agilidade e atender a requisitos em constante evolução.
Simplificando o controle e a governança distribuídos
As arquiteturas de aplicações distribuídas apresentam desafios cada vez maiores para as equipes que buscam manter a consistência, a governança e a visibilidade. Com o NGINX One, oferecemos uma maneira unificada de gerenciar a infraestrutura em Kubernetes, máquinas virtuais e ambientes híbridos.
O Console do NGINX One amplia o gerenciamento centralizado de implantações do Kubernetes e de todas as instâncias do NGINX, permitindo que as equipes monitorem com eficiência o desempenho, a integridade do sistema e as vulnerabilidades em diferentes ambientes. O NGINX One também elimina os silos entre equipes distribuídas. Novos recursos, como configurações em etapas e importação/exportação de configurações, simplificam a preparação dos ambientes, facilitam a colaboração entre equipes distribuídas e reduzem os atritos nos fluxos de trabalho de implantação iterativa.
Além disso, o NGINX One também fortalece a governança por meio do controle de acesso baseado em funções (RBAC). Os recursos aprimorados de RBAC permitem que os administradores atribuam permissões granulares, criem funções personalizadas alinhadas às políticas organizacionais e garantam uma melhor segregação de funções para assegurar a conformidade com as estruturas de governança.
Ao lidar com a crescente complexidade dos ambientes de aplicativos modernos, garantimos que as equipes de operações tenham gerenciamento e governança unificados em escala. Isso permite que as empresas dediquem menos tempo à coordenação de ferramentas e mais tempo à geração de valor.
Reforçando a segurança das aplicações
Gerenciar ameaças avançadas, requisitos de conformidade e ciclos rápidos de desenvolvimento exige soluções de segurança inteligentes, automatizadas e simples. Nossas melhorias recentes no NGINX One incorporam a segurança aos fluxos de trabalho sem aumentar a sobrecarga operacional.
Por exemplo, o Console do NGINX One centraliza o gerenciamento de políticas de WAF do F5 NGINX App Protect, ajudando as equipes a simplificar a implantação, minimizar os riscos de configurações incorretas e melhorar a colaboração entre as áreas de segurança e desenvolvimento em ambientes distribuídos.
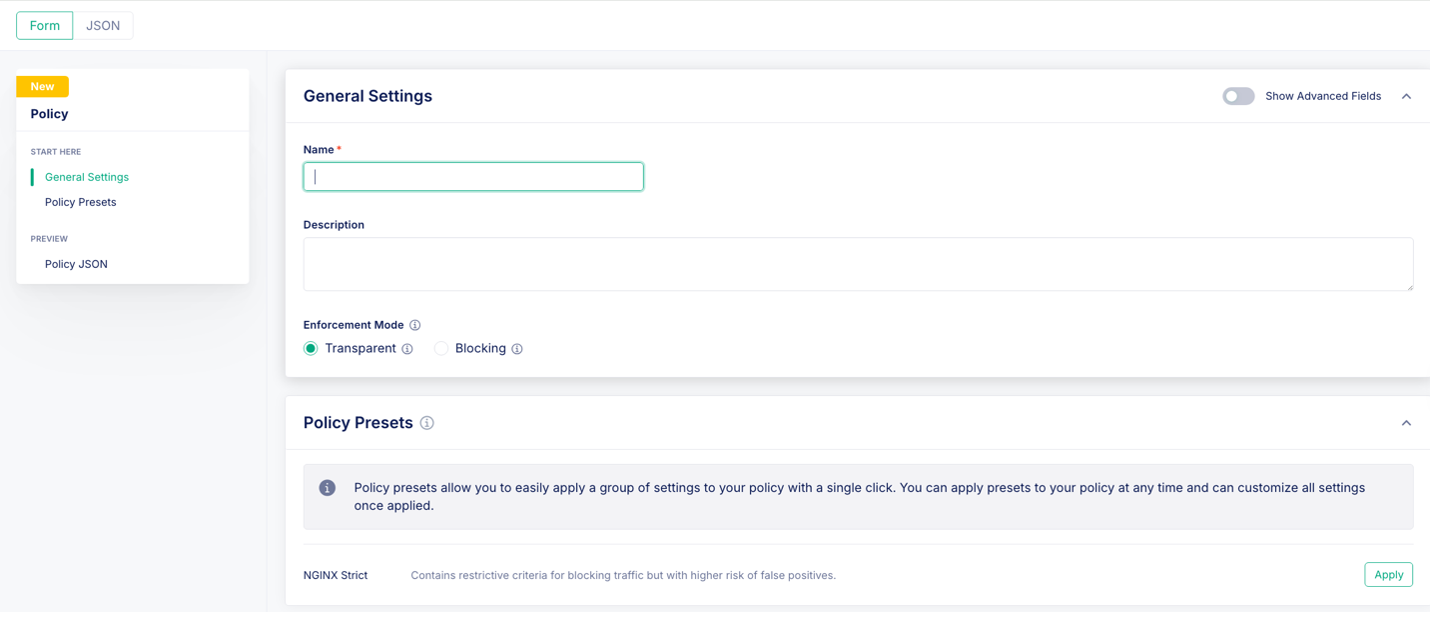
Figura 2: o Console do NGINX One centraliza e simplifica o gerenciamento de políticas do NGINX App Protect WAF.
Também aprimoramos os fluxos de trabalho de autenticação com suporte nativo ao OpenID Connect (OIDC). Esse recurso do NGINX Plus R34 simplifica a autenticação e a autorização seguras com funcionalidades como logout iniciado pela parte confiável, recuperação do perfil do usuário e fluxos de trabalho integrados de federação de identidades, reduzindo o consumo de recursos e a necessidade de scripts personalizados.
A F5 também aprimorou a detecção e a mitigação proativas de ameaças. O console do NGINX One aprimora a detecção de ameaças com monitoramento e alertas de CVEs em tempo real, enquanto a inteligência de IP do NGINX App Protect reforça as defesas ao bloquear tráfego malicioso usando um banco de dados de ameaças atualizado.
Ao incorporar esses novos recursos de segurança diretamente aos fluxos de trabalho de entrega de aplicações, o NGINX One garante proteção sem comprometer a velocidade nem a agilidade.
Olhando para o futuro
Além de uma série de novos lançamentos, o NGINX One faz parte da F5 Application Delivery and Security Platform. Cada componente dessa plataforma desempenha um papel fundamental para permitir que as organizações acelerem, controlem e protejam aplicações modernas, APIs e cargas de trabalho de IA. Desenvolvida como uma solução unificada, a plataforma garante desempenho confiável, segurança robusta e escalabilidade contínua para aplicações implantadas em ambientes de nuvem, híbridos e de borda.
Como você pode ver, os últimos nove meses foram marcados por uma intensa atividade.
E, olhando para o futuro, a F5 mantém o compromisso de desenvolver ainda mais essa base sólida. Seja introduzindo novos recursos voltados para desenvolvedores, ampliando os recursos de gerenciamento centralizado ou encontrando maneiras inovadoras de reforçar a segurança das aplicações, o NGINX One está pronto para apoiar as equipes de plataforma enquanto elas enfrentam os desafios das aplicações modernas baseadas em IA.
Com tantas atualizações de recursos para destacar, recomendamos que você consulte nossas notas de versão para conferir todos os detalhes.
E, se ainda não o fez, confira nosso mais novo eBook sobre gerenciamento e otimização de aplicações modernas. Ou entre em contato conosco para descobrir como o NGINX One pode executar cargas de trabalho essenciais, simplificar as operações e proteger seus ambientes.
Sobre os autores
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...