
O lançamento da versão 4.0 do SSL Orchestrator da F5 Networks resolve um dos problemas de segurança mais difíceis dos últimos cinco anos: a visibilidade do tráfego criptografado dos usuários. Os orçamentos de segurança investiram bilhões em controles de segurança sofisticados, excelentes em sandboxing, inspeção profunda de pacotes e inteligência artificial, mas que ficam às cegas quando se trata de criptografia. A situação é crítica, pois a porcentagem de tráfego criptografado dos usuários mais que dobrou desde 2014, ultrapassando 80%, de acordo com o relatório de telemetria de TLS de 2017 da F5 Labs. Portanto, é claro que agora existem soluções de visibilidade SSL que oferecem serviços de descriptografia, permitindo que esses controles de segurança vejam o que estão fazendo.
Mas a visibilidade, por si só, não é suficiente. As equipes de segurança e de operações de rede descobriram que configurar zonas de descriptografia não é fácil. Nada fácil. Muitas vezes, as equipes de segurança precisam recorrer ao encadeamento manual ou a configurações trabalhosas para gerenciar a descriptografia/criptografia em toda a infraestrutura de segurança. E então descobrem que há inúmeras exceções. Basicamente, isso tem sido uma tremenda dor de... *consulta as anotações* pescoço.
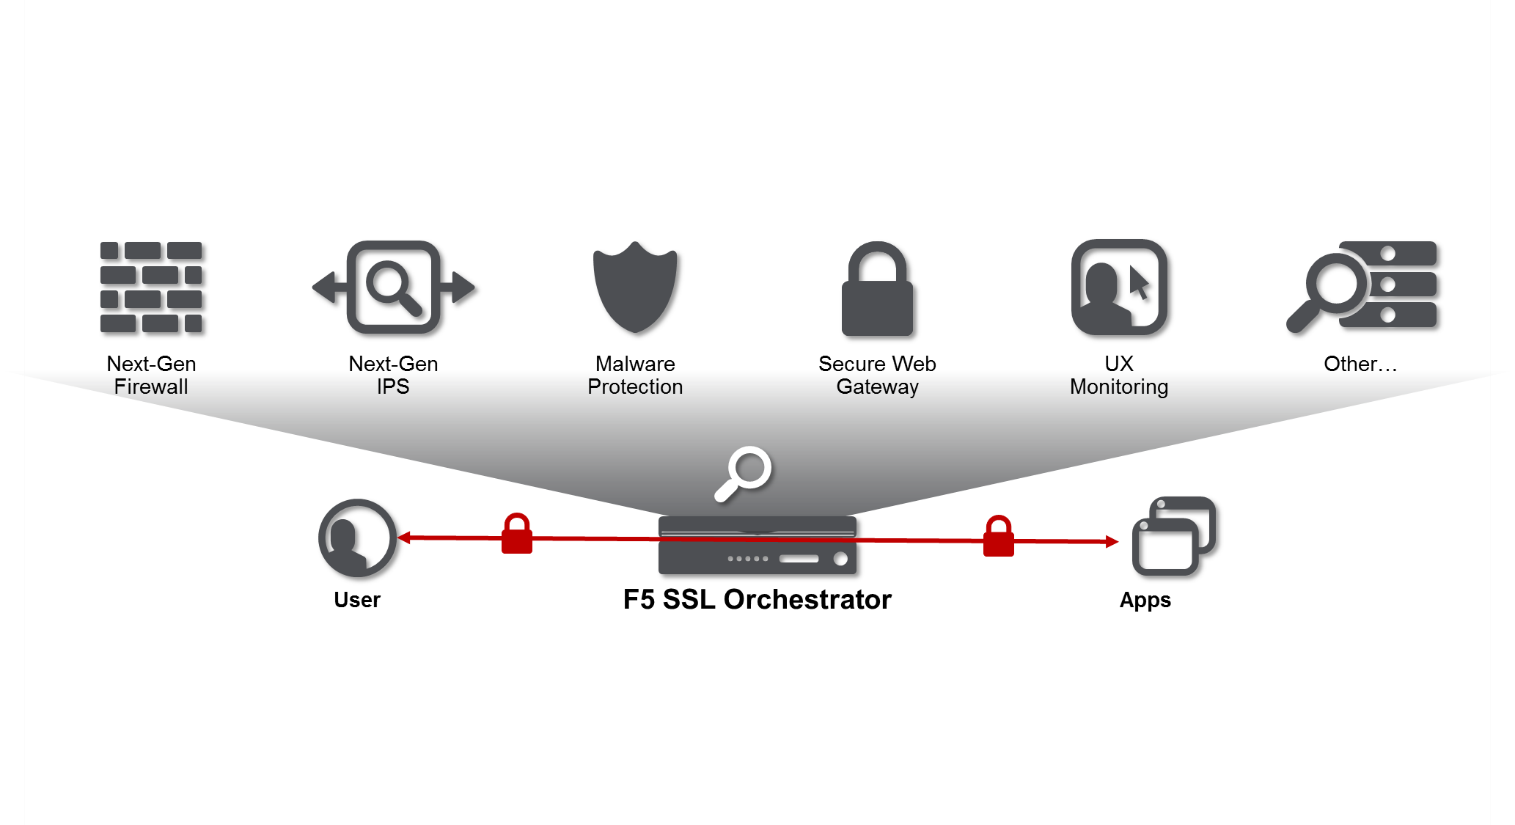
É aí que entra a versão 4.0 do SSL Orchestrator da F5, que, como esperado, oferece visibilidade, mas se diferencia das demais soluções pela orquestração. A orquestração fornece direcionamento de tráfego baseado em políticas para uma cadeia de serviços com base no risco e nas condições dinâmicas da rede.
Por ser um proxy completo tanto para SSL/TLS quanto paraHTTP, o SSL Orchestrator pode tomar decisões inteligentes para direcionar o tráfego de entrada e saída a cadeias de serviços dentro da pilha de segurança. Nenhuma outra solução é capaz de fazer isso.
A principal conclusão, caso você não continue lendo, é que, por mais complexos que sejam seus requisitos de criptografia de entrada e saída, o SSL Orchestrator pode devolver a visibilidade aos seus equipamentos de inspeção que valem milhões de dólares.
Encadeamento de serviços mais dinâmico
A F5 introduziu o conceito de encadeamento de serviços de segurança nas versões anteriores do SSL Orchestrator. Diferentes tipos de tráfego de rede devem receber diferentes tipos de inspeção, certo? Por exemplo, o tráfego de saída das estações de trabalho dos administradores deve passar pelo mais alto nível de análise e por todos os controles de segurança existentes sem criptografia. Já as sessões de VDI dos prestadores de serviços das unidades de negócios podem ignorar o sandbox e o IPS na saída.
A versão 4.0 aprimora significativamente seus métodos de encadeamento da inserção de controles de segurança, balanceamento de carga e monitoramento, como nos exemplos descritos abaixo.
A visibilidade fica (ainda mais) visual!
Se você está achando que isso parece complicado ou confuso, continue conosco apesar da ansiedade no meio da frase, pois o SSL Orchestrator facilita o encadeamento de serviços! Na verdade, o Visual Policy Editor (VPE) do Orchestrator permite que você arraste e solte cadeias em sua arquitetura para que você possa realmente ver como a visibilidade do tráfego é habilitada.
Visibilidade: não apenas para HTTPS
É claro que a maior parte do seu tráfego é HTTPS, mas, se você trabalha em uma organização de grande porte e há todo tipo de protocolo passando pela sua infraestrutura, talvez também esteja lidando com FTP(S), IMAP, POP3 e ICAP. E, devido ao recente foco em criptografia oportunista, muitos aplicativos estão usando STARTTLS para esses serviços. Você provavelmente está pensando: “Isso é avançado DEMAIS para a F5.” Bem, você está enganado, Kenny, porque o SSL Orchestrator consegue agora detectar e descriptografar corretamente a criptografia oportunista, como STARTTLS, em FTP, IMAP, POP3 e ICAP.
Otimizando o ICAP
A maioria dos serviços ICAP com os quais nos integramos é de antivírus (AV). O AV pode adicionar uma latência significativa (obviamente), por isso o SSL Orchestrator recebeu alguns ajustes. Agora você pode criar políticas que enviam apenas determinados tipos de solicitações/respostas pelo ICAP. Um exemplo comum é verificar apenas solicitações POST e ignorar o restante das cargas úteis. Não estamos dizendo que essa é a maneira recomendada de fazer isso, mas é o que as pessoas querem, então disponibilizamos essa opção.
Tudo isso e mais um pouco
Se você quiser saber mais sobre as novidades irresistíveis da versão 4.0 do SSL Orchestrator, confira alguns tópicos (e links para mais informações logo abaixo).
Novidades da versão 4.0
- Utilitário de configuração atualizado com recursos de provisionamento de recursos
- Inspeção de todo o tráfego em busca de malware e exfiltração de dados
- Modos flexíveis de implantação para integração em toda a sua infraestrutura de segurança
- Configurações e categorias de análise e registro avançado
- Configurações de aplicações L7 para tráfego específico (IMAP, SMTPS, POP3, FTP, HTTP)
- Alta disponibilidade com recursos de balanceamento de carga de primeira linha, monitoramento de integridade e descarregamento de SSL
E, por fim, lembre-se disto: você precisa verificar o tráfego de entrada e saída em busca das ameaças de amanhã, e o SSL Orchestrator é a ferramenta que permite que seus controles de segurança mantenham o nome da sua organização longe das manchetes (figurativamente falando) e daquelas incômodas multas do GDPR.
Recursos adicionais
- Página do produto SSL Orchestrator
- Visão geral da solução SSL Orchestrator
- Blog voltado a parceiros sobre o SSL Orchestrator
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...