Enquanto a F5 prepara uma nova versão do nosso robusto SSL Orchestrator (SSLO), é novamente o momento de destacar o importante papel que as parcerias desempenham na segurança dos clientes. Na F5, firmamos parcerias com muitas das principais empresas de segurança do mundo para criar um ecossistema que fortalece a segurança, aumenta a escalabilidade e a disponibilidade e reduz os custos operacionais. O objetivo final dessas estreitas colaborações é promover a integração e a interoperabilidade em benefício de vocês, nossos clientes em comum; e o SSLO é um exemplo perfeito dessa interoperabilidade em ação.
Antes de abordar a integração do F5 SSL Orchestrator com as soluções de nossos parceiros, vamos primeiro relembrar rapidamente o que esse produto faz.
Não deixe que o SSL/TLS impeça você de enxergar as ameaças
Quando falamos de SSL, estamos falando basicamente de criptografia. E o problema da criptografia é que são necessários muitos recursos para realizar toda a descriptografia e a recriptografia exigidas para inspecionar o tráfego em busca de ameaças. Nesse caso, “ameaças” é o termo altamente técnico para coisas como ataques DDoS, explorações de vulnerabilidades web [de dia zero], droppers [binários] e callbacks multiprotocolo, entre outras.
O F5 SSL Orchestrator é a nossa resposta para eliminar os pontos cegos criados pela criptografia. Essa solução de software versátil, disponível em diversas plataformas F5, foi desenvolvida especificamente para otimizar sua infraestrutura SSL, proporcionando aos dispositivos de segurança uma visibilidade altamente eficiente do tráfego criptografado por SSL/TLS. Também oferecemos suporte ao gerenciamento baseado em políticas e ao direcionamento do tráfego para dispositivos de segurança existentes, o que facilita sua integração às arquiteturas atuais — e às soluções de outros fornecedores —, permitindo que você aplique facilmente os controles de segurança corporativos a todo o seu tráfego criptografado.
Encadeamento dinâmico de serviços — Descriptografe uma vez, inspecione várias vezes e recriptografe uma vez
Para solucionar desafios específicos de segurança, os administradores de TI normalmente encadeiam vários produtos pontuais para criar uma pilha de segurança abrangente. Uma pilha pode incluir, por exemplo, scanners de prevenção contra perda de dados (DLP), firewalls de aplicações Web (WAF), proxy Web, sistemas de prevenção contra intrusões (IPS), ferramentas de análise de malware, entre outros. O SSL Orchestrator facilita a criação e a manutenção dessas cadeias ao determinar se o tráfego deve ignorá-las ou ser descriptografado e enviado a um serviço ou outro. O uso de políticas para automatizar o direcionamento do tráfego dessa forma reduz os custos administrativos e permite obter mais valor dos investimentos já realizados em serviços de segurança.
Nossa parceria com a FireEye® é um exemplo de como o encadeamento de serviços do SSLO agrega valor. Tradicionalmente, um sistema de prevenção contra intrusões (IPS), como o FireEye Network Security, seria implantado em linha, e todo o tráfego passaria por ele — o que significa que ele também precisaria ser dimensionado para processar tráfego criptografado, embora esse tráfego não pudesse de fato ser inspecionado (justamente por estar criptografado). A solução moderna é muito mais eficiente. Com o SSL Orchestrator, podemos enviar ao IPS apenas o tráfego que precisa ser inspecionado.
“A integração da FireEye com o SSL Orchestrator da F5 permite que a solução FireEye Network Security amplie seus recursos para incluir outras formas de dados e oferecer casos de uso adicionais”, afirma Rich Stegina, vice-presidente de Parceiros Estratégicos de Tecnologia da FireEye. “O desempenho das soluções de segurança da FireEye melhora quando elas ficam livres da sobrecarga de descriptografar e criptografar conteúdo. Nessas circunstâncias, nossos clientes podem obter maior visibilidade de possíveis ameaças à segurança.”
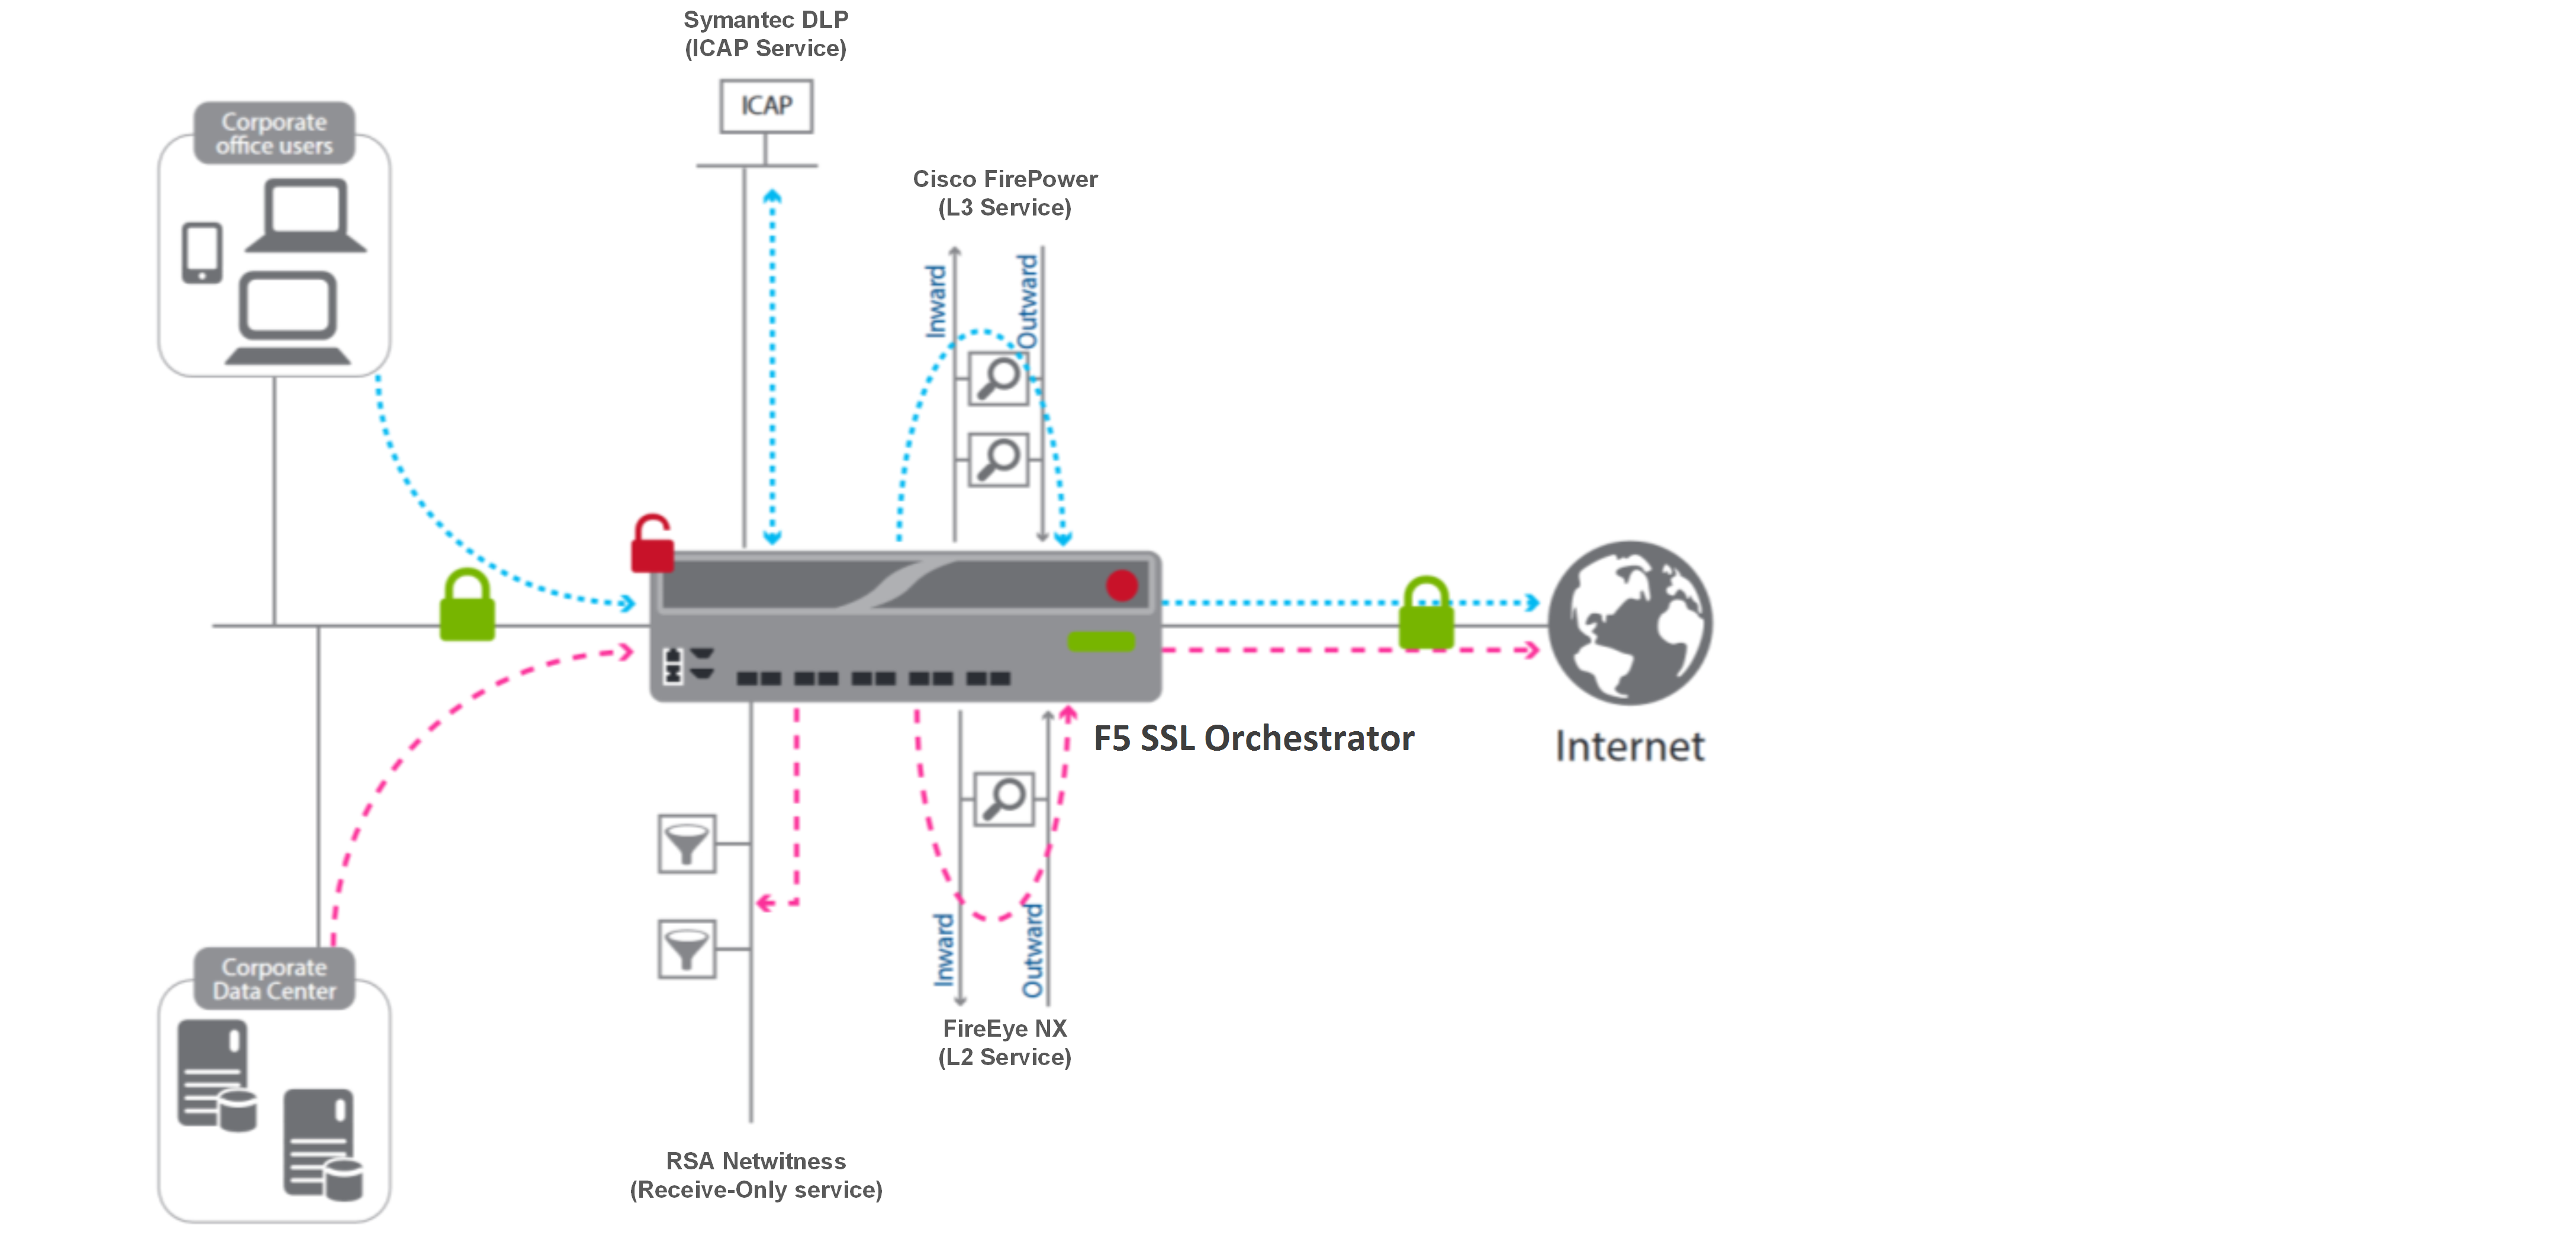
Os firewalls de próxima geração são outro excelente exemplo de dispositivo de rede que se beneficia do SSL Orchestrator. O líder de mercado Cisco Firepower NGFW, por exemplo, é um firewall de próxima geração e um sistema de prevenção contra intrusões de próxima geração totalmente integrados, com foco em ameaças e gerenciamento unificado. Ele oferece proteção avançada exclusiva contra ameaças antes, durante e depois dos ataques.
E, como antes, quando o Cisco Firepower NGFW faz parte da sua cadeia de serviços do SSLO, a F5 centraliza a descriptografia/recriptografia SSL com aceleração de hardware SSL líder do setor, eliminando assim essa carga de processamento de cada etapa de inspeção de segurança da pilha. Sem a necessidade de realizar a descriptografia/recriptografia, o Cisco Firepower NGFW pode se concentrar no que faz de melhor.
“O Cisco Firepower NGFW executa uma variedade impressionante de tarefas em um volume incrível de tráfego”, afirma Douglas Hurd, gerente de alianças técnicas da Cisco. “Embora os clientes possam usar a descriptografia SSL integrada para obter visibilidade, muitos optam por transferir esse trabalho computacionalmente intensivo para o F5 SSL Orchestrator, o que nos permite direcionar mais da nossa capacidade de processamento para o que realmente importa: proteger nossos clientes.”
Muitos outros parceiros se beneficiam ao ter o SSL Orchestrator antes de seu produto ou solução. Symantec DLP As ferramentas são outro bom exemplo, assim como RSA NetWitness Suite e o firewall de próxima geração da Palo Alto Networks. Na verdade, qualquer serviço que inspecione o tráfego se beneficiará da capacidade do SSL Orchestrator de encaminhar apenas dados relevantes e úteis. E os benefícios são claros:
- Um melhor gerenciamento do tráfego garante que sua infraestrutura de segurança e, consequentemente, seus aplicativos funcionem sem problemas.
- O encadeamento de serviços oferece a vantagem de descriptografar o tráfego apenas uma vez, permitindo vários pontos de inspeção, e depois criptografá-lo novamente uma única vez.
- Orquestração inteligente do tráfego descriptografado na pilha de segurança, rompendo com o paradigma de encadeamento em série e permitindo que os dispositivos sejam endereçados, tenham a carga balanceada e sejam monitorados de forma independente, além de possibilitar o desvio em caso de falha e, por fim, a escalabilidade independentemente de outros dispositivos de segurança.
- Recursos avançados de descriptografia garantem que as ameaças não se ocultem no tráfego criptografado.
Mais novidades estão por vir
Fique atento aos novos e empolgantes recursos do SSL Orchestrator que serão lançados ainda este ano. O SSLO oferece funcionalidades essenciais para uma ampla variedade de dispositivos e soluções, tornando-se rapidamente um dos nossos principais produtos. Estamos trabalhando intensamente para garantir que ele continue agregando valor tanto para nossos parceiros quanto para nossos clientes.
Saiba mais
- Desvende os segredos do seu SSL — comece a usar o SSL Orchestrator (DevCentral)
- SSL/TLS: visibilidade não é suficiente, você precisa de orquestração (Blog)
- Novos produtos de segurança e pesquisas sobre ameaças da F5 aprimoram a proteção de aplicações (Comunicado à imprensa)
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...