De modo geral, o uso do termo “ataque” passou a significar uma tentativa de negar serviço a uma organização. Isso provavelmente se deve ao fato de que a frequência e o volume dos ataques DDoS tiveram consequências graves para organizações de grande visibilidade. A consequente onda de cobertura consolidou, na mente da maioria das pessoas, o termo “ataque” como sinônimo de apenas um tipo de ataque: uma tentativa de DDoS contra uma organização.
Mas há outros ataques que antecedem um DDoS, e é neles que precisamos nos concentrar se quisermos começar a enfrentar a ameaça crescente representada pela legião de “thingbots”, que aumenta à medida que esses ataques são ignorados.
Todas as previsões feitas hoje, tanto por analistas quanto por especialistas, apontam para um crescimento rápido, quase exponencial, do número de coisas conectadas às nossas redes. A repercussão sensacionalista de invasores explorando um dispositivo de uso doméstico pode dar a impressão de que esses ataques são mais frequentes, mas a realidade é que as organizações estão adotando dispositivos de IoT em grandes quantidades. E os ataques a esses dispositivos estão acompanhando esse ritmo. Se você pensar nos exemplos mais visíveis disso – placas de trânsito – e na frequência com que elas são “hackeadas”, perceberá rapidamente como as “coisas” realmente estão disseminadas.
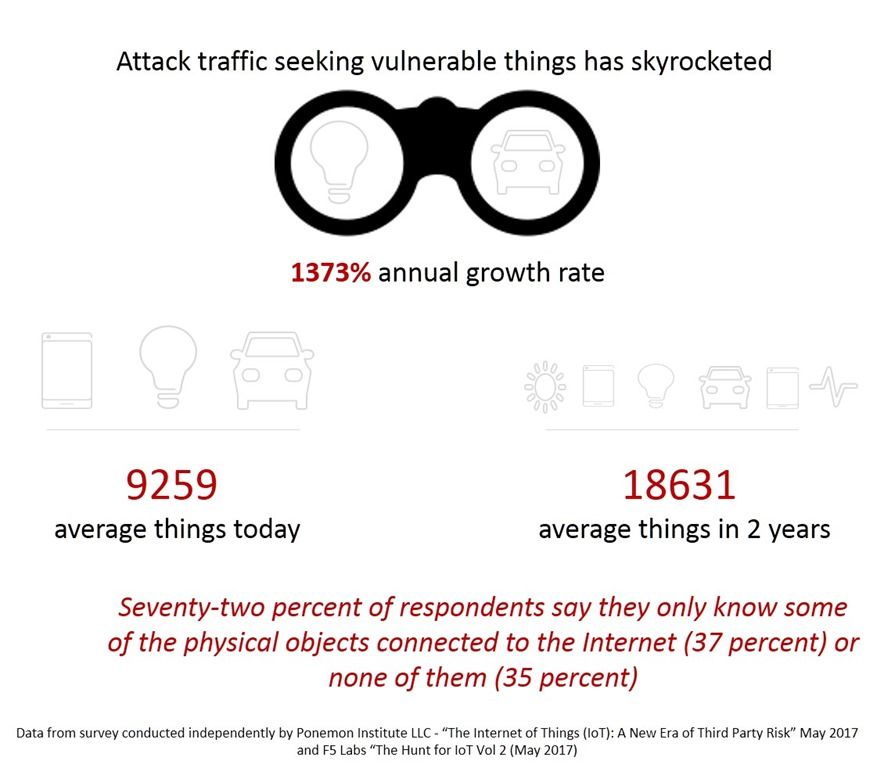
Considere uma pesquisa recente que aponta que o número médio de dispositivos em uma organização — não em uma residência — dobrará nos próximos dois anos. A mesma pesquisa também observa que apenas 28% dos entrevistados sabem onde estão todos esses dispositivos. Isso mesmo: a maioria das pessoas conhece apenas uma parte dos dispositivos e objetos que se conectam à Internet em sua organização. Uma pesquisa do SANS Institute de 2016 voltada para o setor financeiro chegou a conclusões muito semelhantes: menos de 40% afirmaram ter visibilidade total dos dispositivos — incluindo os de IoT — e cerca de metade afirmou ter pelo menos visibilidade parcial.
Com uma pesquisa da F5 Labs mostrando uma impressionante taxa de crescimento anual de 1.373% nos ataques que buscam esses dispositivos, é preciso considerar como estamos abordando atualmente a segurança de uma legião tão vasta de potenciais thingbots. Porque, como você deve se lembrar, uma pesquisa da Arxan/IBM observou: “impressionantes 44% admitiram que não estão fazendo nada para evitar um ataque. Sim, eles estão preocupados com a possibilidade de uma violação ocorrer por meio desses aplicativos — 58% apontaram os aplicativos de IoT e 53%, os aplicativos móveis —, mas não estão fazendo nada a respeito.”
Agora, podem me chamar de louco, mas impedir que o ataque inicial de “recrutamento” seja bem-sucedido parece um bom ponto de partida. De modo geral, isso significa reforçar a segurança do plano de gerenciamento, restringindo o acesso via SSH e Telnet e, em seguida, protegendo todas as interfaces web existentes.
Isso ocorre porque os principais métodos usados para comprometer esses dispositivos continuam sendo o uso de senhas padrão para acessar suas linhas de comando ou a exploração de interfaces web vulneráveis. Afinal, esse é o motivo do aumento das varreduras via telnet. Invasores e dispositivos comprometidos procuram outros dispositivos, tentam acessá-los usando credenciais padrão conhecidas e, em seguida, recrutam o dispositivo infectando o próprio dispositivo também.
Prestar atenção ao tráfego de saída é importante, pois isso pode revelar dispositivos comprometidos à medida que eles se juntam às legiões de thingbots existentes e tentam explorar outros dispositivos fora (ou dentro) da sua rede. Monitorar dispositivos “novos” que apresentem comportamentos incomuns — como tráfego excessivo ou tentativas de conexão — pode ajudar a identificar agentes mal-intencionados que já estejam na sua rede e precisem ser neutralizados.
De acordo com uma pesquisa recente, 94% confiam em um firewall de rede tradicional para lidar com ameaças à IoT. No entanto, muitas dessas ameaças podem estar se originando dentro da sua própria rede a partir de dispositivos já comprometidos ou por meio de interfaces web que não são totalmente protegidas apenas por um firewall de rede. E, considerando a porcentagem de pessoas que nem sequer sabem onde esses dispositivos estão, é improvável que o firewall esteja bloqueando o acesso com base no IP de destino. Além disso, sabemos que o bloqueio por IP de origem não é uma tática muito eficaz, dada a facilidade com que os invasores alteram e distribuem os ataques.
Portanto, aproveite um WAF para proteger tanto as interfaces de gerenciamento quanto os aplicativos voltados ao usuário, bloqueando tentativas de explorar vulnerabilidades comuns da Web em interfaces que também podem oferecer aos invasores um caminho fácil para comprometer os dispositivos. Seja por meio de uma vulnerabilidade que permita a instalação de malware ou simplesmente possibilite o acesso à linha de comando, os ataques via Web contra a interface de gerenciamento podem ser o caminho mais rápido para recrutar dispositivos para o crescente exército de thingbots.
Além disso, é improvável que isso detecte as tentativas de recrutamento que possam explorar protocolos de IoT como MQTT ou CoAP, nos quais pode ser necessária a inspeção da carga útil. Embora a maioria dos ataques atuais explore protocolos tradicionalmente usados para o gerenciamento de dispositivos (como telnet e SSH), a ameaça de ataques diretos a dispositivos via MQTT já é reconhecida. Prova disso é que a OWASP já iniciou um projeto para ajudar a proteger a IoT, de forma semelhante à sua atuação na promoção da segurança na web. Considere usar um gateway de IoT para proteger os dispositivos contra a exploração de protocolos nativos que possa levar ao comprometimento.
Em resumo, considere as seguintes medidas para proteger seus dispositivos de IoT:
- Altere as senhas padrão (prevenção)
- Restrinja o acesso via Telnet/SSH (prevenção)
- Proteja as interfaces web (use um WAF) (prevenção)
- Invista em um gateway de IoT (prevenção)
- Monitore tráfego incomum na rede interna (detecção)
- Monitore novos iniciadores de tráfego de saída (detecção)
Neste momento, os ataques a dispositivos de IoT parecem inevitáveis. A enorme quantidade desses dispositivos já conectados a redes (e acessíveis pela Internet) é simplesmente tentadora demais para que os invasores a ignorem, dada a conhecida falta de atenção à segurança. É importante impedir que os dispositivos da sua rede se tornem parte do problema, e isso significa detectar e prevenir os ataques que antecedem O ATAQUE.
Porque vai ser bastante constrangedor se, algum dia, seus próprios dispositivos lançarem um ataque DDoS contra você.
A SANS também tem um excelente recurso sobre como detectar ataques contra a IoT que vale muito a pena ler.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...