Publicamos vários artigos em nosso blog sobre a divisão entre entrega (desenvolvimento de aplicativos) e implantação (produção) motivados por nossa recente aquisição da NGINX. Um deles abordou brevemente um conceito que vamos explorar hoje: simplicidade operacional.
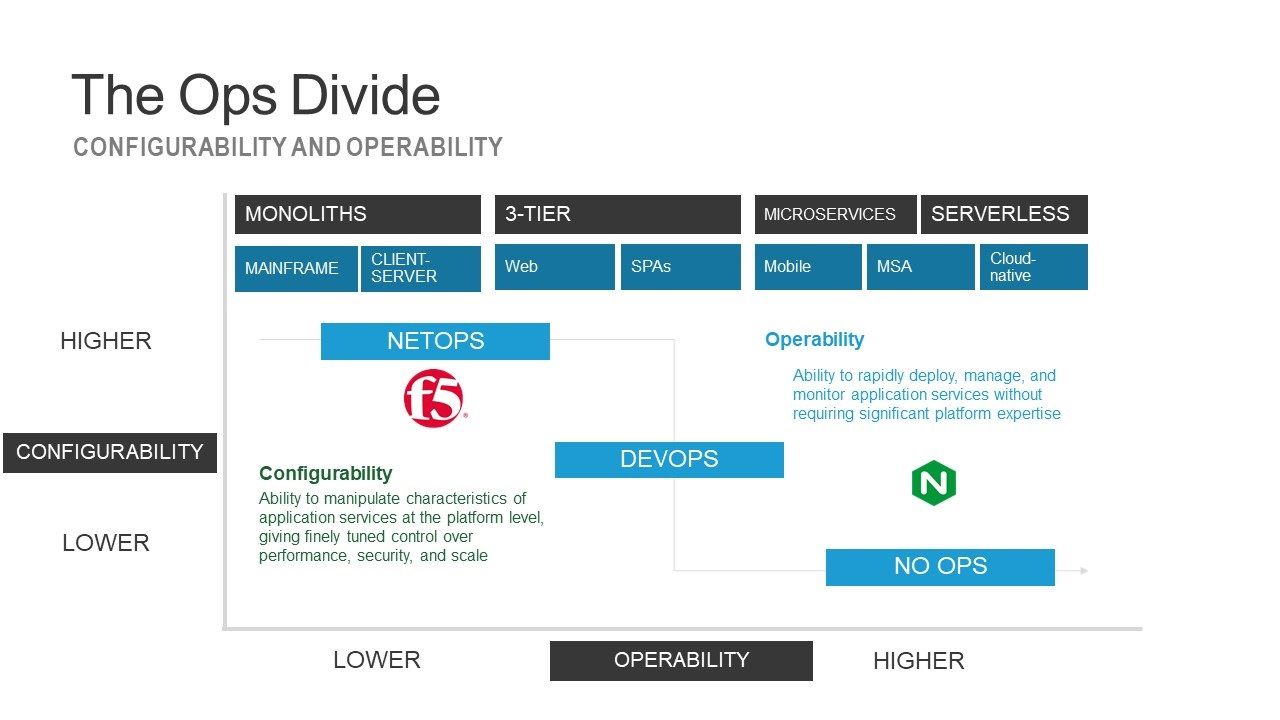
Por trás da expressão "simplicidade operacional", existe uma divisão entre configurabilidade e operabilidade. As duas contrastam fortemente entre si. De um lado, está a configurabilidade. Trata-se da capacidade de manipular as características dos serviços de aplicações nas camadas de rede, plataforma e serviços de aplicações. É ela que permite ativar e desativar o algoritmo de Nagle e ajustar configurações que afetam o desempenho e a eficiência dos protocolos.
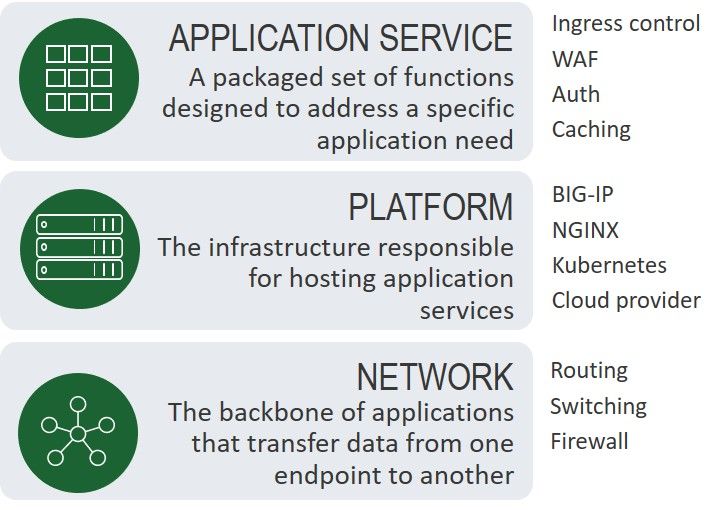
Por outro lado, temos a operabilidade. Trata-se da capacidade de implantar, gerenciar e monitorar rapidamente os serviços de aplicações. Para garantir a operabilidade, espera-se apenas que se conheça o serviço de aplicação. Não é necessário que os operadores sejam especialistas nas camadas de plataforma ou de rede. Para isso, as opções e os controles disponíveis na camada de serviço de aplicação podem ser limitados. O principal objetivo é facilitar a implantação e a operação do serviço de aplicação.
Uma delas introduz complexidade. A outra a reduz. Uma exige conhecimento profundo e abrangente de toda a pilha. A outra não. Cada uma desempenha um papel na entrega segura de aplicações.
Divisão de Responsabilidades
O motivo pelo qual essa divisão é importante é que a nuvem e os contêineres estão pressionando a infraestrutura de serviços de aplicações a adotar um modelo mais simples. Diversos serviços de aplicações estão sendo incorporados aos contêineres. Balanceamento de carga, controle de entrada, monitoramento, gateways de API e segurança de APIs são considerados componentes necessários para uma estratégia de conteinerização bem-sucedida. Em essência, a transformação das arquiteturas está dividindo os próprios serviços de aplicações. Alguns são mais adequados para implantação no caminho de dados, enquanto outros se encaixam melhor como parte da arquitetura da aplicação.
Isso significa que, cada vez mais, são as equipes de operações — especificamente de DevOps — que consomem serviços de aplicações tanto no ambiente local quanto na nuvem pública. Isso causa um impacto profundo nesses serviços, pois as expectativas de DevOps priorizam a operabilidade em vez da configurabilidade. As equipes de DevOps não estão particularmente interessadas em ajustar pilhas TCP; elas buscam implantações rápidas e frequentes e a manutenção da disponibilidade das aplicações.
Isso se deve, em grande parte, ao foco no tempo para geração de valor, que exige maior agilidade na entrega e na implantação. Ninguém tem tempo para ficar às voltas com a infraestrutura; há aplicações que precisam ser lançadas no mercado.
Mas isso não significa que a capacidade de configuração não seja importante. Ela é, especialmente quando se trata de segurança e desempenho. Uma pilha padronizada de rede e plataforma não é otimizada para nenhuma finalidade específica. Ela não consegue se ajustar para otimizar a experiência em dispositivos móveis ao mesmo tempo que otimiza a experiência em computadores. Ela não é otimizada para a sua rede, seja na nuvem ou no ambiente local.
E, quer gostemos de admitir ou não, o desempenho é uma medida composta. Se a sua rede estiver lenta, seu aplicativo ficará ainda mais lento. A necessidade de otimização nas camadas de rede e de plataforma é um componente essencial para garantir não apenas a disponibilidade, mas também o desempenho. Isso torna a capacidade de configuração um recurso que precisa estar disponível para quem sabe aproveitá-lo.
Não é uma escolha binária
A capacidade de configuração continua sendo tão importante quanto a operabilidade. Na verdade, não se trata de uma escolha binária, pois o consumo de serviços de aplicações não é binário. Atualmente, tanto as equipes de NetOps quanto as de DevOps consomem serviços de aplicações; a diferença está nas expectativas de cada uma em relação à implantação e ao gerenciamento desses serviços. NetOps precisa de capacidade de configuração. DevOps exige operabilidade.
A empresa precisa de ambos, pois a agilidade para chegar ao mercado não ajudará se o seu aplicativo também não for rápido e confiável.
Essa divisão existe porque a tecnologia está em um estado de transição entre um mundo em que a capacidade de configuração era a regra e um estado futuro em que se espera facilidade de operação. Hoje, é preciso encontrar uma forma de superar essa divisão, com serviços de aplicações que atendam às expectativas operacionais de seus operadores. É por isso que a combinação da F5 com o NGINX é tão empolgante hoje.
Mas vejo um futuro em que será possível ter configurabilidade e operabilidade ao mesmo tempo. É por isso que a combinação da F5 com a NGINX é tão promissora para o futuro. E, se você tiver interesse específico em saber como a F5 e a NGINX oferecerão um gerenciamento moderno de APIs, inscreva-se no próximo webinar.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...