Lá em 1983, quando eu ainda estava aprendendo a usar PEEK e POKE para acessar o hardware do meu Apple ][e, um grupo de pessoas com ideias semelhantes dos setores de computação e telecomunicações se reuniu para criar uma especificação detalhada, à qual deram o nome de Interconexão de Sistemas Abertos (OSI). O que começou como um esforço para definir interfaces concretas acabou se transformando em um modelo de referência comum que, por sua vez, poderia ser usado por outras organizações — como a IETF — para desenvolver interfaces. Essas interfaces poderiam — e de fato vieram a — se tornar padrões: IP, TCP, HTTP etc…
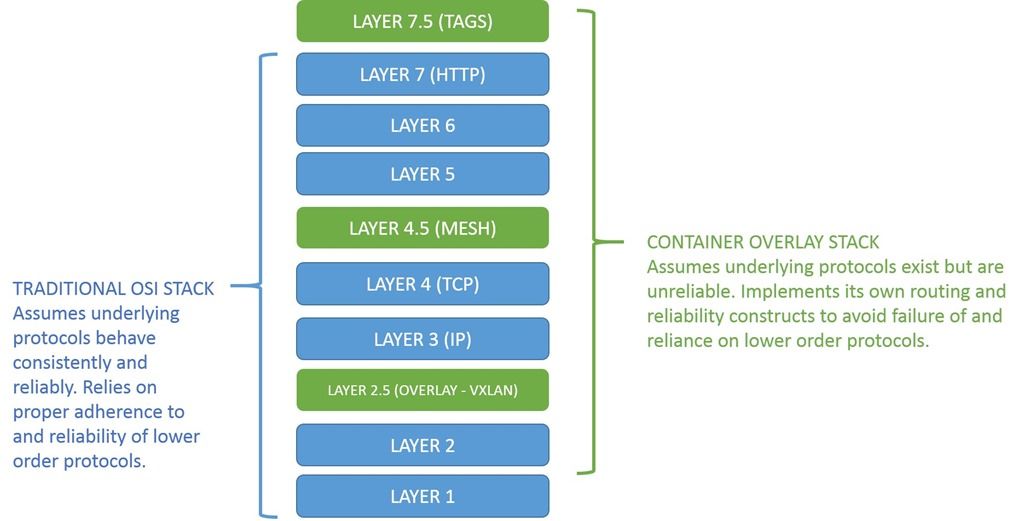
Esse modelo de referência foi ensinado à maioria de nós que encarou com dificuldade as aulas de ciência da computação na faculdade. Aprendemos sobre as “sete camadas do modelo OSI”, apenas para descobrir, no mundo real, que as implementações raramente correspondem de forma clara ao modelo de rede OSI.
Ainda assim, ele corresponde bem o suficiente para que continuemos a usá-lo como o modelo de referência que deveria ser. A maioria de nós entende que a Camada 4 se refere ao TCP, a Camada 7 ao HTTP e as Camadas 2/3 ao IP e à Ethernet. Esses termos são praticamente intercambiáveis.
Há alguns anos, chegamos até a debater onde, exatamente, se encaixavam os protocolos de sobreposição associados a SDN e às redes virtuais. Eles não pertenciam propriamente à camada 2, mas também não eram exatamente da camada 3. Ficavam em algum ponto intermediário.
Na maior parte do tempo, conseguimos ignorar essa questão, fazendo apenas uma referência vaga às duas camadas e chamando isso simplesmente de “rede de sobreposição”. Todos entendiam o que queríamos dizer, e tínhamos outras coisas sobre as quais discutir — como a definição de nuvem e se o DevOps era ou não adequado para o ambiente corporativo.
Entram em cena os contêineres — ou, mais precisamente, as redes de contêineres. O mundo altamente volátil e automatizado dos Ambientes de Orquestração de Contêineres (COE) criou a necessidade de ainda mais camadas na pilha de rede.
Assim como ocorre com as redes de sobreposição, não estamos propensos a criar novas camadas no modelo OSI porque, bem, a esta altura ele já é uma referência padrão, e alterar padrões pode levar muito tempo. Muito. Mas muito. Tempo. No entanto, assim como nas redes de sobreposição, essas camadas ainda existem como interfaces essenciais na pilha de rede. E, também como nas redes de sobreposição, estou propenso a atribuir a elas “meias” camadas, pois são extremamente importantes para o futuro das redes em ambientes de orquestração de contêineres (COE).
CAMADA 4.5: MALHA DE SERVIÇOS
O primeiro “meio passo” fica entre as camadas 4 e 5. É aqui que entram em cena a execução e a automação da malha de serviços. Em resumo, uma malha de serviços é formada por proxies implantados como sidecars, que interceptam todas as solicitações. Isso permite que eles executem o roteamento específico do domínio para os serviços em todo o ambiente de contêineres. Ela pressupõe a existência de protocolos de camadas inferiores e, na prática, os amplia. Isso é necessário porque todas as camadas de rede abaixo dela pressupõem que a conectividade e o roteamento se baseiam exclusivamente no endereço IP. E, embora seja, em última análise, assim que os pacotes são movimentados em um ambiente de contêineres, a decisão sobre qual endereço IP e porta devem receber uma determinada solicitação não se baseia nessas informações. Ela se baseia em diversas variáveis relacionadas ao status e à localização do serviço e da aplicação. Essencialmente, analisamos os metadados de uma solicitação e os usamos para determinar como roteá-la. Esses metadados são essenciais para estabelecer a “malha” que, por sua vez, garante a disponibilidade e a escalabilidade de cada serviço.
CAMADA 7.5: TAGS DE SERVIÇO
O segundo “meio passo” fica próximo ao topo, acima da camada 7. Brincadeiras sobre a “camada humana (camada 8)” à parte, o COE de fato adiciona uma camada de metadados acima da aplicação, que fornece a “cola” necessária para viabilizar a escalabilidade em ambientes conteinerizados. Essas são as “tags” de aplicação ou serviço usadas para identificar serviços distintos aos quais o COE oferece escalabilidade automatizada. Sem as tags, é praticamente impossível distinguir uma aplicação de outra. Isso ocorre porque todas as camadas da pilha OSI são identificáveis por elementos específicos, como endereço IP e porta. Embora há muito tempo conheçamos implementações arquitetônicas que dependem do compartilhamento desses elementos fora do ambiente (servidores virtuais e redes baseadas em host), os contêineres criaram os mesmos problemas dentro do ambiente. O compartilhamento de portas e endereços IP dificulta a diferenciação entre serviços na velocidade necessária.
A adição de “tags” na camada 7.5 em ambientes conteinerizados permite que esses serviços de rede (como balanceamento de carga e roteamento) identifiquem recursos de forma exclusiva e garantam, ao mesmo tempo, escalabilidade e disponibilidade.
As novas “camadas de contêiner” permitem que o ambiente se desacople das estruturas de rede e, nesse processo, garanta maior portabilidade do que as tecnologias anteriores, que permaneciam fortemente vinculadas a outras camadas da pilha de rede. Ao operar em “meias camadas” e pressupor a existência das camadas tradicionais, os ambientes conteinerizados tornam-se independentes de qualquer esquema ou arquitetura de rede específica e podem transitar com a mesma facilidade entre desenvolvimento e testes, testes e produção, ambientes locais e a nuvem.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...