Na Batalha das Termópilas, segundo a história, Leônidas e seu grupo de trezentos espartanos foram derrotados não por causa do esperado ataque frontal. Não, foi porque os persas deram a volta furtivamente e os flanquearam graças a uma estreita trilha de cabras, que lhes permitiu se posicionar atrás da linha espartana que defendia as Portas Quentes*.
Talvez tenha sido um erro estratégico não proteger a rota de ataque menos óbvia, uma trilha de cabras. É fácil perceber isso em retrospecto, e agora podemos ver que deixar de vigiar todos os possíveis pontos de entrada pode ter consequências devastadoras.
Então, aprendemos com a história ou estamos condenados a repeti-la?
Com base nos resultados da nossa pesquisa State of Application Delivery 2018, estamos fazendo o possível para repeti-la.
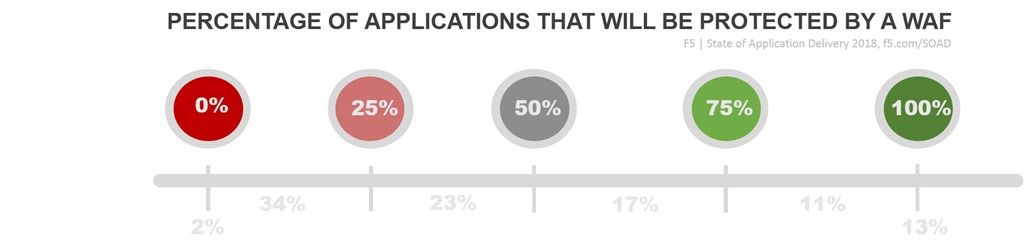
O que este gráfico mostra é que 2% das organizações estão usando um WAF para proteger... nada. Nenhuma de suas aplicações está protegida por essa tecnologia. Por outro lado, 13% das organizações estão protegendo todas as suas aplicações (100%) com um WAF.
Em algum ponto entre esses extremos está a maioria das organizações, sendo que 34% protegem um quarto ou menos (1% a 24%) de suas aplicações. Essas aplicações provavelmente são como as Termópilas. São as mais visíveis, aquelas que você promove e divulga. São as que recebem mais tráfego e, logicamente, constituem a rota de ataque mais provável.
O restante são trilhas de cabras: caminhos estreitos e tomados pelo mato que levam ao data center, raramente usados e com menor probabilidade de sofrer ataques. Ou pelo menos é o que você espera.
Como setor, costumamos falar em aplicativos “críticos”. São os aplicativos de que a empresa precisa para operar a cada minuto de cada dia. Isso inclui seu CRM, seu SFA, sua loja virtual e as APIs que seus parceiros usam para gerar negócios para você. São esses os aplicativos dos quais falamos com reverência. Você precisa protegê-los contra ataques, dimensioná-los para atender à demanda e melhorar seu desempenho, para que até os consumidores mais exigentes fiquem encantados com a atenção que você dedica à experiência do usuário.
Temos a tendência de ignorar as aplicações “não críticas”. Às vezes, chegamos até a colocá-las em alguma nuvem pública sem nos preocupar em configurar os controles de segurança necessários para manter os dados e as credenciais protegidos.
Hoje, afirmo que, assim como aquela trilha de cabras acabou se revelando um ponto de entrada crucial nas defesas espartanas, o mesmo vale para todos esses “outros” aplicativos. Se eles se conectam à Internet — e, pelo simples fato de se conectarem a uma rede, provavelmente se conectam —, representam um possível ponto de entrada para invasores. Se utilizam as mesmas plataformas e os mesmos protocolos que seus aplicativos “críticos” — e provavelmente utilizam —, então representam um risco para todos os aplicativos, pois compartilham as mesmas vulnerabilidades.
Basta um único caminho estreito para entrar na rede por meio de qualquer aplicativo para colocar toda a organização (a empresa) em risco. Conseguir se estabelecer em um aplicativo ou servidor abre uma infinidade de caminhos para os invasores explorarem. De credenciais a conexões, um único ponto de ataque dentro do data center (seja na nuvem pública ou no ambiente local) representa uma ameaça maior do que gostaríamos de admitir.
Não há motivo para ignorar aplicações “não críticas” quando o assunto é segurança. Na verdade, há centenas, talvez milhares, de bons motivos para dar atenção a elas e oferecer a proteção proporcionada por um WAF. Credenciais de funcionários. Dados pessoais. Rotas para outras aplicações e serviços mais atraentes.
Quando se trata de segurança, não existe aplicativo que não seja crítico.
Não ignore os atalhos informais em favor das Termópilas.
*Sim, os persas provavelmente teriam vencido de qualquer forma, mas agora nunca saberemos, não é?
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...