A segurança de aplicativos envolve muitas coisas, mas às vezes precisamos parar e refletir sobre o que ela não é, especialmente à medida que continuam aumentando o volume e a frequência de aplicativos desenvolvidos e implantados para atender à demanda insaciável.
1. Não é uma prioridade alta — mas deveria ser
Impressionantes 44% dos participantes de uma pesquisa patrocinada pela Arxan e pela IBM sobre a segurança de aplicações móveis e de IoT admitiram não estar fazendo nada para evitar um ataque. Para que você não descarte essas respostas por considerá-las relacionadas a uma pequena parcela do seu portfólio de aplicações, vejamos o importante relatório anual da WhiteHat Security sobre estatísticas de segurança na web, que constatou que “cerca de um terço das aplicações de seguros, aproximadamente 40% das aplicações bancárias e de serviços financeiros, cerca de metade das aplicações de saúde e varejo e mais da metade das aplicações dos setores de manufatura, alimentos e bebidas e TI estão sempre vulneráveis.”
“Sempre vulnerável”, na terminologia da WhiteHat Security, significa “vulnerável em todos os dias do ano”.
Além disso, o mesmo relatório constatou que “o tempo médio para correção varia de acordo com o setor, de aproximadamente 100 a 245 dias”. Nos setores de varejo e saúde, esse prazo é de cerca de 200 dias. Os setores de tecnologia e TI ficam ainda mais para trás, levando, em média, 250 dias para corrigir uma vulnerabilidade.
É justamente essa primeira abordagem negligente em relação à segurança que torna a segunda constatação tão difícil de aceitar. Se a segurança dos aplicativos não estiver entre as principais prioridades, é praticamente certo que uma parcela significativa dos aplicativos (ou das APIs que fornecem dados a eles) esteja vulnerável.
2. Não se trata apenas do aplicativo
Existe uma ideia equivocada de que a segurança de aplicativos diz respeito apenas à aplicação. Se um aplicativo fosse uma entidade independente, talvez isso fosse verdade. Mas os aplicativos são implantados em plataformas, dependem de scripts e APIs de terceiros e se integram a sistemas responsáveis pelo gerenciamento de dados. Isso significa que a segurança de aplicativos é uma pilha que exige atenção cuidadosa a todos os componentes, não apenas ao aplicativo em si. O OWASP Top Ten é um bom ponto de partida para aplicativos, mas não podemos ignorar que vulnerabilidades em plataformas no nível dos protocolos (TCP, HTTP e TLS) têm sido uma fonte significativa de preocupação na última década.
E não podemos ignorar a relação entre ataques volumétricos à rede e ataques mais insidiosos às camadas de sistema e de aplicação. A Dark Reading observou essa correlação em um artigo recente:
“Quase metade das organizações afetadas afirma que os ataques DDoS coincidiram com algum tipo de violação ou atividade maliciosa em suas redes, incluindo roubo de dados e ransomware. Por exemplo, 47% relatam ter detectado atividade de vírus na rede após um ataque DDoS, 43% mencionam a ativação de malware e 32% relatam o roubo de dados de clientes.”
A segurança de aplicações exige atenção a toda a arquitetura da aplicação, incluindo a rede, os dados e os serviços que permitem seu dimensionamento e garantem sua proteção.
3. Não é problema de outra pessoa
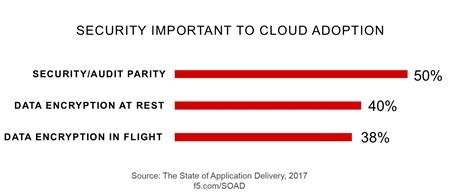
Como 1 em cada 5 organizações planeja hospedar mais de 50% de seus aplicativos na nuvem, de acordo com nossa pesquisa de 2017 Estado da Entrega de Aplicativos , proteger os aplicativos se torna mais desafiador. Transferir um aplicativo para “a nuvem” pode redistribuir a responsabilidade por parte da carga de segurança, principalmente a dos componentes de rede e de sistema. No entanto, o aplicativo e suas plataformas, bem como os scripts e recursos externos dos quais ele depende, continuam sendo sua responsabilidade. Garantir na nuvem o mesmo nível de segurança existente no ambiente local pode ser desafiador, especialmente ao combinar serviços nativos da nuvem que não são compatíveis, no nível das políticas, com os serviços locais.
Mas esse é um desafio que precisa ser superado, seja garantindo a consistência dos serviços que aplicam essas políticas nos ambientes locais e na nuvem, seja transferindo as responsabilidades pela segurança dos aplicativos para uma oferta baseada em serviços capaz de proporcionar consistência para ambos os ambientes ao mesmo tempo, ou elaborando cuidadosamente políticas equivalentes para serviços nativos da nuvem.
Seja qual for o caminho escolhido, a responsabilidade continua sendo sua.
O impacto das violações sobre a reputação da marca e a confiança dos consumidores, bem como o potencial de exploração futura (no caso de credenciais roubadas), torna a segurança dos aplicativos mais importante do que nunca. Deixar isso para a última hora ou presumir que outra pessoa cuidará do assunto é uma receita para o desastre. Reconhecer sua importância e dar maior prioridade aos testes e à correção de vulnerabilidades, aproveitando ao mesmo tempo as opções de arquitetura oferecidas pela nuvem e pelos serviços de suporte à nuvem, contribuirá significativamente para reduzir seus riscos.
A segurança de aplicativos não é opcional.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...