Os aplicativos são a estratégia na qual as empresas apostaram sua sobrevivência digital, e as pesquisas do F5 Labs mostram que eles continuarão sob ataque em 2018. Neste ano, vamos assumir o compromisso de proteger esses aplicativos com vigilância, estejam eles no data center ou na nuvem pública.
O Ano-Novo chegou e, como de costume, muitos de nós fizemos promessas para 2018. A maioria delas costuma se concentrar em algum tipo de melhoria. Seja para manter a forma, perder peso, gastar menos ou economizar mais, todos os anos assumimos o compromisso de melhorar.
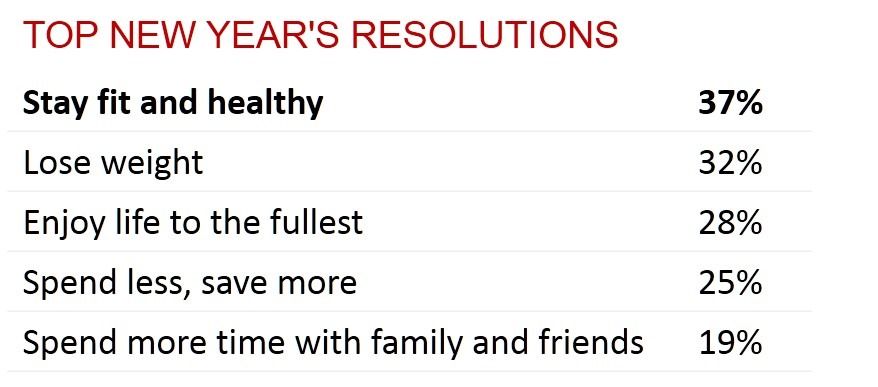
Acho que talvez também esteja na hora de fazer uma lista de resoluções de TI para o Ano-Novo. No topo dessa lista, espero que você tenha anotado a resolução de dar mais atenção à proteção de aplicações.
Digo isso porque os aplicativos estão sob ataque. Seja por bots lançando ataques DDoS ou por malware tentando sondar as barreiras de segurança erguidas em torno dos aplicativos, a verdade é que alguém está tentando realizar um ataque a cada 39 segundos. Isso significa que, quando você terminar de ler essa estatística, um sistema já terá sido atacado.
Talvez um dos seus.
Quando atacam, eles buscam cada vez mais o vetor com maior probabilidade de sucesso: aplicativos e identidades. Sabemos que é assim porque nossa divisão de pesquisa de ameaças, F5 Labs, realizou uma análise abrangente de 443 violações ocorridas ao longo da última década. A pesquisa revelou que, em 86% desses casos, os invasores visaram aplicativos e/ou usaram credenciais roubadas.
Talvez ainda mais alarmantes sejam tanto o aumento no número de casos nos últimos anos quanto os vultosos espólios saqueados das vítimas.
Na última década, os invasores conseguiram roubar doze BILHÕES de registros. Sim, você leu certo. São BILHÕES. Curiosamente, em inglês, “billion” soa parecido com “bullion” (ouro em barras), já que os registros de dados são o equivalente digital dos valiosos tesouros cobiçados pelos piratas de antigamente.
E, assim como os piratas de antigamente, os invasores de hoje usam diversos mecanismos para entrar sorrateiramente. O enorme volume de credenciais roubadas levou a uma epidemia de ataques de preenchimento de credenciais. O conhecido intervalo de correção entre a divulgação de uma vulnerabilidade em uma plataforma ou framework e a aplicação da correção leva à exploração em massa e a ataques bem-sucedidos.
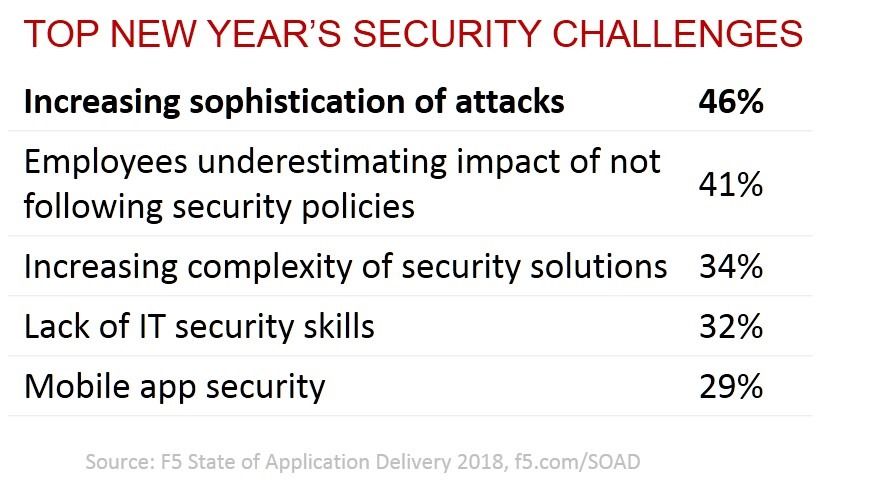
Os ataques estão se tornando mais sofisticados — e automatizados. É improvável que vejamos menos violações em 2018. A tendência é que ocorram ainda mais. Como tubarões rondando um navio avariado, os invasores estão sempre à espreita, aguardando uma oportunidade.
Nossa expansão para as águas relativamente novas e inexploradas da multicloud só torna a segurança ainda mais importante. A nuvem pública traz para os aplicativos e dados os mesmos riscos dos ambientes locais, e devemos nos empenhar em protegê-los com o mesmo afinco e vigor que dedicamos aos ambientes locais. Isso inclui serviços de aplicativos, como firewalls de aplicações web, federação de identidades e controle de acesso a aplicativos. Também significa usar a autenticação multifator (MFA) sempre que possível e aplicar controles de segurança independentemente de onde os aplicativos estejam sendo implantados.
Neste Ano-Novo, vamos assumir o compromisso de nos concentrarmos na proteção dos aplicativos. Seja auditando e reforçando os programas de segurança existentes ou iniciando novos, vamos todos estar mais atentos e envolvidos com a segurança dos aplicativos em 2018.
Você pode obter uma cópia completa do relatório da F5 Labs, “Lições aprendidas com uma década de violações”, aqui mesmo.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...