Ouvimos muito no noticiário sobre ataques DDoS cada vez maiores — afinal, esses ataques à rede rendem manchetes chamativas sobre “botnets do tamanho da Estrela da Morte” e ataques que batem o “recorde mundial” —, mas, para a maioria das empresas e grandes organizações, há todo um espectro de ataques a aplicações que são igualmente preocupantes. Basta dar uma olhada na página da categoria “Ataque” em OWASP.org (Open Web Application Security Project) para ver uma lista com 70 ou mais técnicas usadas por invasores para explorar vulnerabilidades em aplicações.
Muitos desses ataques têm nomes interessantes e até divertidos — força bruta, falsificação, preenchimento de credenciais, ataque man-in-the-middle, tabnabbing —, mas, na realidade, ataques a aplicações são coisa séria. Em 2017, por exemplo, o custo médio para uma empresa dos EUA afetada por uma violação de dados foi de US$ 7,35 milhões. E as violações de dados são apenas a consequência mais visível de um subconjunto de ataques — há também o custo da interrupção da rede ou da indisponibilidade; a despesa de ter que direcionar sua equipe de TI para ações de mitigação quando ela poderia estar focada em inovação; e as perdas sofridas quando funcionários, parceiros e clientes não conseguem se conectar para realizar seu trabalho, vender seus serviços ou comprar seus produtos.
Mas o que uma organização pode fazer? Não dá para simplesmente deixar de usar aplicativos. Hoje em dia, empresas de todos os portes dependem de aplicações web para praticamente tudo: aumentar a produtividade dos funcionários, facilitar a aplicação das políticas empresariais, analisar grandes volumes de dados e processar desde a folha de pagamento até as contas a pagar. Infelizmente, possíveis invasores sabem o quanto essas aplicações são valiosas para sua organização e estão mais determinados do que nunca a derrubar ou comprometer suas aplicações web mais críticas.
Para a maioria das organizações, a primeira linha de defesa é um firewall de aplicações web (WAF). Nosso relatório mais recente sobre o Estado da Entrega de Aplicações mostra que 98% dos entrevistados protegem pelo menos uma parte de seu portfólio de aplicações com um WAF — e mais de 40% protegem metade ou mais de suas aplicações.
Como líder do setor em WAF, a F5 está entusiasmada em ver o restante do mundo aderindo ao que defendemos há anos. Mas ninguém se torna líder do setor descansando sobre os louros, e buscamos continuamente maneiras de tornar suas aplicações cada vez mais seguras. Nosso Advanced WAF, anunciado recentemente, por exemplo, vai mais longe do que nunca para oferecer segurança de aplicações de primeira linha. O Advanced WAF protegerá contra bots (indo além de assinaturas e reputação para bloquear ataques automatizados em constante evolução), impedirá o sequestro de contas (com criptografia na camada da aplicação) e protegerá as aplicações contra ataques de DoS (usando aprendizado de máquina e análise comportamental para obter alta precisão).
Também é importante trabalharmos com outros líderes do setor para oferecer aos nossos clientes em comum uma solução mais robusta e segura do que qualquer uma das empresas poderia fornecer por conta própria. WhiteHat Security é um desses parceiros. A WhiteHat fornece soluções de gerenciamento de riscos para sites que protegem dados, garantem a conformidade e reduzem a janela de exposição a riscos. Essas soluções se integram perfeitamente à nova solução Advanced WAF da F5, ampliando a capacidade de uma organização de proteger tanto os dados dos clientes quanto os dados corporativos.
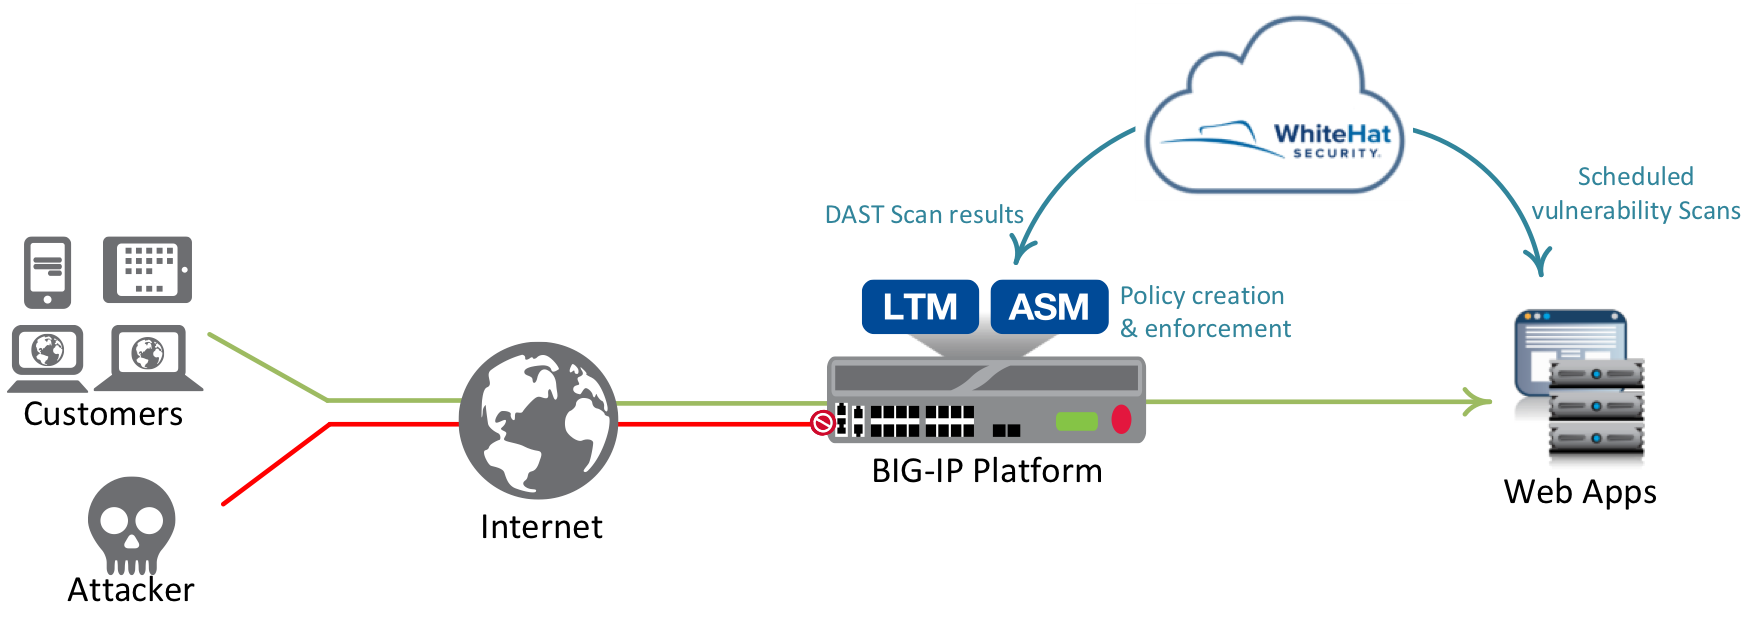
Nossa solução conjunta (veja a figura acima) usa a API aberta da F5 para integrar o Advanced WAF ao WhiteHat Sentinel. Nesse tipo de implantação, o Sentinel realiza varreduras dinâmicas contínuas, com o apoio de uma equipe de especialistas do Threat Research Center, que verifica cada vulnerabilidade para praticamente eliminar falsos positivos. Ao mesmo tempo, o Advanced WAF é responsável pela proteção de WAF e por diversos recursos de visibilidade e geração de relatórios. Por meio de uma integração cuidadosa, o Advanced WAF usa as informações fornecidas pelo Sentinel para corrigir vulnerabilidades automaticamente, muitas vezes antes que as correções no código estejam disponíveis.
O resultado: segurança completa e de ponta a ponta para aplicações web, que ajuda a garantir a continuidade da produtividade dos negócios e a promover o crescimento.
Saiba mais:
Implemente um programa abrangente de segurança de aplicações web – Integração entre WhiteHat e F5
Principais considerações ao escolher um firewall de aplicações web – White paper da F5
O que você pode fazer hoje para evitar uma violação? – Análise técnica da WhiteHat
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...