A aplicação de patches virtuais é sua primeira linha de defesa
A IA de fronteira pode transformar vulnerabilidades em exploits funcionais antes mesmo que elas sejam divulgadas. Com a F5, as empresas utilizam patches virtuais para bloquear exploits em tempo de execução, ganhando tempo para desenvolver, testar e implantar correções.
Agora, os exploits chegam antes da divulgação das vulnerabilidades
A IA de fronteira transforma vulnerabilidades em exploits funcionais antes mesmo que um CVE seja divulgado. Quando medido em relação à divulgação, o tempo entre a identificação da vulnerabilidade e a criação do exploit agora é negativo. Ciclos de aplicação de patches que levam semanas não conseguem impedir ataques criados em minutos. A aplicação de patches virtuais torna o ambiente de execução sua principal linha de defesa, bloqueando exploits no fluxo de dados enquanto os desenvolvedores corrigem o código com segurança.
Bloqueie a exploração de vulnerabilidades em tempo de execução
Bloqueie ataques de dia negativo e de dia zero na camada de aplicação antes que cheguem ao código vulnerável.
Transforme varreduras em aplicação de políticas
Integre a descoberta de vulnerabilidades às políticas de WAF para aplicar patches virtuais em minutos.
Bloqueie com confiança, não às cegas
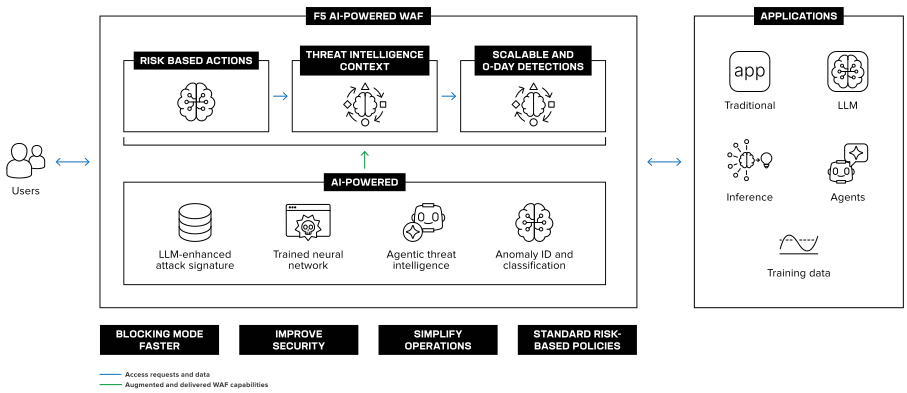
A pontuação de risco baseada em IA reduz os falsos positivos de 28% para 1%, permitindo ativar o modo de bloqueio mais rapidamente.
Aplique patches em praticamente qualquer lugar
Garanta proteção consistente em ambientes de nuvem, locais, de borda e isolados da rede.
De semanas de exposição a proteção em minutos
O patching virtual preenche a lacuna entre a descoberta de uma vulnerabilidade e uma correção definitiva
Sem a aplicação de patches virtuais, cada vulnerabilidade descoberta é como o tiro de largada de uma corrida. A exploração da vulnerabilidade pode permanecer ativa no ambiente de produção por semanas enquanto as correções de código passam pelas etapas de desenvolvimento, teste e implantação. Com a F5, um patch virtual pode neutralizar qualquer tentativa de exploração em minutos, mantendo a aplicação protegida enquanto os desenvolvedores corrigem o código seguindo o processo padrão de controle de mudanças, em vez de correr contra o tempo.
Como a F5 ajuda
A lacuna na visibilidade das APIs
A lacuna na visibilidade das APIs
Não é possível aplicar patches virtuais ao que você ainda não descobriu. O F5 Web App Scanning e o F5 API Security for Distributed Cloud descobrem continuamente aplicações, APIs e vulnerabilidades que você nem sabia que existiam e que estavam acessíveis, e encaminham as descobertas diretamente para a aplicação de medidas de proteção. Para ambientes que exigem isolamento de rede ou soberania de dados, o F5 API Security Local Edition oferece os mesmos recursos de descoberta de APIs inteiramente na infraestrutura local.
Quando as explorações de vulnerabilidades superam o ritmo das correções
Quando os exploits avançam mais rápido que as correções
A IA de ponta pode transformar vulnerabilidades em exploits funcionais antes mesmo de sua divulgação, enquanto a correção do código, os testes e a implantação podem levar semanas devido aos processos de controle de mudanças. A F5 oferece proteção em tempo de execução durante o intervalo entre a descoberta da vulnerabilidade e sua exploração. Os resultados do F5 Distributed Cloud Web App Scanning são enviados diretamente ao F5 WAF for BIG-IP, identificando assinaturas para aplicar patches virtuais contra exploits, e também podem ser aplicados ao F5 WAF for Distributed Cloud para garantir proteção. Essa solução aplica patches virtuais precisos em minutos e bloqueia ataques de dia negativo e de dia zero antes mesmo de existirem assinaturas.
O dilema do modo de bloqueio
O dilema do modo de bloqueio
Os falsos positivos fazem o modo de bloqueio parecer mais arriscado do que os ataques que ele impede, devido à alta incidência de falsos positivos e falsos negativos. Por isso, os WAFs acabam ficando no modo de monitoramento. O mecanismo de análise de risco baseado em IA do F5 WAF for Distributed Cloud atribui uma pontuação a cada solicitação em tempo real, reduzindo os falsos positivos de 28% para 1% e dando às equipes de SecOps a confiança necessária para bloquear ameaças mais cedo, sem afetar os usuários legítimos.
Aplicativos soberanos e isolados da rede
Aplicações soberanas e isoladas da rede
Os requisitos de soberania e conformidade regulatória mantêm suas cargas de trabalho mais críticas isoladas da rede ou dentro do país, enquanto a maioria das soluções de segurança modernas pressupõe uma conectividade com a nuvem que você não pode permitir. F5 WAF for BIG-IP, F5 API Security Local Edition e F5 Threat Campaigns oferecem uma experiência de WAAP totalmente on-premises, com controles locais, políticas consistentes e aplicação de patches virtuais, sem jamais se comunicar com servidores externos.
Tópicos em alta
Recursos
Blogs
Notícias recentes
White papers
Guia de soluções
Perguntas frequentes
O patch virtual é um controle de segurança que bloqueia tentativas de explorar uma vulnerabilidade conhecida ou suspeita em tempo de execução, antes que uma correção definitiva no código seja implantada. Em vez de alterar a própria aplicação, o patch virtual é aplicado no caminho dos dados, na camada de entrega de aplicações, geralmente por um WAF, para que o tráfego de exploração nunca chegue ao código vulnerável. As aplicações permanecem protegidas enquanto os desenvolvedores criam, testam e disponibilizam correções definitivas por meio dos processos padrão de controle de mudanças.
A aplicação tradicional de patches altera o código da aplicação e precisa passar pelas etapas de desenvolvimento, teste e implantação, um ciclo que costuma levar semanas. A aplicação de patches virtuais oferece proteção imediata no ponto em que o tráfego chega à aplicação. As duas abordagens trabalham em conjunto. A aplicação de patches virtuais não substitui a correção do código. Ela é o controle que mantém as aplicações seguras no intervalo entre a descoberta de uma vulnerabilidade e uma correção definitiva.
Modelos de IA de ponta podem descobrir vulnerabilidades e transformá-las em exploits funcionais antes mesmo da divulgação de um CVE. Em relação ao momento da divulgação, o intervalo entre a descoberta da vulnerabilidade e sua exploração agora é negativo. Quando a exploração pode ocorrer antes da divulgação, as defesas que aguardam uma assinatura, um comunicado de segurança ou um ciclo de aplicação de patches já começam em desvantagem. A aplicação de controles de segurança em tempo de execução por meio de patches virtuais passa a ser a principal linha de defesa.
A F5 aplica patches virtuais na camada de entrega de aplicações, diretamente no caminho dos dados por onde suas aplicações e APIs recebem tráfego. Como o F5 Distributed Cloud Web App Scanning testa suas aplicações específicas, envia os resultados diretamente ao F5 WAF for BIG-IP e trabalha em conjunto com o F5 WAF for Distributed Cloud, cada patch virtual é preciso e direcionado à sua exposição real, em vez de se basear em um feed genérico de conteúdo no nível da rede.
A F5 combina a aplicação de patches virtuais com a pontuação de risco baseada em IA no F5 WAF for Distributed Cloud, que avalia cada solicitação com classificação por aprendizado de máquina em tempo real e um mecanismo de análise de risco baseado em redes neurais. Isso reduz os falsos positivos de 28% para 1%, permitindo que as equipes de segurança adotem o modo de bloqueio ativo mais rapidamente, sem prejudicar o tráfego legítimo nem a disponibilidade das aplicações.
Sim. O F5 WAF for BIG-IP, o F5 API Security Local Edition e o F5 Threat Campaigns, juntos, oferecem uma solução WAAP totalmente local, incluindo descoberta de APIs e aplicação de patches virtuais, com análise e gerenciamento locais, sem dependência da nuvem. Isso atende às necessidades de soberania digital e de ambientes altamente regulamentados nos quais as cargas de trabalho não podem se conectar a redes externas.