
O que é segurança de nuvem híbrida?
A segurança de nuvem híbrida é o conjunto de práticas, procedimentos e tecnologias usados para proteger um ambiente de nuvem híbrida.
A segurança de nuvem híbrida protege dados, aplicações e infraestruturas em uma combinação de ambientes de TI, incluindo hardware local, nuvens privadas e nuvens públicas. Ela deve contemplar as características específicas dos recursos de nuvem privada e pública e oferecer uma estrutura de segurança coesa para garantir a confidencialidade, a integridade e a disponibilidade dos dados e das aplicações à medida que o tráfego dos clientes transita entre os ambientes.
Nuvem híbrida é um ambiente de computação misto que combina a infraestrutura computacional da nuvem pública, como AWS, Microsoft Azure ou Google Cloud Platform, com a nuvem privada ou o data center local de uma organização. A principal vantagem de uma nuvem híbrida é a agilidade: as organizações podem aumentar ou reduzir os recursos computacionais conforme a necessidade e escolher onde as cargas de trabalho serão processadas com base em requisitos de segurança de dados, conformidade, sensibilidade da carga de trabalho ou desempenho.
A nuvem pública permite que as empresas hospedem aplicações e dados em recursos computacionais compartilhados pertencentes a um provedor de serviços terceirizado. A nuvem pública oferece acesso a recursos computacionais praticamente ilimitados em um modelo de pagamento conforme o uso, proporcionando às organizações enormes economias de escala sem a necessidade de investir em hardware para data centers. A nuvem privada é uma infraestrutura de nuvem dedicada — e não compartilhada — controlada pela empresa, que pode ser operada por um provedor terceirizado de colocation ou hospedada em um data center privado e gerenciada pela própria organização.
As nuvens privadas podem oferecer maior controle e uma segurança mais robusta do que as nuvens públicas, o que as torna mais adequadas para processar ou armazenar dados confidenciais ou para executar aplicações de missão crítica que exigem altos níveis de segurança, conformidade e personalização.
Multicloud é outro tipo de nuvem, no qual uma organização geralmente usa vários serviços de computação em nuvem de diferentes provedores para atender a necessidades comerciais específicas e às demandas dos clientes. A segurança multicloud oferece proteção consistente e abrangente para dados e aplicações implantados em várias plataformas de computação em nuvem de diversos provedores de serviços de nuvem.
Há diferenças importantes entre a segurança de nuvem híbrida e a segurança multinuvem. A segurança de nuvem híbrida se concentra em proteger de forma consistente os recursos em nuvens públicas e privadas. A segurança multinuvem, por outro lado, geralmente se refere ao uso de serviços de vários provedores de nuvem e exige uma estratégia de segurança mais abrangente para oferecer proteção consistente contra configurações incorretas, exploração de vulnerabilidades e ameaças que se propagam lateralmente. Portanto, a segurança de nuvem híbrida é um subconjunto da segurança multinuvem.
Benefícios da segurança de nuvem híbrida
Um modelo de segurança de nuvem híbrida permite que as organizações protejam dados e aplicações confidenciais mantendo-os no ambiente local, enquanto utilizam a nuvem pública para cargas de trabalho menos sensíveis. Ao separar dados e aplicações confidenciais da nuvem pública, as organizações podem gerenciar melhor os riscos de segurança, reduzindo o impacto de violações de dados ou a probabilidade de ataques cibernéticos.
Essa abordagem de segurança oferece benefícios para a conformidade regulatória, pois permite que as organizações mantenham dados confidenciais ou protegidos em suas próprias instalações e usem a nuvem pública para dados e cargas de trabalho menos sensíveis. O modelo de segurança de nuvem híbrida também permite que as organizações usem a nuvem pública como um local de recuperação de desastres em caso de interrupção ou recorram temporariamente a ela para lidar com picos de tráfego.
Desafios da segurança em nuvem híbrida
A implementação de uma estratégia de segurança de nuvem híbrida pode proporcionar muitos benefícios às organizações, mas também traz diversos desafios e riscos. Entre eles estão:
- Responsabilidade compartilhada pela segurança: Em um ambiente de nuvem híbrida, o cliente e o provedor de nuvem compartilham a responsabilidade pela segurança, e é importante entender como as atribuições são divididas e quais aspectos da segurança cabem a cada parte. Os clientes devem garantir que os provedores cumpram suas responsabilidades e estar cientes de que talvez precisem implementar medidas de segurança adicionais para assegurar uma proteção abrangente em todos os ambientes de nuvem.
- Tratamento de incidentes: O tratamento de incidentes pode ser desafiador em um ambiente de nuvem híbrida devido à natureza distribuída da infraestrutura. Pode ser difícil identificar a origem de um incidente e coordenar a resposta entre diferentes ambientes. Mesmo que o incidente ocorra na infraestrutura do provedor, os clientes talvez precisem trabalhar em conjunto com ele para solucionar o problema.
- Segurança de aplicações: Os ambientes de nuvem híbrida podem ter diferentes requisitos e configurações de segurança de aplicações, o que torna a manutenção e a proteção de aplicativos baseados em nuvem um desafio logístico. Isso se aplica especialmente à correção da exploração de uma vulnerabilidade em uma aplicação que tenha como alvo uma biblioteca de software comum usada em todo o ambiente.
- Gerenciamento de identidades e acessos (IAM): Gerenciar identidades de usuários e acessos em vários ambientes de nuvem pode ser complexo devido à descentralização da nuvem híbrida e à variedade de ferramentas e processos de IAM usados em diferentes plataformas. Além disso, há um volume crescente de tráfego entre máquinas proveniente de APIs e integrações de terceiros, o que exige uma abordagem diferente para a segurança baseada em identidade.
- Conformidade e governança: Devido à falta de visibilidade e à gestão descentralizada em alguns ambientes de nuvem, que podem resultar em registros e análises forenses incompletos, atender e aplicar os requisitos de conformidade e governança pode ser um desafio.
- Segurança na cadeia de suprimentos: Os cibercriminosos podem tirar proveito de ambientes de nuvem híbrida com vários fornecedores, pois muitas organizações não têm visibilidade nem controle sobre toda a sua cadeia de suprimentos. As organizações precisam garantir que seus provedores de nuvem tenham medidas de segurança robustas implementadas e realizem regularmente auditorias de segurança, testes de invasão e varreduras de vulnerabilidades.
- Proteção de dados: As organizações precisam garantir que seus dados em um ambiente de nuvem híbrida estejam protegidos tanto em repouso quanto em trânsito e que haja criptografia SSL/TLS e controles de acesso adequados para limitar a exposição.
- Visibilidade e controle: Pode ser difícil manter a visibilidade e o controle da segurança em um ambiente de nuvem híbrida, especialmente quando os ambientes de nuvem são gerenciados separadamente. Sem um painel centralizado, monitorar, proteger e solucionar problemas de segurança em diferentes ambientes pode ser uma tarefa árdua, gerando pontos cegos no desempenho e no controle da segurança.
Um ambiente de nuvem híbrida seguro e em conformidade exige uma abordagem holística que inclua políticas e práticas de segurança consistentes, visibilidade de ponta a ponta e medidas robustas de governança e conformidade para garantir que as organizações possam aproveitar os benefícios da nuvem híbrida sem comprometer sua postura de segurança.
Arquitetura de segurança de nuvem híbrida
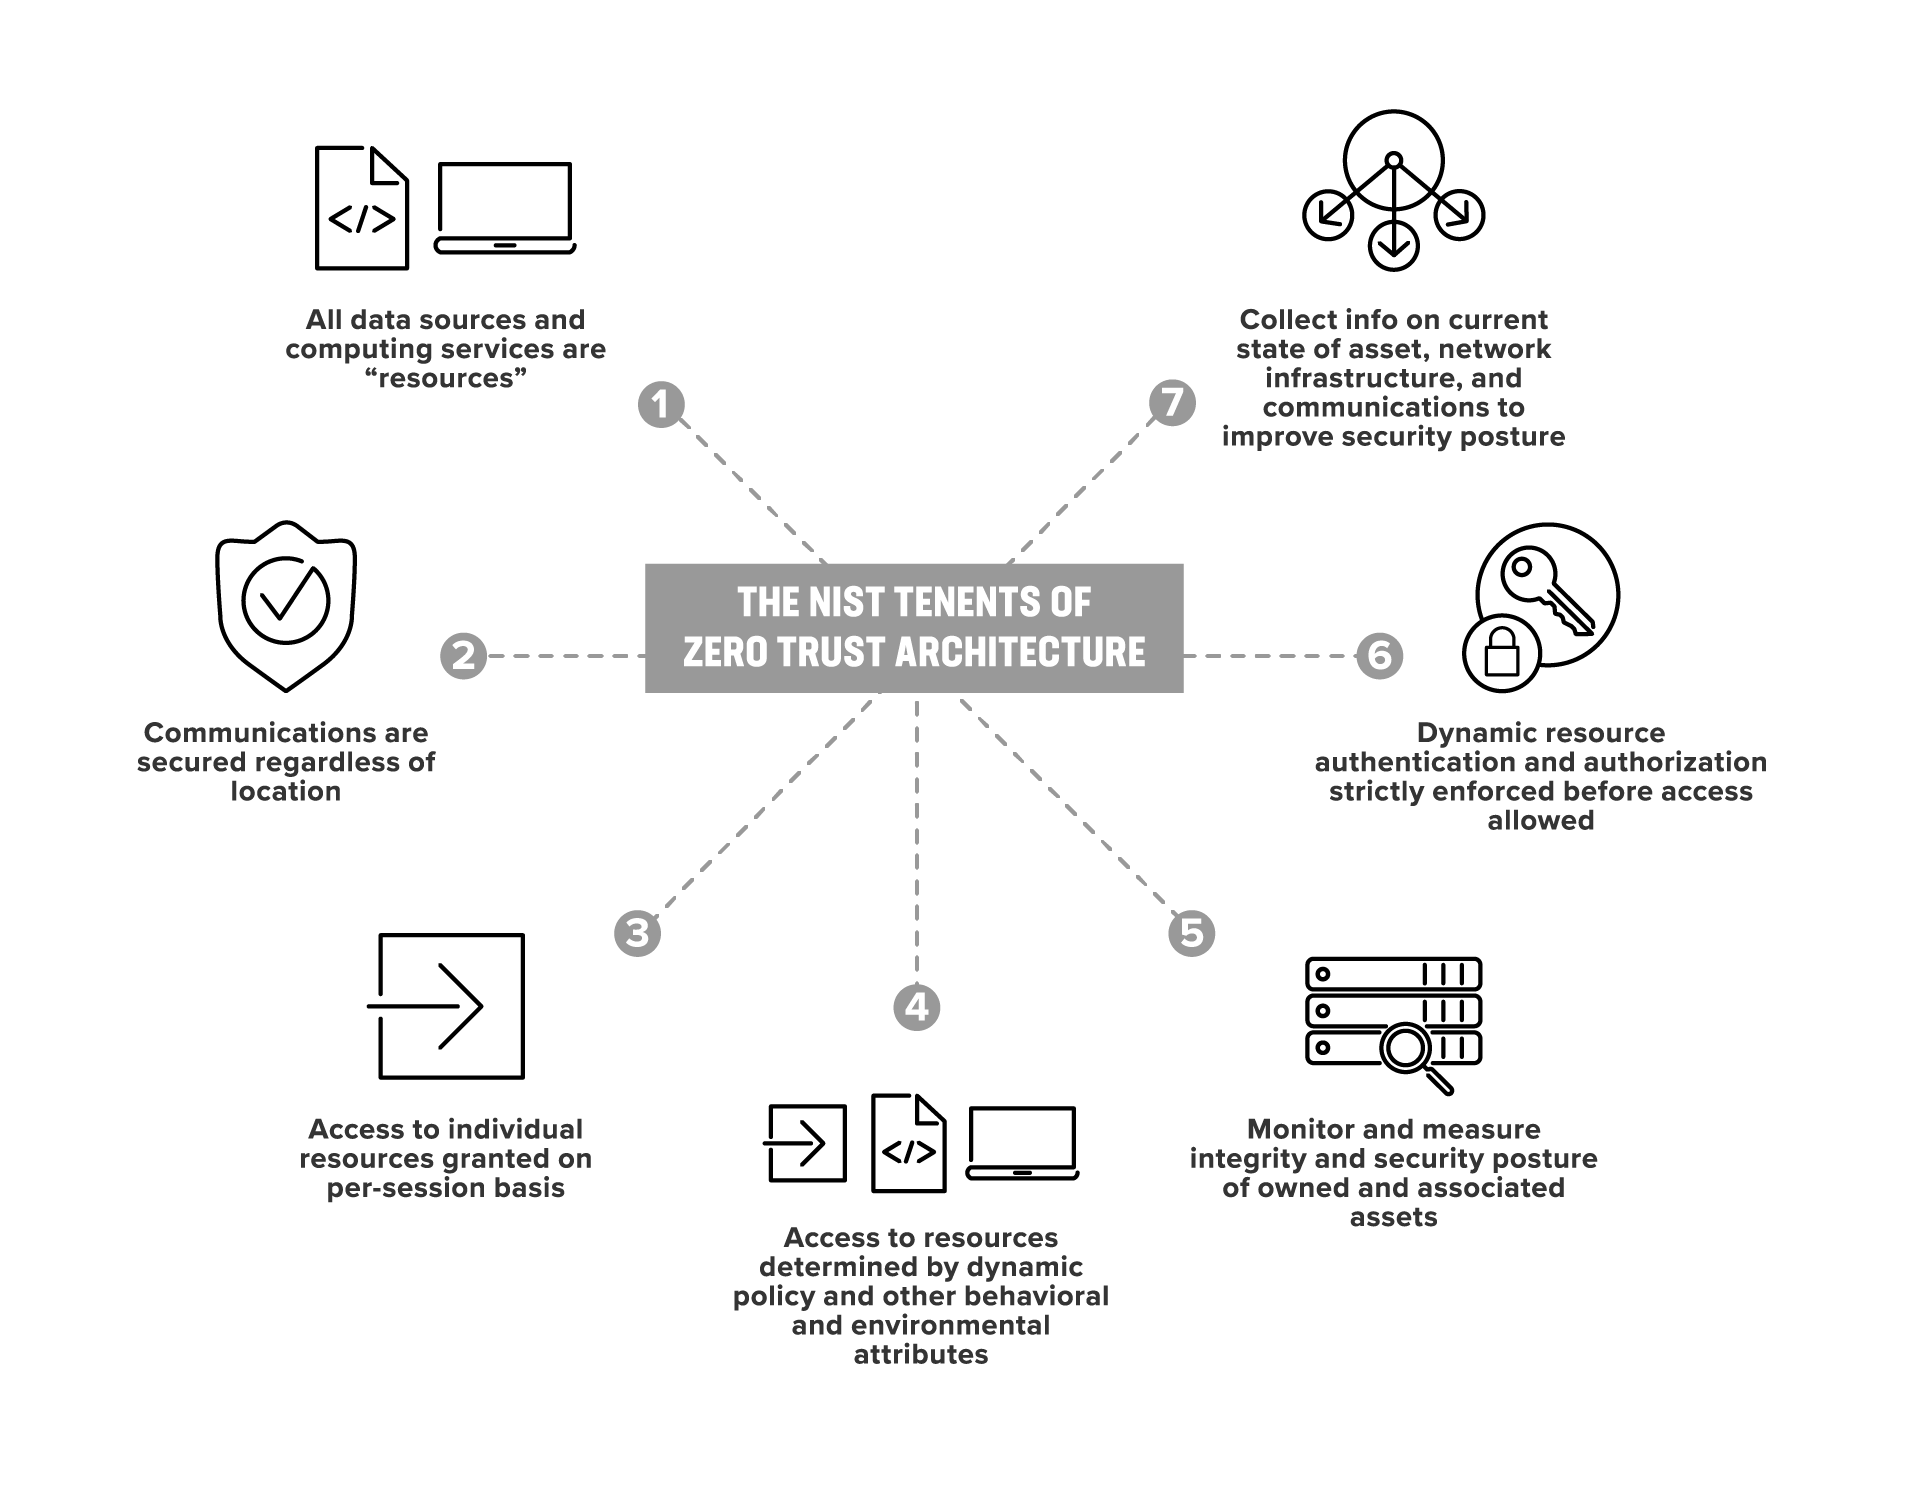
A arquitetura de segurança de nuvem híbrida inclui proteção para aplicativos, APIs, infraestrutura subjacente e cadeias de suprimentos de software. Como os dados são acessados ou disponibilizados de alguma outra forma por meio de data centers e ambientes de nuvem, eles devem ser criptografados para garantir que somente usuários e aplicativos válidos possam acessá-los e utilizá-los, normalmente por meio de algum tipo de modelo de segurança de confiança zero. A confiança zero determina que todas as solicitações de acesso a recursos, sejam elas originadas dentro ou fora da rede, devem ser verificadas, autenticadas e avaliadas continuamente a cada solicitação.
No perímetro da arquitetura, os servidores de nuvem de borda e os contêineres de aplicações passam por microssegmentação [inserir link para a nova página do glossário sobre microssegmentação], uma técnica de segurança que consiste em dividir uma rede em segmentos menores, cada um com suas próprias políticas e controles de segurança, a fim de isolar e proteger ativos críticos contra possíveis ameaças à segurança. Isso cria “zonas desmilitarizadas”, ou DMZs, que restringem o acesso a dados confidenciais e servidores e limitam o raio de impacto de um ataque. Essas DMZs funcionam como uma zona de proteção que permite às organizações disponibilizar determinados serviços na Internet pública, mantendo o restante da rede seguro.
Os firewalls adicionam camadas extras de proteção, aumentando a separação entre os ambientes de nuvem e os recursos locais.
Componentes da segurança de nuvem híbrida
A segurança de nuvem híbrida consiste em três componentes: físico, técnico e administrativo.
Os controles físicos destinam-se a proteger o hardware propriamente dito, enquanto os controles técnicos protegem os sistemas de TI e de processamento. Os controles administrativos são implementados para levar em conta ações humanas ou fatores naturais que podem afetar a segurança.
Controles físicos
Os controles físicos são um aspecto essencial da segurança da nuvem híbrida, pois protegem a infraestrutura física que sustenta esse ambiente. As nuvens híbridas podem abranger vários locais, o que torna a segurança física tanto um desafio específico quanto uma responsabilidade crucial.
Os controles físicos incluem restrições de acesso a data centers, salas de servidores e outras áreas que abrigam infraestrutura crítica. Sistemas de vigilância, como câmeras de CFTV, detectores de movimento e sistemas de monitoramento usados para controlar o acesso à infraestrutura crítica e detectar qualquer atividade não autorizada, também são considerados controles físicos.
Além disso, os controles físicos podem incluir sistemas de energia de backup, como uma fonte de alimentação ininterrupta (UPS) e geradores de reserva, para garantir que o ambiente de nuvem híbrida permaneça operacional durante quedas de energia.
As organizações devem estabelecer acordos de nível de serviço (SLAs) com os provedores de nuvem para definir como os padrões de segurança física serão atendidos.
Controles técnicos
Os controles técnicos são essenciais para a segurança da nuvem híbrida e incluem:
- Criptografia, usada para proteger dados em trânsito e em repouso. A criptografia SSL/TLS garante que os dados permaneçam protegidos mesmo se forem interceptados por usuários não autorizados.
- Provisionamento e configuração automatizados, que ajudam as organizações a reduzir o risco de erro humano e a garantir um gerenciamento de segurança consistente e eficiente em todo o ambiente de nuvem híbrida.
- Orquestração, que automatiza a coordenação de diferentes ferramentas, sistemas e processos de segurança para garantir que funcionem em conjunto de forma integrada, protegendo o ambiente de nuvem híbrida.
- Controle de acesso, que envolve a implementação de políticas e procedimentos para garantir que apenas usuários autorizados possam acessar dados confidenciais e aplicações hospedadas no ambiente de nuvem híbrida. Os princípios de confiança zero, incluindo o acesso com privilégios mínimos, são cada vez mais importantes em ambientes de nuvem híbrida.
- Segurança de endpoints, que impede o acesso não autorizado por meio de dispositivos perdidos, roubados ou comprometidos, como notebooks e celulares, apagando os dados do dispositivo ou revogando o acesso ao data center.
Controles administrativos
A segurança é responsabilidade de todos os usuários, e os controles administrativos ajudam as pessoas a agir de maneira a reforçar a segurança.
As organizações devem oferecer programas de treinamento e conscientização para funcionários, prestadores de serviços e outros usuários do ambiente de nuvem híbrida. Esse treinamento deve abordar temas como práticas recomendadas de segurança na nuvem, classificação de dados, controle de acesso e resposta a incidentes, além de ser adaptado às funções e responsabilidades específicas de cada parte interessada.
A arquitetura de nuvem híbrida oferece vantagens significativas para a recuperação de dados e o planejamento e a preparação para desastres. Como as nuvens híbridas envolvem nuvens privadas e públicas, as organizações podem usar a nuvem pública como ambiente de contingência para dados e aplicações locais, viabilizando backups, redundância e cenários de preparação e recuperação de desastres.
Práticas recomendadas de segurança em nuvem híbrida
A segurança da nuvem híbrida é complexa e exige planejamento cuidadoso, implementação e gerenciamento contínuo. Confira algumas práticas recomendadas que as organizações devem considerar ao começar a desenvolver sua abordagem à segurança da nuvem híbrida.
- Classificação e proteção de dados. Classificar os dados com base em sua sensibilidade e importância ajuda as organizações a determinar como armazená-los, transmiti-los e acessá-los, bem como quais medidas de segurança aplicar. A implementação de medidas adequadas de proteção de dados, como criptografia, controles de acesso e processos de backup e recuperação, também é fundamental para garantir que os dados permaneçam protegidos durante o trânsito pelo ambiente híbrido.
- Controle de acesso e gerenciamento de identidades. As organizações devem implementar controles de acesso robustos e processos de gerenciamento de identidades, controles de acesso baseados em funções e gerenciamento de privilégios, para garantir que apenas usuários e aplicativos autorizados possam acessar recursos confidenciais. Os princípios de confiança zero podem ajudar a proteger cargas de trabalho modernas contra ataques sofisticados que exploram vulnerabilidades na autenticação e na autorização.
- Network security e segmentação. Network security também é fundamental em um ambiente de nuvem híbrida, no qual os recursos estão distribuídos entre vários locais e provedores. A implementação de medidas de segurança robustas, como firewalls de rede, firewalls de aplicações web, plataformas de proteção de cargas de trabalho na nuvem e segmentação de rede, é essencial para garantir que o tráfego fique restrito apenas a usuários e aplicações autorizados.
- Criptografia e gerenciamento de chaves. A criptografia protege os dados em trânsito e em repouso em um ambiente de nuvem híbrida e deve ser implementada em todo o ciclo de vida dos dados. As chaves de criptografia também devem ser cuidadosamente protegidas para garantir que somente usuários e aplicações autorizados possam acessá-las ou acessar os dados criptografados.
- Monitoramento contínuo e resposta a incidentes. O monitoramento contínuo de eventos e registros de segurança é necessário para identificar possíveis ameaças e responder rapidamente a incidentes de segurança. As organizações devem contar com um plano de resposta a incidentes que defina funções e responsabilidades, procedimentos de escalonamento de incidentes e protocolos de comunicação.
Conformidade e governança em nuvem híbrida
Gerenciar a conformidade e a governança em um ambiente de nuvem híbrida pode ser desafiador e envolve as seguintes considerações.
- Conformidade regulatória. Para organizações que atuam em setores regulamentados, como saúde, finanças e governo, a conformidade regulatória em um ambiente de nuvem híbrida é uma preocupação fundamental. As organizações devem identificar as regulamentações aplicáveis ao seu setor, avaliar a infraestrutura e os processos existentes e implementar os controles necessários para atender aos requisitos. Isso pode incluir criptografia de dados, controles de acesso e logs de auditoria para comprovar a conformidade.
- Privacidade e proteção de dados. Como dados confidenciais podem ser armazenados em vários locais em ambientes de nuvem híbrida, inclusive na infraestrutura de nuvem pública, a privacidade e a proteção de dados são aspectos fundamentais nesses ambientes. As organizações devem estabelecer políticas claras de proteção de dados, identificar onde os dados confidenciais estão localizados e implementar criptografia e controles de acesso para impedir o acesso não autorizado a esses dados.
- Gerenciamento e mitigação de riscos. As organizações devem realizar avaliações periódicas de riscos para identificar possíveis ameaças e vulnerabilidades. Isso ajuda a identificar e enfrentar possíveis ameaças à infraestrutura, bem como a quantificar os danos que elas podem causar. Avalie soluções alternativas para evitar ou mitigar riscos, implemente os controles de segurança adequados e monitore o ambiente em busca de incidentes de segurança.
- Planejamento de resposta a incidentes. Os incidentes de segurança podem ter um impacto significativo nas operações e na reputação da empresa. As organizações devem desenvolver um plano abrangente de resposta a incidentes que descreva as medidas a serem tomadas em caso de incidente de segurança, incluindo procedimentos para detecção e notificação, contenção e isolamento do incidente, investigação e restauração das operações.
- Gestão de fornecedores: A gestão de fornecedores é um aspecto essencial da conformidade e da governança da nuvem híbrida, pois as organizações dependem de provedores terceirizados de serviços de nuvem para gerenciar sua infraestrutura e suas aplicações. Para gerenciar os riscos relacionados a fornecedores em um ambiente de nuvem híbrida, as organizações devem realizar uma análise prévia dos possíveis fornecedores, estabelecer SLAs claros que definam as responsabilidades e obrigações do fornecedor e monitorar regularmente seu desempenho para garantir a conformidade com os requisitos regulatórios.
Ferramentas e tecnologias para segurança de nuvem híbrida
A seguir, apresentamos soluções, serviços e ferramentas a serem considerados ao avaliar e selecionar recursos para nuvens híbridas.
Soluções de segurança para nuvem híbrida
- Prevenção contra perda de dados (DLP) é uma solução de segurança que monitora e impede que dados confidenciais sejam acessados, exfiltrados ou transmitidos de maneiras não autorizadas. A DLP oferece controles baseados em políticas para gerenciar e proteger dados em data centers locais, ambientes de nuvem e dispositivos de endpoint. Os firewalls de aplicações Web oferecem defesas flexíveis e de alto desempenho para evitar a perda de dados confidenciais.
- Soluções de Network security protegem as redes contra acesso não autorizado, ataques e outras ameaças à segurança por meio de uma combinação de controles, incluindo firewalls, sistemas de detecção e prevenção de intrusões, análises e outras tecnologias de segurança para proteger o tráfego de entrada e saída nas redes.
- O gerenciamento de vulnerabilidades é uma solução proativa e automatizada que verifica e avalia a infraestrutura de TI em busca de possíveis ameaças e falhas de segurança, além de fornecer recomendações de correção. O gerenciamento de vulnerabilidades deve ser um processo contínuo para acompanhar ameaças novas e emergentes. Os firewalls de aplicações web podem oferecer uma proteção temporária essencial para mitigar a exploração de vulnerabilidades em aplicações que podem ter consequências devastadoras.
- Os sistemas de inteligência e detecção de ameaças coletam e analisam dados de diversas fontes e usam aprendizado de máquina e outras técnicas analíticas, além da pesquisa e supervisão da equipe do Centro de Operações de Segurança (SOC), para identificar e mitigar ameaças à segurança emergentes e generalizadas.
- Soluções de gestão de conformidade monitoram e geram relatórios sobre requisitos de conformidade, além de ajudar as organizações a evitar penalidades e outros riscos associados à não conformidade.
Serviços de segurança para nuvem híbrida
- Os serviços de avaliação de segurança na nuvem fornecem recomendações para aprimorar os controles de segurança e mitigar riscos, avaliando a postura de segurança dos ambientes de nuvem para identificar riscos e vulnerabilidades.
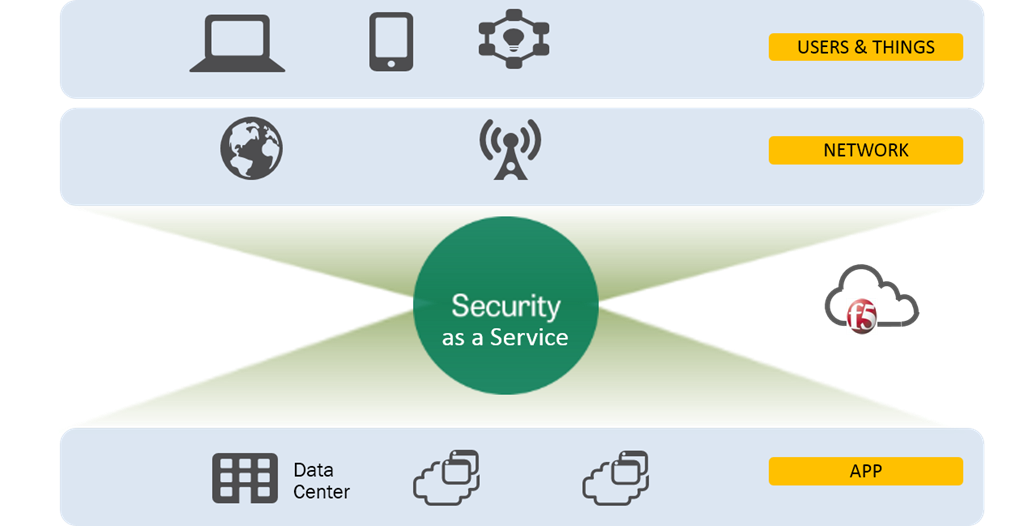
- Gerenciamento de segurança na nuvem é um serviço que oferece visibilidade centralizada e controle sobre políticas e configurações de segurança por meio do monitoramento dos recursos de segurança em ambientes de nuvem.
- Serviços de criptografia em nuvem criptografam dados em trânsito e em repouso em ambientes de nuvem, além de fornecer gerenciamento de chaves e controles de acesso para garantir a proteção segura dos dados.
- Plataformas de proteção de cargas de trabalho na nuvem protegem a infraestrutura subjacente, como imagens de contêineres, chaves de autenticação e cadeias de suprimentos de software, além de impedir a escalada de privilégios, a movimentação lateral e a exfiltração de dados.
- Gerenciamento de identidade e acesso (IAM) fornece serviços de autenticação, autorização e controle de acesso para garantir um acesso seguro e em conformidade em vários ambientes de nuvem. O aumento do tráfego entre máquinas proveniente de APIs e integrações de terceiros exige novas abordagens de segurança baseadas em identidade.
Ferramentas para segurança de redes de nuvem híbrida
- Redes privadas virtuais (VPNs) fornecem um túnel seguro entre o dispositivo de um usuário e a rede à qual ele se conecta, permitindo acesso remoto e criptografado aos recursos de nuvem. As VPNs podem ser usadas para conectar com segurança nuvens públicas e privadas e estender redes privadas por meio de nuvens públicas, protegendo o tráfego de dados em ambientes híbridos.
- Firewalls são usados para controlar o acesso a uma rede, monitorando e filtrando o tráfego com base em regras predefinidas. Eles podem ser implementados no perímetro da rede, entre diferentes ambientes de nuvem e dentro de cada ambiente de nuvem.
- Sistemas de detecção e prevenção de intrusões (IDPS) são projetados para detectar e prevenir ameaças à segurança por meio da análise do tráfego de rede e da identificação de atividades maliciosas. Eles podem ser implantados em um ambiente de nuvem híbrida para monitorar e proteger os recursos de nuvem contra ataques como DDoS, malware e phishing.
- Gerenciamento de eventos e informações de segurança (SIEM) oferece soluções de monitoramento e análise em tempo real de eventos de segurança em toda a infraestrutura de nuvem híbrida de uma organização. As ferramentas de SIEM podem coletar e agregar dados de logs de diferentes ambientes de nuvem e correlacionar eventos para identificar possíveis ameaças à segurança.
- Secure Socket Layer (SSL) e Transport Layer Security (TLS) são protocolos criptográficos usados para proteger as comunicações pela Internet. SSL e TLS podem ser usados para criptografar dados em trânsito entre ambientes de nuvem, garantindo que informações confidenciais sejam protegidas contra interceptação e adulteração.
O futuro da segurança em nuvem híbrida
Veja algumas tendências emergentes em segurança de nuvem híbrida que indicam como ela poderá evoluir nos próximos anos.
- Segurança de confiança zero pressupõe que não existe um perímetro de rede tradicional e considera todo o tráfego de rede potencialmente malicioso. A segurança de confiança zero exige que todos os usuários, dentro ou fora da rede da organização, sejam autenticados, autorizados e validados continuamente antes de receberem acesso a aplicações e dados protegidos. Essa abordagem de segurança envolve a implementação de controles de acesso robustos, processos de autenticação e autorização e o monitoramento contínuo do tráfego de rede para detectar e responder a possíveis ameaças.
- Segurança nativa da nuvem é uma abordagem de segurança de nuvem híbrida que utiliza ferramentas e tecnologias específicas da nuvem para aprimorar a segurança. Essa abordagem incorpora a segurança à estratégia geral de desenvolvimento de aplicações nativas da nuvem de uma organização e inclui segurança de contêineres, microssegmentação e segurança sem servidor, além de inteligência contra ameaças e análise de segurança baseadas na nuvem.
- A segurança de borda torna-se uma consideração importante à medida que mais organizações adotam a computação de borda para processar dados mais perto de sua origem. A segurança de borda envolve a implementação de controles de segurança e monitoramento em dispositivos e gateways de borda, além de garantir a comunicação segura entre os dispositivos de borda e a nuvem.
A nuvem híbrida já se mostrou uma tecnologia revolucionária para muitas empresas, proporcionando a flexibilidade, a escalabilidade e a economia de custos necessárias para que se mantenham competitivas. No entanto, proteger a nuvem híbrida pode ser uma tarefa complexa e exige uma estratégia adequada de segurança de nuvem híbrida para garantir que dados confidenciais e cargas de trabalho estejam sempre protegidos.
Para ajudar a simplificar sua estratégia de nuvem híbrida, a F5 oferece um conjunto abrangente de ferramentas de segurança e gerenciamento que mantêm a consistência entre as nuvens e protegem dados e aplicações em vários ambientes de TI.
