
O que é entrega segura de aplicações?
Nos últimos anos, os sistemas de TI — e, por extensão, os de segurança de TI — passaram pelas transformações de sempre. A Lei de Moore, além de descrever os avanços no poder computacional, levou ao desenvolvimento de algoritmos de criptografia mais complexos. A maior capacidade de processamento, por exemplo, fez com que o tamanho das chaves de criptografia SSL aumentasse de 256 bits para 4 Kb em menos de uma década. Hoje, as aplicações podem ser mais bem protegidas do que no passado, desde que seja possível dedicar a capacidade computacional necessária a essa proteção.
Introdução
Nos últimos anos, os sistemas de TI — e, por extensão, os de segurança de TI — passaram pela habitual onda de mudanças. A Lei de Moore, além de descrever os avanços na capacidade computacional, levou ao desenvolvimento de algoritmos de criptografia mais complexos. O aumento da capacidade de processamento, por exemplo, fez com que o tamanho das chaves de criptografia SSL passasse de 256 bits para 4 Kb em menos de uma década. Hoje, as aplicações podem ser mais bem protegidas do que no passado, desde que a capacidade computacional necessária possa ser dedicada a essa proteção.
Infelizmente, o número de ataques e vetores de ataque também vem aumentando. Com o surgimento frequente de novas vulnerabilidades exploráveis, a necessidade de um ambiente robusto de criptografia SSL para proteger aplicações é maior do que nunca. Esses avanços em capacidade computacional e segurança são indispensáveis para qualquer organização que troque dados confidenciais pela Internet — e deveriam ser obrigatórios para qualquer organização com presença on-line, simplesmente porque páginas da Web desprotegidas podem servir como porta de entrada para dados protegidos.
Agora que as organizações enfrentam ataques distribuídos de negação de serviço (DDoS), sequestro de sessão (sidejacking), ataques man-in-the-middle contra SSL e ataques de renegociação, as equipes de segurança de TI precisam implementar proteções que abranjam toda a presença web de suas organizações e tenham a capacidade de adaptação necessária para resistir aos ataques mais insidiosos. Como precisamos proteger tudo, nem mesmo os novos avanços nos algoritmos de criptografia — especificamente a criptografia de curva elíptica (ECC) — serão suficientes para que o setor possa ignorar os impactos relacionados ao desempenho.
E toda essa segurança ainda esbarra no maior obstáculo à adoção do SSL no ambiente de rede: a visibilidade. As organizações têm muitos motivos legítimos para inspecionar os dados que estão sendo transferidos, desde a prevenção contra vazamento de dados até o roteamento avançado das camadas 4 a 7. Portanto, a solução de segurança em questão deve ser capaz de proporcionar visibilidade — de preferência, 100% de visibilidade — dos dados que entram e saem da rede.
A F5 tem as respostas para esses problemas complexos, desde a capacidade de adaptação às mudanças nos algoritmos de segurança até a visibilidade, o gerenciamento de chaves e a integração. Enquanto os ataques continuam evoluindo, governos e setores exigem mais segurança, e os funcionários precisam de maior acesso à rede e aos dados apesar dos riscos crescentes, o ponto estratégico de controle que atua como gateway de rede pode solucionar esses problemas por meio de serviços de segurança. A plataforma F5® BIG-IP® oferece uma variedade de soluções para reforçar a segurança sem aumentar a latência da rede e com um tempo de gerenciamento consideravelmente menor do que o exigido por produtos separados.
A F5 aborda os riscos de segurança
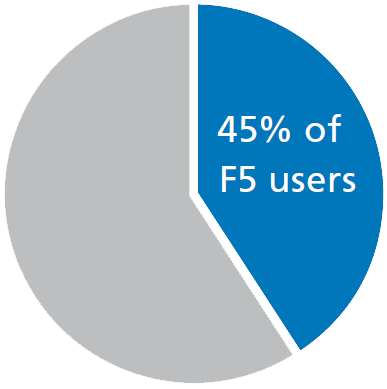
45% das empresas pesquisadas mitigaram riscos de segurança ao implementar soluções da F5.
SSL sempre ativo
A necessidade de criptografia SSL continua crescendo. O acesso a informações de identificação pessoal (PII) deve ser protegido, assim como o acesso a informações restritas. Cada vez mais, sites e locais de upload remoto também precisam ser protegidos. De fato, muitas organizações já adotam ou estão considerando adotar criptografia em quase 100% das conexões. As organizações estão passando a proteger todos os ambientes, sejam eles de teste, garantia de qualidade (QA) ou produção, contra todos os tipos de ataque. Elas também estão começando a perceber que todos os dados, aplicativos e informações de sessão precisam ser protegidos para que se alcance um ambiente verdadeiramente seguro.
Historicamente, apenas os aplicativos — ou, mais precisamente, dados confidenciais, como números de cartão de crédito e outras informações de identificação pessoal (PII) — eram protegidos por SSL. O restante do site, que continha informações, cookies de sessão ou páginas estáticas, não era protegido. No entanto, essas páginas desprotegidas se tornaram uma vulnerabilidade, oferecendo aos invasores uma via de acesso aos sistemas que hospedavam as páginas protegidas.
As organizações devem tomar as devidas precauções para proteger os dados de seus clientes e outras informações confidenciais e, por lei, devem agir com a “devida diligência”, fornecendo proteções suficientes para garantir que um ataque não consiga penetrar facilmente. Por isso, atualmente, muitas organizações estão adotando uma postura de SSL sempre ativo, e algumas estão migrando para o uso de SSL em todas as conexões, sejam elas internas ou externas.
Mas a criptografia tem seus custos. A criptografia do tipo RSA exige muitos ciclos de CPU e manutenção de chaves, e manipular o conteúdo de fluxos criptografados torna-se praticamente impossível. Embora essa seja a principal razão para a existência da criptografia, a organização que a implementa tem uma necessidade legítima de modificar os dados por diversos motivos, desde a filtragem de conteúdo até o balanceamento de carga.
Portanto, os requisitos incluem:
- Criptografia que ainda permita à organização responsável manipular fluxos e/ou dados.
- Criptografia que não consome muitos recursos, especialmente tempo de CPU nos servidores.
- Criptografia que pode utilizar um repositório de chaves de rede.
- Criptografia capaz de diferenciar o tráfego interno do externo.
- Diversidade de cifras, ou seja, a capacidade de oferecer suporte a uma ampla variedade de algoritmos de criptografia.
É necessário um gateway de segurança capaz de fornecer serviços SSL com opções de algoritmos, visibilidade, integração e gerenciamento. Uma ferramenta que gerencia a criptografia do tráfego de entrada e saída pode usar um módulo de segurança de hardware (HSM) para proteger as chaves, transferir dos servidores os recursos computacionais e os custos operacionais associados e encerrar ou reconhecer conexões SSL tanto de entrada quanto de saída.
Esse gateway de segurança ideal oferece criptografia aos clientes sem sobrecarregar a CPU do servidor com essa tarefa, além de oferecer criptografia aos servidores, se desejado. Ele não deve exigir o gerenciamento separado de todo um conjunto de chaves e, ao atuar como gateway, deve utilizar outros serviços que possam exigir dados não criptografados entre o descarregamento das conexões de entrada e a criação de conexões SSL com o back-end. Nesse cenário, a economia com software no back-end pode aumentar rapidamente, pois seriam necessários menos servidores para atender ao mesmo número de conexões.
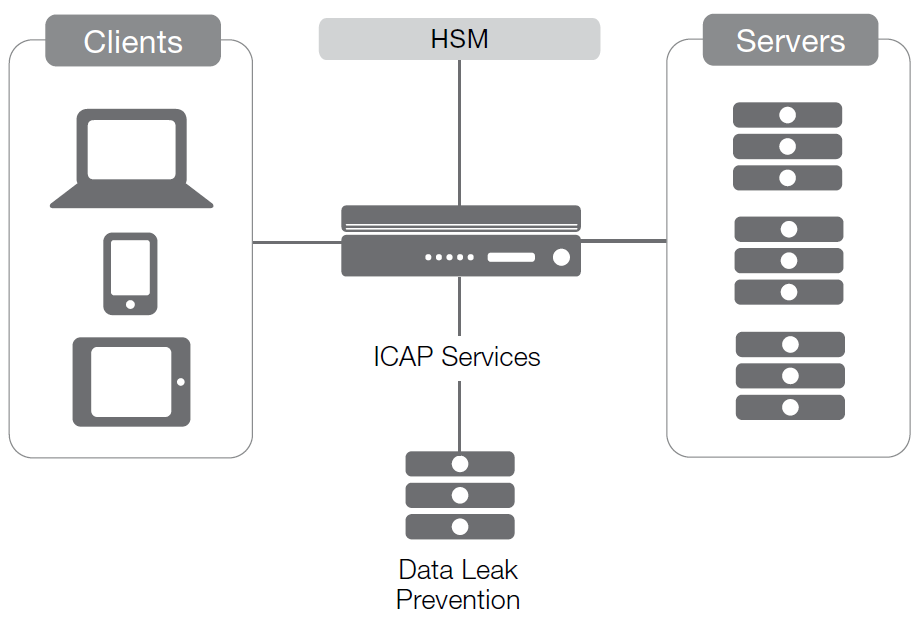
Há uma série de opções para implementar uma arquitetura desse tipo, dependendo das necessidades de cada organização.
Três estilos
A eficácia de uma solução desse tipo decorre de seu posicionamento em um ponto estratégico de controle. Por estar situada na interseção entre a rede e a Internet, a solução ideal é capaz de encerrar conexões SSL de entrada, processar a carga útil do fluxo e, em seguida, se necessário, criptografá-la novamente usando as chaves da rede interna. O mesmo é possível com o tráfego no sentido oposto, embora as medidas de segurança necessárias para o tráfego de saída sejam diferentes das exigidas para o tráfego de entrada. (Considere o cenário de entrada, no qual os usuários precisam ser autenticados e as cargas úteis verificadas quanto à presença de conteúdo malicioso, enquanto o fluxo de saída precisa ser inspecionado para detectar dados confidenciais que estejam deixando o data center.) Esse ponto estratégico de controle permite três estilos distintos de manipulação da criptografia, todos válidos, dependendo das necessidades da organização.
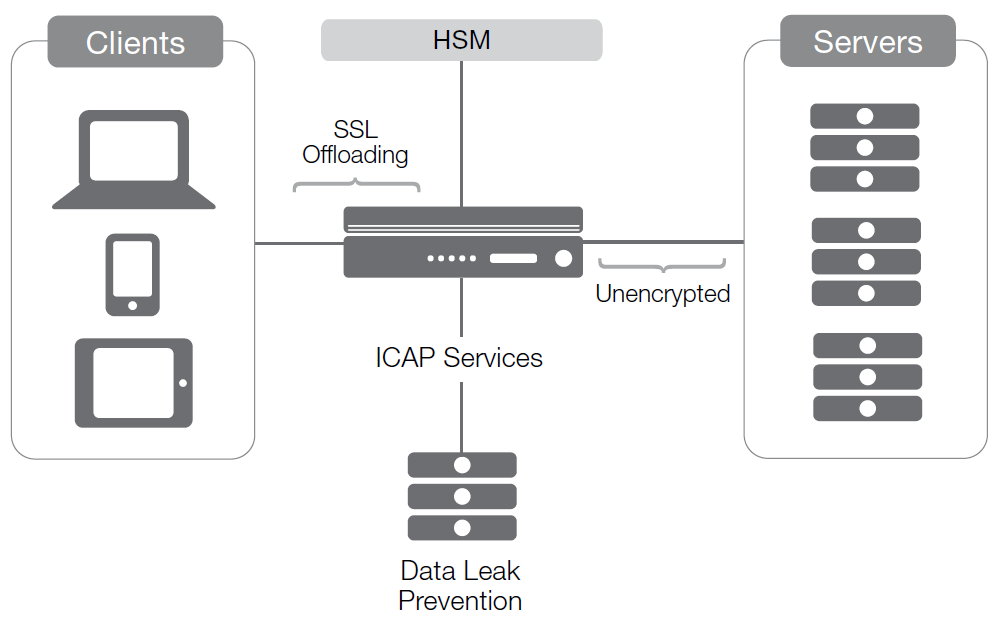
Estilo 1: descarregamento de conexões
Com o encerramento da conexão externa, o dispositivo de gateway passa a ser o endpoint SSL. O SSL é mantido entre o dispositivo e os clientes, enquanto a conexão com o servidor de aplicações permanece aberta e sem criptografia. Ao encerrar o SSL proveniente de fora da rede, essa arquitetura proporciona segurança no ambiente externo e desempenho no ambiente interno. A ausência de criptografia no lado do servidor reduz os tempos de resposta, mas resulta em um ambiente inseguro caso um invasor consiga entrar.
Estilo 2: visibilidade SSL
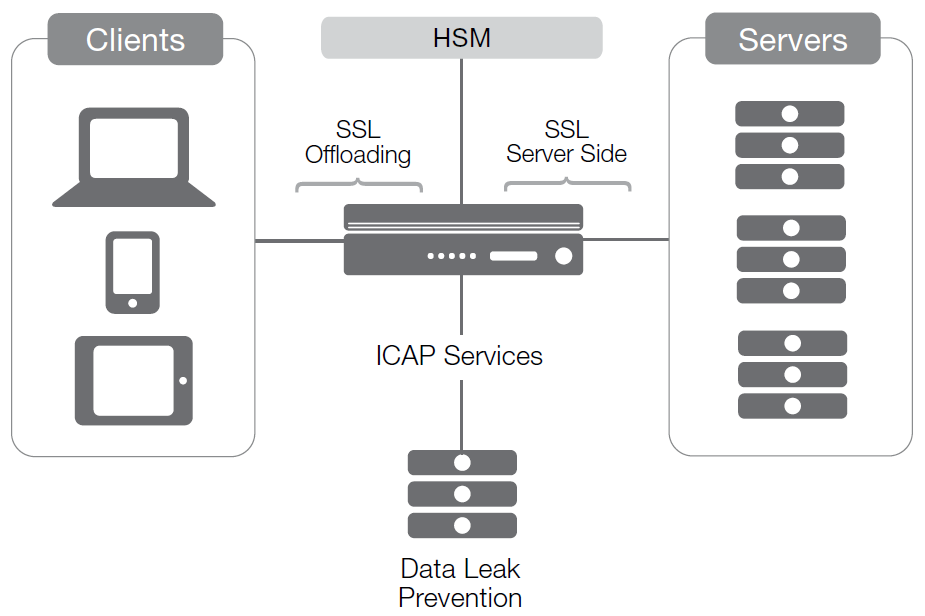
Com o tráfego interno e externo criptografado, o dispositivo no ponto estratégico de controle pode gerenciar o tráfego, adaptar e otimizar o conteúdo, enquanto toda a rede permanece protegida.
Estilo 3: inspeção transparente de SSL
Cada vez mais, as equipes de TI buscam uma solução que mantenha uma única camada de criptografia em toda a conexão, do cliente ao servidor, mas que ainda permita a manipulação intermediária dos dados para viabilizar o uso de diversas ferramentas, como as de prevenção contra perda de dados (DLP), autenticação prévia ao acesso e balanceamento de carga.
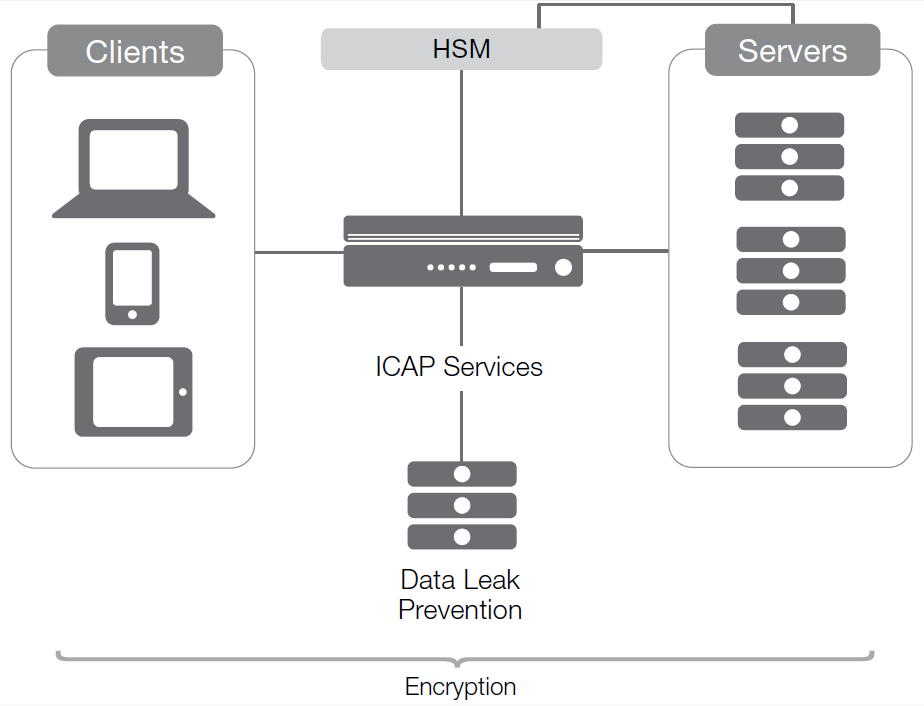
É aí que entra a visibilidade SSL. Nesse cenário, o servidor e o dispositivo localizado no ponto estratégico de controle compartilham um certificado SSL, permitindo que o dispositivo de gateway acesse os fluxos à medida que passam por ele, sem exigir o encerramento completo e a recriação das conexões SSL.
Transformação SSL
A questão é que, nesse terceiro cenário, o peso do processamento da criptografia volta a recair sobre os servidores. Isso teria sido uma enorme desvantagem no passado, mas, com o advento da criptografia ECC, os ciclos de CPU necessários para realizar esse tipo de criptografia foram significativamente reduzidos, assim como o espaço necessário para armazenar as chaves. Isso se deve ao algoritmo ECC, que é capaz de oferecer o mesmo nível de segurança com chaves muito menores, reduzindo significativamente o custo de processamento no cliente. (Embora, no passado, muitos tenham dito que “o cliente não é o problema”, hoje estamos diante de uma quantidade sem precedentes de clientes móveis, e o uso da CPU é um dos fatores que consomem a bateria. Portanto, agora todos precisam se preocupar com o cliente.)
Embora os três sistemas de criptografia de chave pública sejam seguros, eficientes e comercialmente viáveis, eles diferem quanto ao tipo de problema matemático em que se baseiam. Isso não só afeta o grau de vulnerabilidade deles a ataques de força bruta, frequentemente usados por invasores, como também pode resultar em diferenças no tamanho das chaves geradas pelos algoritmos para proporcionar determinado nível de segurança. O Instituto Nacional de Padrões e Tecnologia (NIST) fornece diretrizes sobre os tamanhos mínimos de chave para cada sistema, de acordo com o nível de segurança exigido. E, naturalmente, se uma organização contar com diversidade criptográfica, terá vários algoritmos de criptografia diferentes à sua disposição. Isso significa que, se amanhã surgir uma forma viável de quebrar chaves RSA de até 2 Kb, bastará alterar o algoritmo utilizado pelos servidores para voltar a dormir tranquilo.
Mas a ECC é mais segura com o mesmo comprimento de chave. De fato, na maioria dos casos, a ECC consegue fazer com uma chave muito curta o que os algoritmos atuais oferecem com chaves muito longas. Essa eficiência decorre da matemática utilizada nos algoritmos de ECC (e há vários deles). O fato de a ECC reduzir a sobrecarga da CPU para criptografia e, ao mesmo tempo, manter ou aumentar a segurança com chaves menores faz dela uma nova e poderosa ferramenta para viabilizar comunicações seguras entre clientes e servidores.
A plataforma F5 aproveita essa nova e importante ferramenta. Atualmente, os dispositivos BIG-IP oferecem DSA para assinatura e ECC para criptografia, além dos algoritmos RSA, AES e 3DES que a F5 sempre ofereceu.
Com a ECC ajudando a reduzir o custo computacional da criptografia para a CPU, resta outra grande questão com a qual a criptografia tradicionalmente tem enfrentado dificuldades: a visibilidade. Se tudo estiver criptografado, como os dispositivos de prevenção contra perda de dados (DLP) e autenticação externa terão acesso ao conteúdo não criptografado?
Visibilidade SSL
É aí que entra a ferramenta HSM em rede. Embora as soluções HSM sejam cada vez mais comuns, seu uso geralmente se limita ao armazenamento de credenciais. No entanto, com as conexões e o uso adequados, elas também podem atuar como uma tecnologia viabilizadora. O compartilhamento de certificados entre um dispositivo altamente flexível na borda da rede e servidores no núcleo da rede permite que o dispositivo na borda visualize o tráfego não criptografado sem encerrar os fluxos. Ao armazenar chaves simétricas, chaves privadas assimétricas (incluindo assinaturas digitais) e muito mais, o dispositivo de gateway protege informações críticas e, ao mesmo tempo, as disponibiliza em toda a rede. Isso permite, por exemplo, enviar informações de login a dispositivos LDAP, direcionar fluxos de entrada por scanners antivírus e encaminhar dados de saída por dispositivos DLP.
Os módulos de segurança de hardware compatíveis com a F5 são dispositivos reforçados, com evidências de violação e suporte ao Nível 3 da norma NIST 140-2. Ao posicioná-los como gateways de segurança em um ponto estratégico de controle da rede, uma organização pode obter não apenas serviços SSL eficientes, mas também visibilidade dos dados criptografados. O resultado é um sistema completo, com segurança aprimorada, que ainda oferece todos os recursos de um proxy bidirecional com terminação de conexão.
As possibilidades oferecidas por esse ponto estratégico de controle são imensas. Com a linguagem de script F5® iRules®, uma organização pode manter informações confidenciais dentro do data center. Por exemplo, uma iRule mantida pela comunidade e compartilhada no F5® DevCentral™ pode detectar a maioria das informações de cartões de crédito e removê-las antes que saiam da organização.
Em outro exemplo, a funcionalidade de gateway IPv6 ou até mesmo a tradução SPDY podem ser implementadas no dispositivo F5.
Muitas dessas opções não são possíveis em um ambiente SSL normal. No entanto, ao ter acesso à conexão de entrada, o dispositivo BIG-IP também obtém acesso à carga útil do fluxo de dados, o que permite atuar de forma inteligente sobre esses dados, e não apenas sobre o fluxo. E, como o dispositivo não precisa encerrar a conexão, o desempenho não é prejudicado de forma tão significativa quanto seria se fosse necessário manter duas conexões SSL separadas.
O dispositivo BIG-IP também pode direcionar uma solicitação de página segura para autenticação, retornando a página somente depois que o usuário tiver feito login com sucesso e o servidor de autorização confirmar que ele tem direito de acessar a página em questão. O ponto principal é que estão sendo realizados os processos de autenticação, autorização e contabilização (AAA) e, em caso de falha, o usuário pode ser redirecionado para uma página fora da rede principal. Isso significa que usuários não autorizados nunca passam pelo dispositivo BIG-IP para chegar à rede interna, e invasores que se fazem passar por usuários legítimos nunca alcançam sistemas críticos para tentar explorar vulnerabilidades. Suas conexões não chegam tão longe, pois são interrompidas e autenticadas antes de entrarem na rede interna. Em cenários de DDoS, um dispositivo de alto desempenho capaz de redirecionar conexões maliciosas para uma rede de quarentena ajudará a manter a rede voltada ao público disponível para os usuários legítimos, frustrando o objetivo do ataque DDoS.
Suporte ao FIPS 140-2
Muitas vezes, a proteção de chaves é o maior problema decorrente de uma metodologia de criptografia em larga escala. A necessidade de manter os certificados atualizados, gerenciar qual dispositivo possui cada certificado e determinar quando os certificados podem ser transferidos de uma máquina para outra — especialmente em um ambiente virtualizado — pode limitar o número de certificados implantados e até mesmo afetar decisões de arquitetura.
Para as organizações que precisam de suporte ao FIPS 140-2 Nível 2, esse recurso pode ser adicionado a muitos modelos de dispositivos BIG-IP. As organizações que desejam proteger informações como chaves e senhas de certificados, mas que não precisam de suporte ao FIPS 140-2, podem fazer isso usando a tecnologia Secure Vault integrada.
Os dispositivos BIG-IP também podem atuar como HSMs ou utilizar um HSM já existente na rede. Como os HSMs fornecem armazenamento seguro de certificados, o uso de um deles oferece um ponto de referência único para gerenciar a utilização e a expiração de chaves, simplificando o gerenciamento de certificados e liberando a equipe de TI para cuidar de outras funções empresariais importantes.
Funcionalidades adicionais em um único dispositivo
Toda plataforma BIG-IP inclui, como parte do custo, uma licença para a capacidade máxima de processamento de criptografia. Outra vantagem de alto valor dessa solução de segurança da F5 é a possibilidade de adicionar ou ativar funcionalidades extras. A proteção integrada contra DDoS mantém os sites online e mais seguros durante um ataque, enquanto a possibilidade de adicionar diversos módulos de segurança e desempenho permite que a equipe de TI gerencie apenas um dispositivo, em vez de vários, para atender às necessidades de entrega de aplicações da organização. O gerenciamento simplificado e os tempos de resposta mais rápidos são viabilizados por um único ponto de processamento — o ponto estratégico de controle.
Conclusão
O futuro da TI inclui criptografia em todos os lugares para evitar a insegurança gerada pela existência de páginas da web criptografadas e não criptografadas. Isso representa uma grande sobrecarga para a infraestrutura e exige a implementação de criptografia em todos os lugares, sem deixar de interagir de forma inteligente com o tráfego para realizar funções como balanceamento de carga e prevenção contra vazamento de dados, entre muitas outras.
A F5 oferece uma solução capaz de simplificar e acelerar uma infraestrutura altamente segura. Com uma ampla variedade de recursos e a capacidade de inspecionar o tráfego durante sua passagem sem encerrar as conexões SSL, os dispositivos BIG-IP também permitem chamadas a dispositivos compatíveis com ICAP para processamento especializado de acordo com o setor ou a tecnologia em uso. Além disso, com suporte a HSM, a solução da F5 é altamente adaptável às necessidades da organização. As plataformas F5 BIG-IP também são capazes de repelir ataques DDoS nos níveis exigidos, interrompendo os ataques enquanto continuam direcionando usuários legítimos para as aplicações.
Em suma, a família de produtos BIG-IP oferece controle granular, escalabilidade e flexibilidade não disponíveis em outras tecnologias de gerenciamento de tráfego ou segurança.