
Arquitetura Zero Trust
Zero trust architecture (ZTA) impõe verificação contínua, controles de acesso rigorosos e segmentação de rede para reforçar a segurança.
Zero trust architecture refere-se a um modelo de segurança, criado por John Kindervag em 2010, que elimina a ideia de uma rede confiável dentro de um perímetro definido e, em vez disso, concentra-se em verificar cada usuário e dispositivo antes de conceder acesso. A ZTA é uma estratégia de segurança poderosa e abrangente que protege o atual ambiente híbrido de múltiplas nuvens.
O que é a arquitetura Zero Trust?
Uma arquitetura Zero Trust é uma arquitetura de segurança cibernética baseada nos princípios de confiança zero, projetada para evitar violações de dados e limitar a movimentação lateral interna. O modelo Zero Trust não pressupõe nenhuma confiança implícita. A arquitetura Zero Trust consiste na aplicação de diversos produtos, soluções e serviços que trabalham em conjunto para oferecer um ambiente ultrasseguro, seguindo o princípio de “nunca confiar, sempre verificar”, além de adotar uma mentalidade de “presumir uma violação”.
Por que a arquitetura Zero Trust é importante?
Zero trust architecture é crucial para a segurança cibernética moderna, pois representa a aplicação prática de um modelo de confiança zero. Esse modelo elimina a noção ultrapassada de um perímetro de rede confiável e a abordagem de “confiar, mas verificar”. A confiança zero não pressupõe confiança implícita e promove uma abordagem de segurança em camadas. Do ponto de vista do acesso, isso significa adotar controles de acesso aplicados a cada solicitação e baseados em contexto e identidade. Além disso, inclui a verificação contínua de todos os usuários e dispositivos, tanto dentro quanto fora da organização, antes de conceder o acesso e durante toda a sessão de acesso.
Os principais benefícios da arquitetura de confiança zero incluem:
- Segurança aprimorada: acesso contextual a aplicativos a cada solicitação, com verificação e monitoramento contínuos de todas as solicitações de acesso.
- Risco reduzido: Limita a capacidade dos invasores de se movimentarem lateralmente pela rede.
- Proteção abrangente: Protege todos os ativos da empresa, incluindo dispositivos, infraestrutura, aplicações e componentes de nuvem.
- Conformidade regulatória: Alinha-se aos padrões de proteção de dados, facilitando a conformidade.
- Eficiência operacional: Automatiza as verificações de segurança, liberando recursos para tarefas estratégicas.
Em resumo, a arquitetura de confiança zero é essencial para proteger dados, aplicações e infraestrutura no atual cenário de cibersegurança, que é complexo e repleto de ameaças.
Como funciona a arquitetura Zero Trust?
Ao implementar uma arquitetura de confiança zero, é fundamental observar que a confiança zero não é um único produto ou solução, mas sim uma combinação de produtos, soluções e serviços que funcionam em conjunto. Não é necessário “descartar e substituir”; em vez disso, o foco deve estar na ampliação do portfólio existente.
De acordo com o Instituto Nacional de Padrões e Tecnologia (NIST), “Há inúmeros componentes lógicos que compõem a implantação de uma rede ZTA… [os quais] podem ser operados como um serviço local ou por meio de um serviço baseado em nuvem.”
Cada arquitetura de confiança zero pode ter uma aparência diferente, dependendo do estágio em que a empresa se encontra em sua jornada de confiança zero, mas duas coisas permanecem iguais: o acesso é fundamental para qualquer arquitetura de confiança zero, e as empresas devem garantir que tenham soluções nos principais pontos de controle de suas arquiteturas.
Os principais componentes de qualquer arquitetura de confiança zero devem incluir:
- Autenticação
- Controle de acesso
- Proteção avançada contra ameaças
- Visibilidade de aplicações
- Disponibilidade do aplicativo
Em conjunto, isso significa integrar-se a provedores de identidade para aprimorar a autenticação, a implementação e a aplicação de políticas baseadas em identidade e contexto, bem como o acesso condicional. Também significa proteger todo o ambiente contra ameaças avançadas, incluindo ameaças criptografadas (como malware). É necessário ter visibilidade do tráfego criptografado, do funcionamento dos aplicativos e recursos e de seus níveis de segurança e confiabilidade. E, é claro, os aplicativos e recursos devem estar disponíveis para uso e protegidos contra ataques que possam limitar sua disponibilidade.
Como a F5 lida com a arquitetura Zero Trust?
A F5 fornece soluções nos principais pontos de controle para garantir recursos de confiança zero em praticamente qualquer tipo de arquitetura. A F5 segue a Publicação Especial 800-207 do NIST: Arquitetura de Confiança Zero que apresenta modelos gerais de implantação de confiança zero e casos de uso específicos do setor capazes de aprimorar a postura de segurança de uma empresa. Em uma arquitetura de confiança zero generalizada, a F5 oferece soluções compatíveis com opções de implantação local, na nuvem e baseadas em SaaS, abrangendo autenticação, controles de acesso, proteção avançada contra ameaças, visibilidade de aplicações e disponibilidade de aplicações.
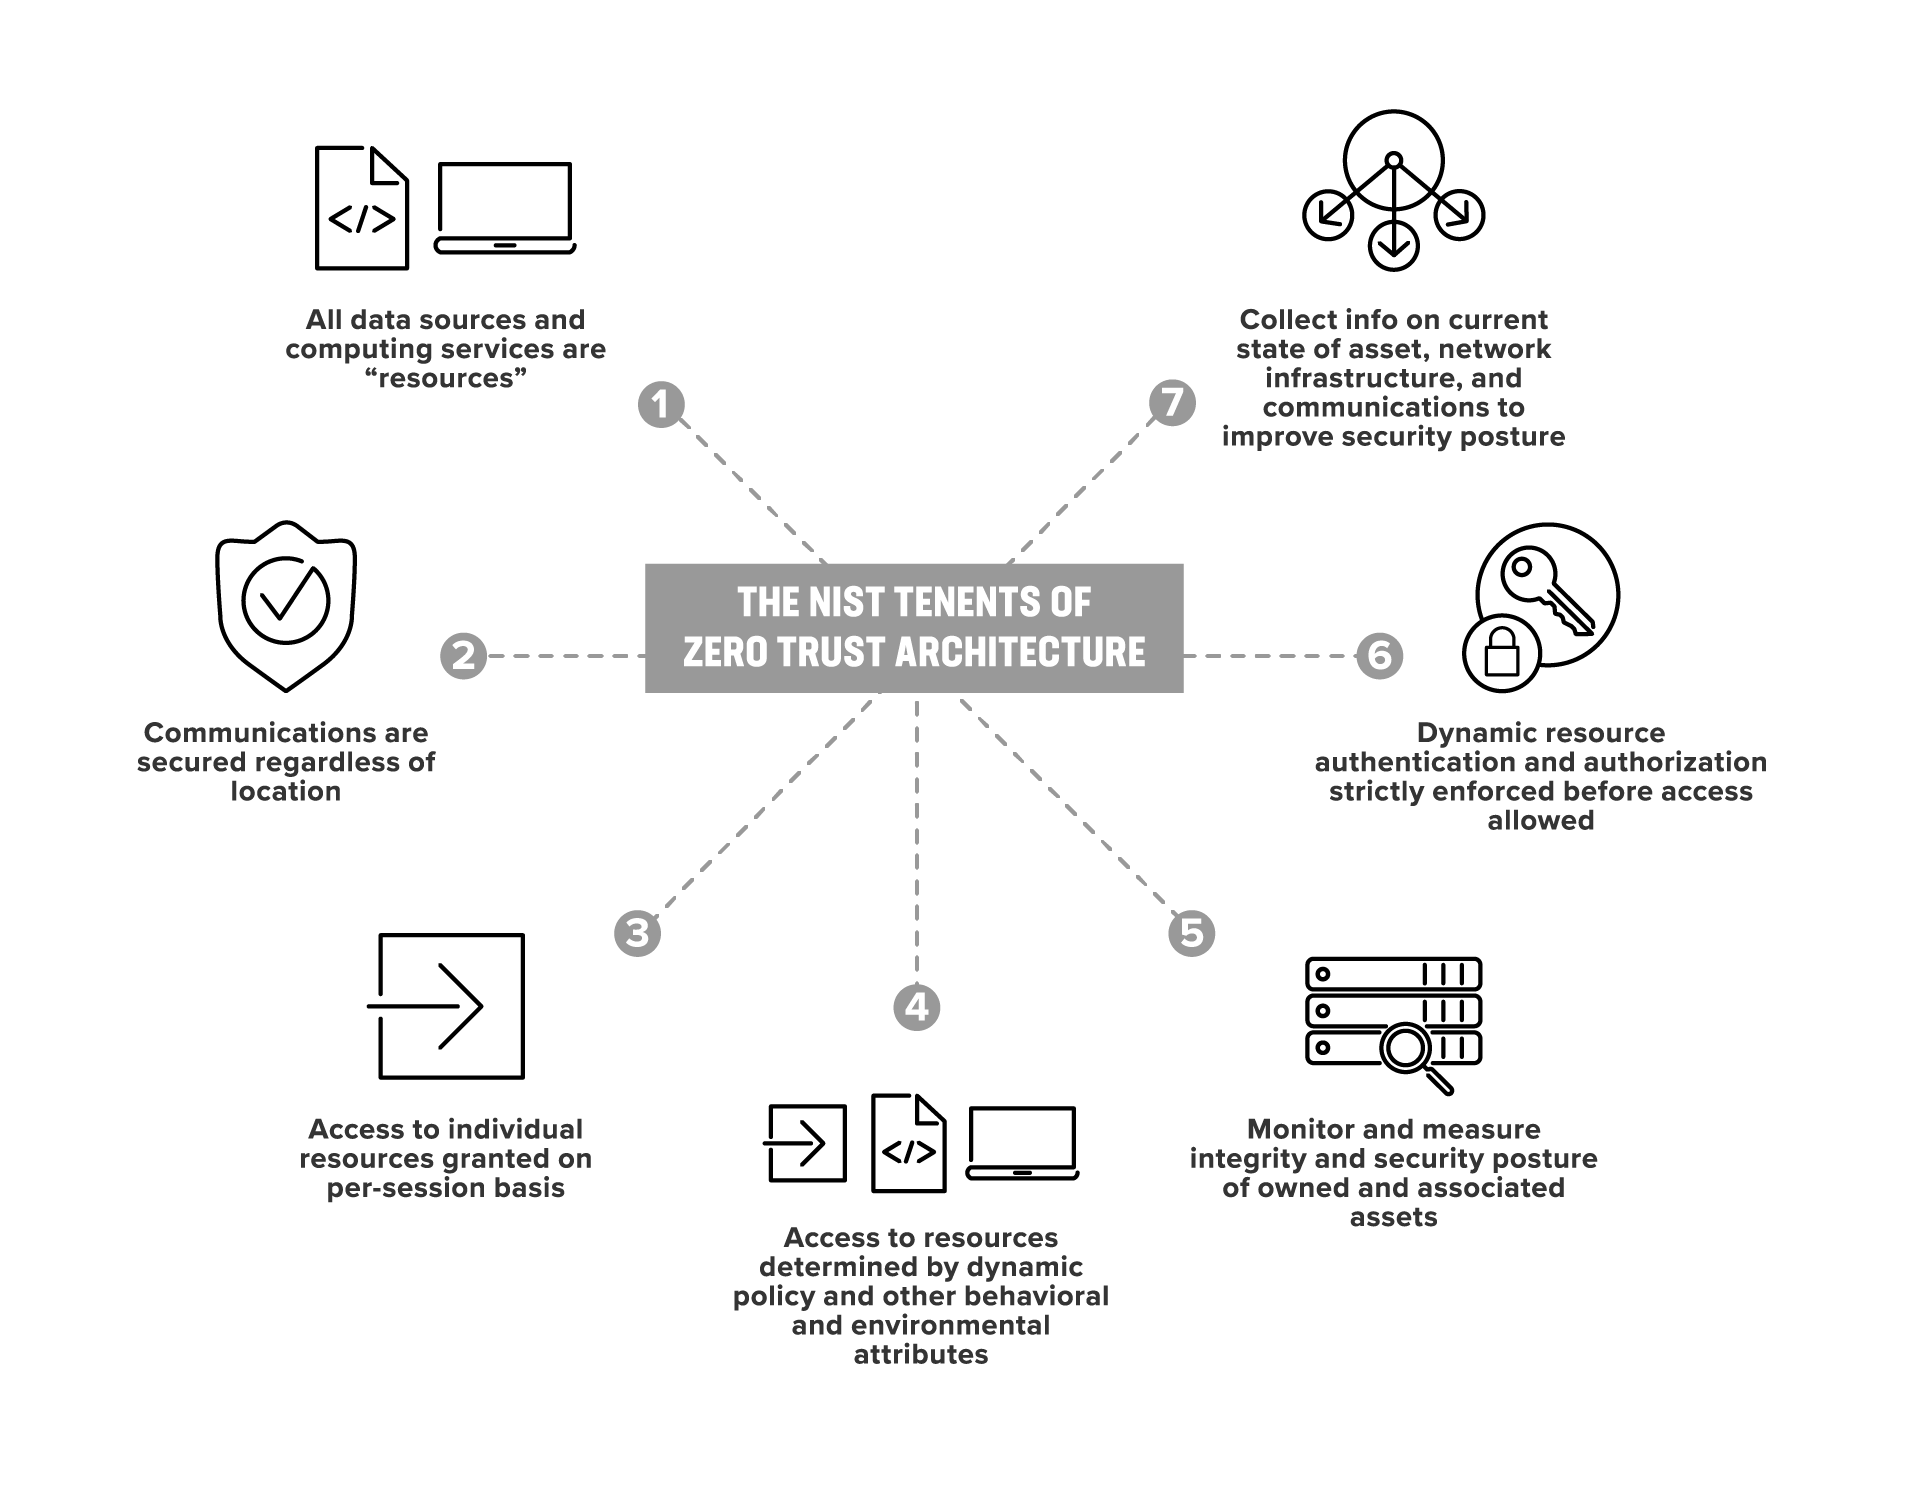
Figura 1. Melhorias contínuas de segurança — a F5 e os princípios de confiança zero do NIST
Saiba mais sobre como a F5 pode ajudar você no estágio em que se encontra hoje em sua jornada de confiança zero.
