O 5G torna vital uma arquitetura de aplicações nativa da nuvem
Provedor de serviços | Aplicações 5G
RESUMO EXECUTIVO
A transformação rumo a uma arquitetura nativa da nuvem traz muitas vantagens e desafios para os provedores de serviços. As soluções nativas da nuvem da F5 ajudam a acelerar a adoção do 5G.
Disponibilizando aplicações e serviços mais perto dos assinantes
A introdução do 5G é um catalisador para acelerar o desenvolvimento de milhões de novas aplicações. Um grande número de aplicações que processam grandes volumes de dados e são sensíveis à latência está sendo desenvolvido, impulsionando a migração da computação dos assinantes para a computação de borda de acesso múltiplo (MEC). A MEC aproxima a computação, o armazenamento, a rede e os serviços das aplicações, dos dispositivos e dos usuários. Ela também proporciona menor latência e maior segurança, abrindo caminho para inovações em setores que vão do governo e da saúde à indústria.
Uma arquitetura nativa da nuvem é essencial em um mundo centrado em aplicativos
Os provedores de serviços continuam avançando na jornada rumo ao 5G ao implementar uma infraestrutura nativa da nuvem e baseada em microsserviços, desde o núcleo até a borda da rede. Essa solução nativa da nuvem representa uma evolução das redes virtualizadas. O provisionamento dinâmico de cargas de trabalho em uma rede possibilita novos níveis de automação operacional, flexibilidade e adaptabilidade.
A migração para uma arquitetura nativa da nuvem oferece muitas vantagens:
- Lançamento mais rápido no mercado: Uma abordagem nativa da nuvem acelera a implantação de novos casos de uso por meio de integração e entrega contínuas (CI/CD), automação de processos nas operações e no suporte e processos de desenvolvimento Agile DevOps.
- Maior eficiência: Os aplicativos nativos da nuvem consomem até 40% menos recursos em comparação com softwares baseados em máquinas virtuais.
- A capacidade de escalar: Com uma arquitetura nativa da nuvem, os provedores de serviços podem escalar para centenas de milhares de nós.
- Custos operacionais reduzidos: Operações automatizadas e programáveis em um ambiente multinuvem ajudam a reduzir os custos.
- Melhor utilização de recursos: Ao desacoplar o hardware do software, os provedores de serviços podem reutilizar os recursos quando eles não forem mais necessários.
- Tempo de desenvolvimento mais rápido: Uma abordagem nativa da nuvem acelera a automação de processos no desenvolvimento e nas operações, além de oferecer suporte a processos de desenvolvimento ágil de DevOps.
Aplicações nativas da nuvem consomem até 40% menos recursos em comparação com softwares baseados em máquinas virtuais.
Migrando para a desagregação de rede com uma arquitetura baseada em serviços
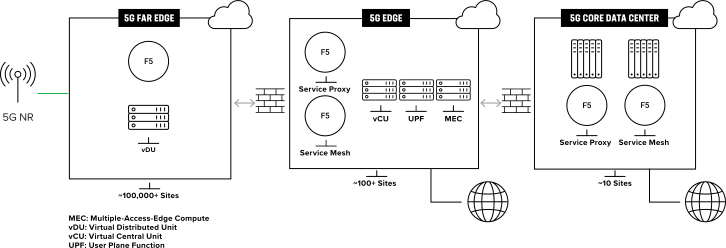
Os provedores de serviços estão definindo e implantando uma infraestrutura nativa da nuvem em toda a rede, desde o núcleo até a borda mais distante. Conforme definido pelo 3rd Generation Partnership Project (3GPP), uma arquitetura baseada em serviços (SBA) é um conjunto de funções de rede (NFs) interconectadas que fornecem a funcionalidade do plano de controle e os repositórios de dados comuns de uma rede 5G. O suporte a uma SBA nativa da nuvem traz novos requisitos para o controle, a coordenação e a orquestração de funções de rede desagregadas e distribuídas por toda a rede. As funções de rede são microsserviços conteinerizados que podem oferecer suporte ao núcleo 5G, à rede de acesso por rádio virtualizada (vRAN) e às funções de rede N6-LAN.
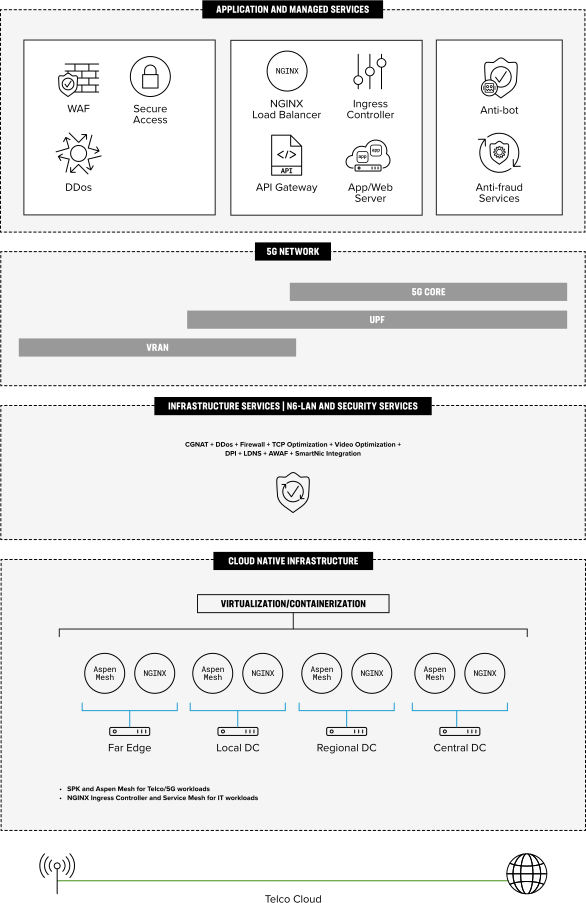
Desagregação da rede 5G
A arquitetura nativa da nuvem e baseada em serviços introduz uma mudança de paradigma que permite aos provedores de serviços migrar de uma implementação de pilha vertical para uma pilha horizontal. Uma abordagem de pilha vertical aumenta a dependência de fornecedores e exige que cada fornecedor disponibilize sua própria infraestrutura, aumentando a complexidade.
Uma abordagem de pilha horizontal elimina essas complicações e limitações relacionadas a fornecedores, ao mesmo tempo que permite ao provedor de serviços manter o controle e a visibilidade de sua rede. Com uma pilha horizontal, os provedores de serviços obtêm uma infraestrutura nativa da nuvem consistente (nuvem de telecomunicações), implementada em sites de núcleo, borda e borda remota, com suporte a vRAN, núcleo 5G autônomo (SA), aplicações internas e aplicações voltadas a empresas e consumidores. O 5G permite que os provedores de serviços adotem uma abordagem de pilha horizontal, possibilitando dimensionar os sites de borda conforme as necessidades dos assinantes.
“Uma arquitetura nativa da nuvem e baseada em serviços provocou uma mudança de paradigma que permite aos provedores de serviços migrar de uma implementação de pilha vertical para uma horizontal.”
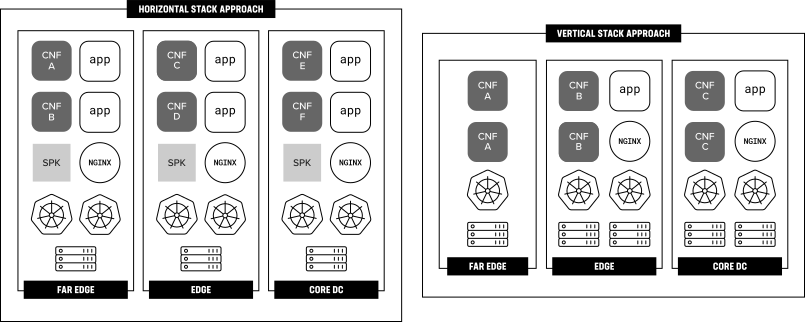
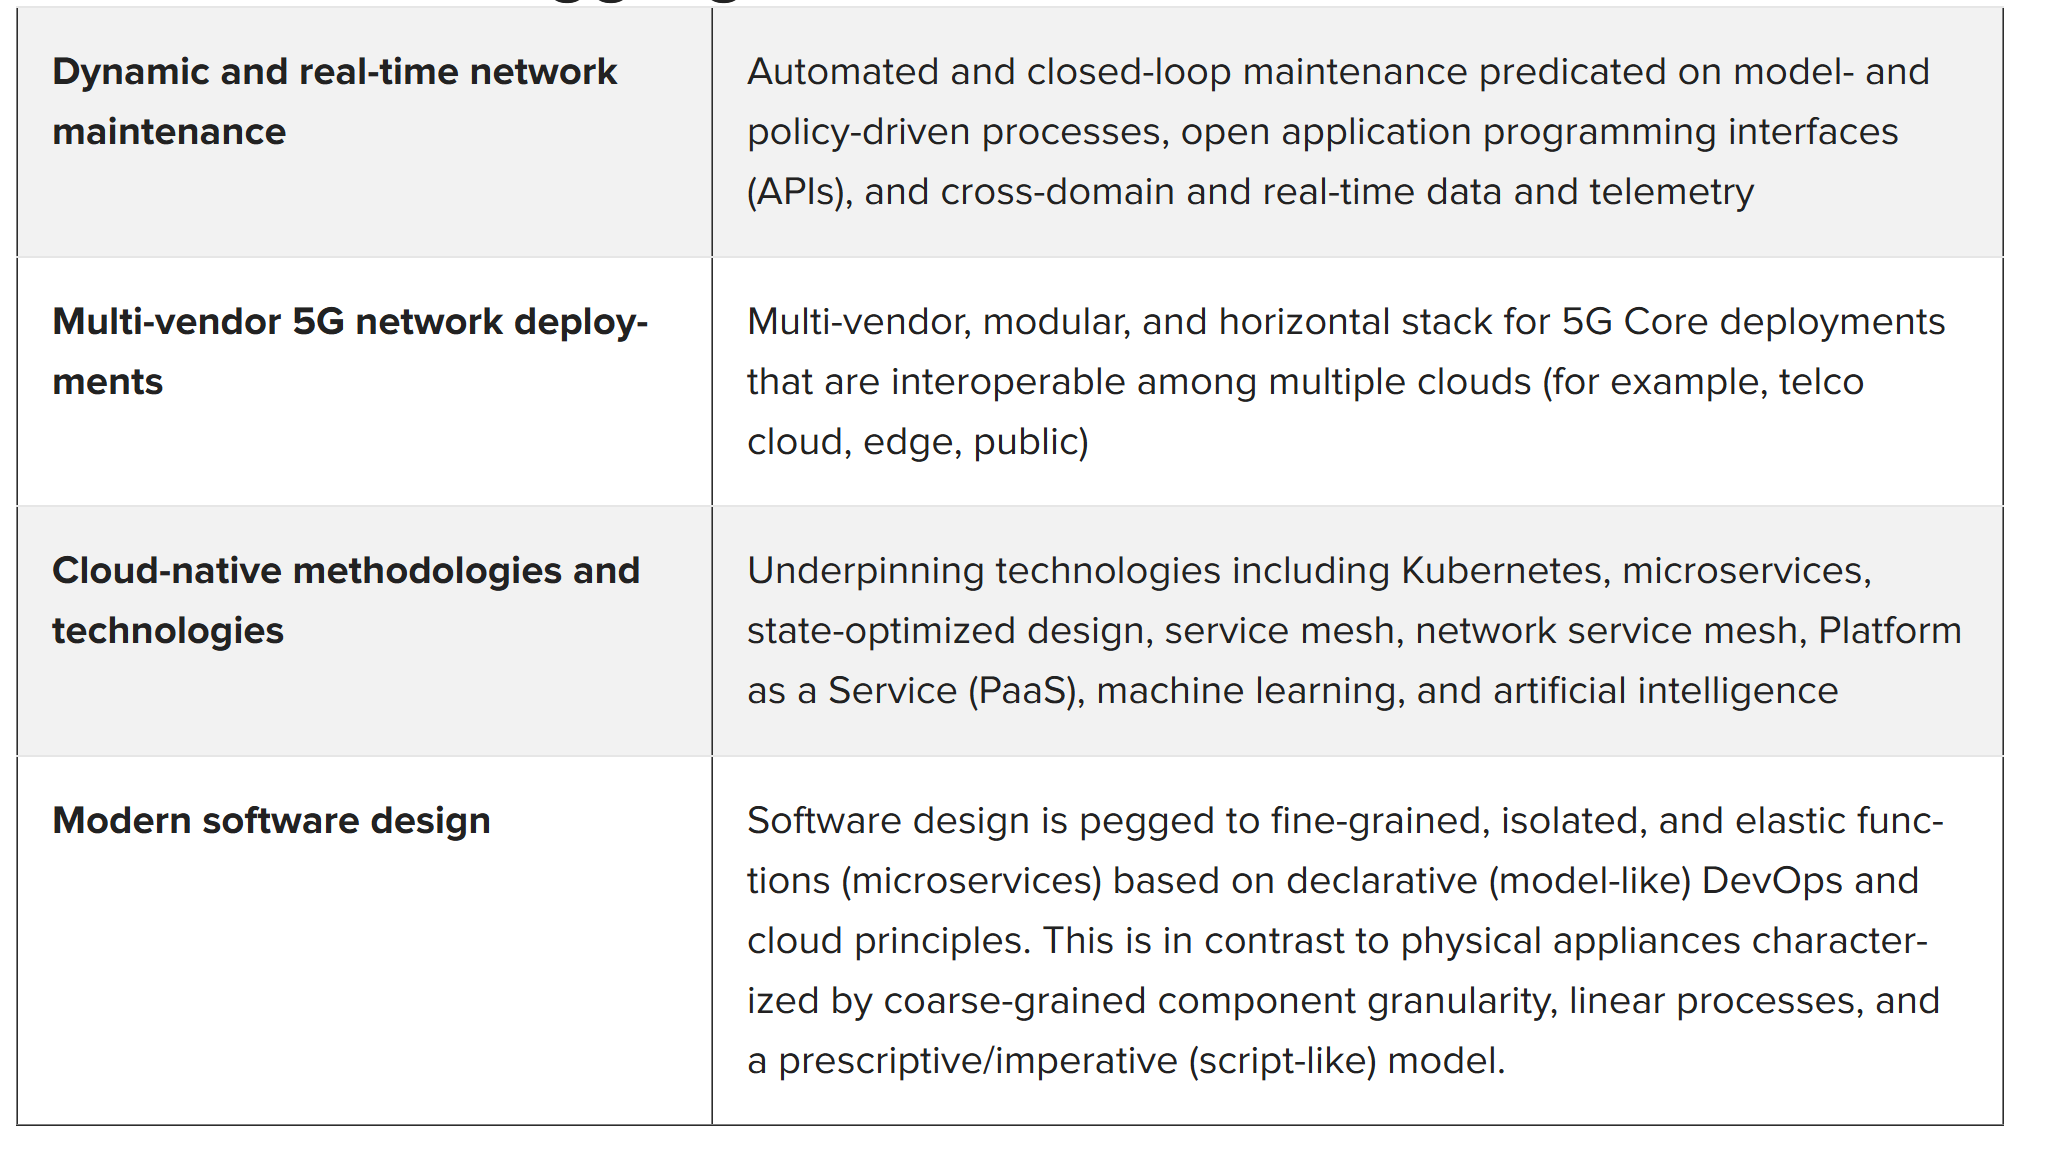
A Tabela 1 destaca os principais fatores que impulsionam a desagregação do 5G, permitindo que os provedores de serviços aproveitem todos os benefícios de uma infraestrutura nativa da nuvem.1
Motivadores para a desagregação
Desafios nativos da nuvem
O Kubernetes tornou-se o padrão para o gerenciamento e a orquestração de contêineres em arquiteturas nativas da nuvem. No entanto, o Kubernetes não foi projetado para hospedar funções de rede de telecomunicações (NFs) e seus protocolos específicos, como 5G HTTP/2-REST, Diameter, SIP, GTP e SCTP.
Os desafios que os provedores de serviços enfrentam com o Kubernetes incluem:
- A incapacidade de aplicar o controle de políticas a vários tipos de tráfego e dar suporte à transição dos protocolos 4G (SIP, Diameter, SCTP etc.) para os protocolos 5G.
- A incapacidade de aplicar a segurança adequada em vários pontos de uma rede e em diversas camadas.
- Falta de visibilidade do fluxo de tráfego tanto para dentro da infraestrutura quanto em seu interior.
- Falta de controles de receita à medida que os provedores de serviços continuam operando redes 4G e 5G nos próximos anos. Com a implantação do núcleo 5G SA, muitos provedores de serviços aproveitarão seus sistemas existentes de faturamento e cobrança 4G para acelerar a oferta do 5G e obter um retorno mais rápido sobre seus investimentos.
Soluções 5G da F5
A F5 oferece soluções que abordam esses desafios de infraestrutura nativa da nuvem e atendem aos requisitos de rede e segurança da vRAN, do núcleo 5G e das aplicações empresariais. As soluções da F5 incluem:
- F5 BIG-IP Next Service Proxy para Kubernetes
- F5 Aspen Mesh de nível de operadora
- Serviços F5 N6-LAN
- Soluções de segurança da F5
F5 BIG-IP Next Service Proxy para Kubernetes
O F5 BIG-IP Next Service Proxy for Kubernetes (SPK) é uma oferta exclusiva, desenvolvida especificamente para fornecer um ponto único de rede e segurança para o Kubernetes e projetada especialmente para redes de provedores de serviços. O BIG-IP Next SPK fornece um ponto único de rede para o cluster (entrada e saída), reduz a superfície de ataque para aumentar a segurança e oferece suporte a protocolos de sinalização 4G e 5G. O BIG-IP Next SPK está alinhado aos padrões de projeto do Kubernetes para configuração e orquestração. O BIG-IP SPK oferece:
Controle de entrada/saída
- Balanceamento de carga L4: TCP, UDP e SCTP
- Balanceamento de carga L7: Diameter, SIP, HTTP/2
- Balanceamento de carga GTPcV2
- Roteamento
- Limitação de taxa
Segurança
- Firewall de sinalização, DDoS, WAF
- Criptografar/descriptografar
- Ocultação de topologia
Visibilidade
- Garantia de receita
- Estatísticas e análises
F5 Aspen Mesh de nível de operadora
F5 Carrier-Grade Aspen Mesh ajuda os provedores de serviços a melhorar a visibilidade do tráfego de aplicações, a segurança e o gerenciamento de políticas. A malha de serviços foi projetada especificamente para infraestruturas nativas da nuvem de provedores de serviços e é baseada na plataforma de código aberto Istio, com recursos adicionais essenciais para a rede de um provedor de serviços. O F5 Carrier-Grade Aspen Mesh oferece:
- Visibilidade do tráfego em todas as camadas por meio de uma visão do tráfego em cada cluster Kubernetes do núcleo 5G. Isso garante a receita e oferece visibilidade dos dados necessários para monetizar o 5G usando os sistemas de faturamento existentes.
- Segurança avançada com uma abordagem consistente para criptografar e autenticar todo o tráfego entre funções de rede de vários fornecedores e vários locais. O F5 Carrier-Grade Aspen Mesh utiliza técnicas baseadas em uma autoridade certificadora de nível de operadora e compatível com o 3GPP.
- Controle de tráfego e gerenciamento de políticas que permitem aos provedores de serviços rotear com eficiência a comunicação entre serviços e aplicar políticas comerciais e de conformidade ao tráfego da malha de serviços e da rede.
Além desses recursos, o F5 Carrier-Grade Aspen Mesh oferece funcionalidades de captura de pacotes, que não estão disponíveis no Kubernetes padrão. A captura de pacotes é importante para solucionar problemas de comunicação entre CNFs no cluster e atender a requisitos governamentais, como a interceptação legal.
Exemplo de núcleo 5G SA
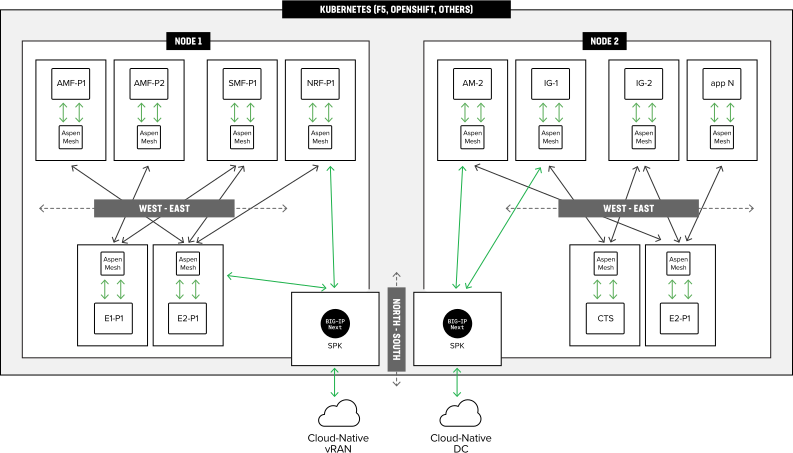
O BIG-IP Next SPK e o Carrier-Grade Aspen Mesh solucionam diferentes desafios relacionados ao uso do Kubernetes em uma infraestrutura 5G nativa da nuvem. O BIG-IP Next SPK atende à necessidade de suporte à sinalização multiprotocolo, segurança e visibilidade do tráfego que entra e sai do cluster do Kubernetes, enquanto o Carrier-Grade Aspen Mesh gerencia a comunicação entre as CNFs. Ambos são essenciais para a implantação de uma infraestrutura 5G nativa da nuvem.
Serviços de LAN N6 da F5
As redes 5G oferecem aplicações dinâmicas que podem ser implantadas no data center central, na borda e na borda remota. As funções de rede que antes ficavam localizadas na S/Gi-LAN no 4G agora são CNFs baseadas em serviços que podem ser transferidas para o local onde as aplicações estão.
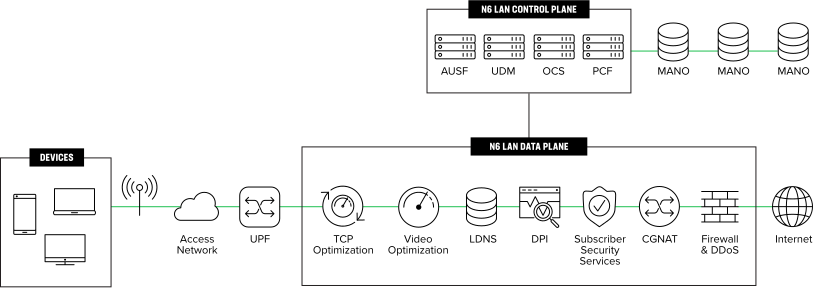
As novas funções de rede são autocontidas, independentes e reutilizáveis. Cada serviço de função de rede disponibiliza suas funcionalidades por meio de uma interface baseada em serviços (SBI), que utiliza uma interface REST bem definida com HTTP/2. Essa funcionalidade, chamada N6 LAN, está localizada na interface N6 entre o gateway de pacotes e a rede de dados.
As funções de rede F5 N6 LAN incluem gerenciamento de tráfego, segurança de rede, serviços de DNS, aplicação de políticas e tradução de endereços de rede (NAT) de nível de operadora. Até recentemente, a maioria desses serviços era implementada em dispositivos de hardware dedicados, mas, com o avanço da infraestrutura virtualizada, essas funções de rede passaram a ser implantadas como funções de rede virtuais (VNFs) e, mais recentemente, como funções de rede nativas da nuvem (CNFs).
Para atender às necessidades dos provedores de serviços, a F5 oferece o conjunto mais abrangente do setor de serviços N6 em uma solução consolidada e virtualizada. A consolidação e a virtualização dos serviços N6 podem resultar em uma redução de até 60% nas despesas de capital e operacionais, além de aumentar o desempenho e reduzir a latência.2
A solução de serviços N6 da F5 integra uma ampla variedade de serviços, desde segurança até otimização de vídeo, em uma única plataforma. A expansão dos serviços é simplificada, e a estrutura unificada garante uma tecnologia comum para ajudar os provedores de serviços a otimizar suas redes e fazer a transição para o 5G.
As funções de rede LAN N6 da F5 podem ser utilizadas como appliances de hardware, VNFs ou CNFs, permitindo que o provedor de serviços escolha a melhor solução de implantação para cada caso de uso.
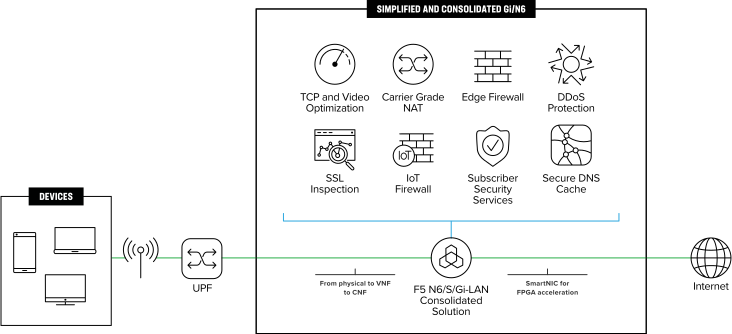
Com as soluções e os serviços F5 N6, os provedores de serviços podem:
- Fornecer gerenciamento inteligente de tráfego e serviços de DNS local para soluções personalizáveis de direcionamento de tráfego com reconhecimento de assinantes e da rede.
- Forneça serviços de NAT de nível de operadora (CGNAT) e migre redes de IPv4 para IPv6.
- Proteja suas redes contra ataques volumétricos com soluções de segurança certificadas pela ISCA.
- Forneça aplicação de políticas com reconhecimento de assinantes, classificação de tráfego, otimização de TCP e categorização de URLs.
- Crie e implante novos serviços de segurança para assinantes, incluindo controles parentais baseados em DNS e um firewall de IoT com reconhecimento de assinantes, desenvolvido especificamente para proteger dispositivos de IoT.
- Aprimore a otimização de vídeo com detecção de assinaturas e controle granular de políticas baseado em aprendizado de máquina.
Soluções de segurança da F5
O 5G oferece mais pontos de conexão, maior taxa de transferência e novos protocolos que ampliam o número de superfícies de ataque. É necessária uma segurança abrangente em toda a rede, incluindo o núcleo, a borda e a borda remota. As ferramentas de segurança da F5 incluem:
Proteção contra DDoS da F5: oferece soluções integradas, flexíveis e fáceis de implantar que permitem uma resposta rápida, independentemente do tipo de ataque distribuído de negação de serviço (DDoS). Os produtos de proteção contra DDoS incluem o F5 DDoS Hybrid Defender e o F5 Silverline DDoS Protection.
F5 AFM: Oferece proteção abrangente para redes e protocolos, garantindo uma boa experiência aos assinantes para reduzir a rotatividade e aumentar a receita. A visibilidade acionável permite mitigar ataques rapidamente.
F5 Advanced Web Application Firewall (WAF): Protege aplicações com análise comportamental, defesa proativa contra bots e criptografia de dados confidenciais na camada de aplicação. Oferece proteção contra os ataques mais comuns a aplicações sem exigir atualizações nas próprias aplicações.
F5 Distributed Cloud Bot Defense: Utiliza inteligência artificial e aprendizado de máquina para combater invasores e prevenir fraudes. Protege aplicações web e móveis, bem como endpoints de API, contra ataques sofisticados de automação que, de outra forma, resultariam em fraudes em larga escala.
Por que usar as soluções 5G da F5 para provedores de serviços
Simplifique a transição para o 5G
Mantenha a infraestrutura 4G e promova a interoperabilidade com o Kubernetes e o núcleo 5G com a ajuda da F5, que inclui:
- Aceleração do lançamento de novos serviços 5G atraentes e diferenciados.
- Simplificação da arquitetura e das operações da rede principal e redução de custos com as soluções exclusivas de LAN N6 da F5.
- Viabilização da cobrança por serviços 5G.
Obtenha desempenho e segurança nativos da nuvem
Crie uma arquitetura nativa da nuvem e baseada em contêineres aproveitando o Kubernetes e recursos avançados de segurança. Com a F5, os provedores de serviços podem:
- Obtenha uma arquitetura baseada em contêineres que seja escalável para o núcleo, a borda e a borda remota.
- Obtenha escalabilidade dinâmica da rede para aprimorar a escalabilidade horizontal e a flexibilidade.
- Implemente a segurança no núcleo, na borda e na borda remota.
- Aproveite a criptografia do Aspen Mesh.
Maximize a visibilidade e o controle do tráfego
Obtenha funcionalidades voltadas a provedores de serviços para garantir o controle e a visibilidade essenciais à transição para o 5G com contêineres Kubernetes. A F5 oferece:
- Maior visibilidade e rastreabilidade para faturamento.
- Gerenciamento de tráfego aprimorado, incluindo roteamento, balanceamento de carga e limitação de taxa para protocolos 4G.
- Autodescoberta do Kubernetes para configuração automática do balanceamento de carga.
- Captura de pacotes para solução de problemas e interceptação legal.
- Aspen Mesh para análise e gerenciamento de políticas.
- Operação integrada em um ambiente multilocatário.
Conclusão
A introdução do 5G atua como um catalisador, acelerando o desenvolvimento de milhões de novas aplicações. Um grande número de aplicações que processam grandes volumes de dados e são sensíveis à latência está sendo desenvolvido, levando à migração da computação dos assinantes para a computação de borda de múltiplo acesso (MEC). A MEC aproxima a computação, o armazenamento, a rede e os serviços das aplicações, dos dispositivos e dos usuários. Ela também proporciona menor latência e maior segurança, abrindo caminho para inovações em setores que vão do governo e da saúde à indústria de transformação.
Nota de rodapé
1 ABI Research, “Redes nativas da nuvem para a era do 5G”
2 Visão geral da solução da F5, “Simplificação da Gi LAN”
Conteúdo relacionado
ARTIGO
Entenda a transformação tecnológica do 5G
Saiba mais sobre a segurança, a visibilidade e o controle necessários para proteger sua rede 5G e viabilizar as aplicações adaptativas essenciais para o futuro do 5G.
E-BOOK
Acelere sua jornada rumo à borda 5G
Práticas recomendadas para implementar microsserviços nativos da nuvem e baseados em contêineres em uma arquitetura baseada em serviços.
WEBINÁRIO
Funções de rede nativas da nuvem para 4G e 5G
Agora é a hora de adicionar funções de rede nativas da nuvem para 4G e 5G
ARTIGO
Melhore a QoE da rede e reduza o TCO com a otimização de LAN N6
Veja como a consolidação da N6-LAN pode ajudar os provedores de serviços a melhorar a qualidade da experiência e reduzir o custo total de propriedade durante a migração para o 5G.