Testes de segurança de aplicações web: antecipe-se às ameaças em constante evolução
As ferramentas de teste de segurança de aplicações web tornaram-se essenciais para as organizações modernas que buscam avançar no mundo atual, acelerado e impulsionado pela IA. Muitas organizações estão desenvolvendo e implantando aplicações em velocidade e escala sem precedentes. Seus portfólios de aplicações estão cada vez mais complexos e distribuídos, com serviços que abrangem ambientes locais, multinuvem e de borda. Essa expansão criou uma superfície de ataque em rápido crescimento, com novas vulnerabilidades surgindo em um ritmo muito mais acelerado. Os invasores exploram rapidamente quaisquer pontos fracos, fazendo com que as abordagens tradicionais de segurança focadas exclusivamente no OWASP Top 10 já não sejam suficientes.
Por que as organizações precisam de ajuda com a segurança de aplicações
A escala da mudança é impressionante. De acordo com o Relatório F5 sobre o Estado da Estratégia de Aplicações de 2025, 94% das organizações estão implantando aplicações em vários ambientes. Além disso, as aplicações modernas agora representam 53% do portfólio médio, superando as aplicações monolíticas tradicionais.
Enquanto isso, as APIs estão sendo disponibilizadas mais rapidamente do que nunca: 63% das organizações conseguem levar uma API da concepção à produção em uma semana ou menos, de acordo com o Relatório sobre o Estado da Estratégia de APIs de 2024 da Postman.
E os aplicativos web voltados para o público externo continuam sendo o principal vetor de ataque, associados a 34% de todas as violações em 2024, de acordo com o Relatório de Investigações de Violações de Dados de 2025 da Verizon.
O resultado daqui para frente é uma superfície de ataque cada vez maior e que evolui com mais rapidez. Aplicativos e APIs não apenas estão se proliferando em diversos ambientes, como também as práticas modernas de desenvolvimento fazem com que novos serviços e possíveis vulnerabilidades sejam introduzidos em um ritmo frenético.
Testes, monitoramento, detecção e proteção contínuos não são mais opcionais. Eles são essenciais para manter seguros os portfólios de aplicações modernas.
Ferramentas e estratégias para um plano de testes abrangente
Para as organizações que buscam gerenciar a ampla superfície de ameaças às aplicações atuais, a visibilidade é fundamental. O desafio não é apenas identificar riscos conhecidos, mas também antecipar novos riscos introduzidos por ciclos rápidos de desenvolvimento, integrações complexas e arquiteturas modernas.
A solução começa com um plano de testes abrangente, que combine diversas abordagens para oferecer uma cobertura em camadas ao longo de todo o ciclo de vida de desenvolvimento de software (SDLC). Veja o que ele deve incluir:
Os principais métodos de teste
- Teste estático de segurança de aplicações (SAST): O SAST analisa o código-fonte, o bytecode ou os arquivos binários da aplicação sem executá-la. Ele é altamente eficaz na identificação de falhas de programação, como estouros de buffer, injeção de SQL ou tratamento inseguro de dados.
- Teste dinâmico de segurança de aplicações (DAST): O DAST avalia aplicações durante sua execução, simulando ataques externos contra um ambiente ativo. Essa abordagem de “caixa-preta” revela vulnerabilidades que um invasor poderia encontrar e explorar.
- Teste de penetração: O teste de penetração vai além da automação ao envolver hackers éticos para simular adversários do mundo real. Usando uma combinação de ferramentas automatizadas e conhecimento especializado — como scanners de aplicações web, sniffers, proxies e utilitários para quebra de senhas —, os pentesters investigam pontos fracos e documentam vulnerabilidades, fornecendo orientações para corrigi-las.
Técnicas emergentes
Os cenários modernos de aplicações exigem mais do que os métodos fundamentais. As organizações estão adotando cada vez mais abordagens avançadas e orientadas por IA:
- Teste de fuzzing: Insere dados inválidos ou aleatórios em aplicações para provocar falhas ou comportamentos inesperados.
- Teste interativo de segurança de aplicações (IAST): Combina SAST e DAST monitorando a execução do código de dentro da aplicação.
- Autoproteção de aplicações em tempo de execução (RASP): Oferece proteção em tempo real, monitorando e bloqueando ataques à medida que ocorrem no ambiente de produção.
- Testes aprimorados por IA: Usa aprendizado de máquina para priorizar descobertas, reduzir falsos positivos e identificar anomalias com mais eficiência.
Integração dos testes ao SDLC
Nenhum método isolado é suficiente. As estratégias mais resilientes incorporam os testes desde o início e os mantêm durante todo o ciclo de vida da aplicação:
- Fase de design: Realize a modelagem de ameaças para prever riscos antes do início da codificação.
- Fase de desenvolvimento: Aplique SAST para detectar código inseguro antecipadamente.
- Fase de testes/QA: Use DAST e fuzzing para encontrar falhas em tempo de execução.
- Fase de lançamento: Realize testes de invasão e valide as configurações de segurança da API.
- Pós-implantação/operações: Monitore continuamente os ambientes de produção com ferramentas de DAST, RASP e detecção de anomalias.
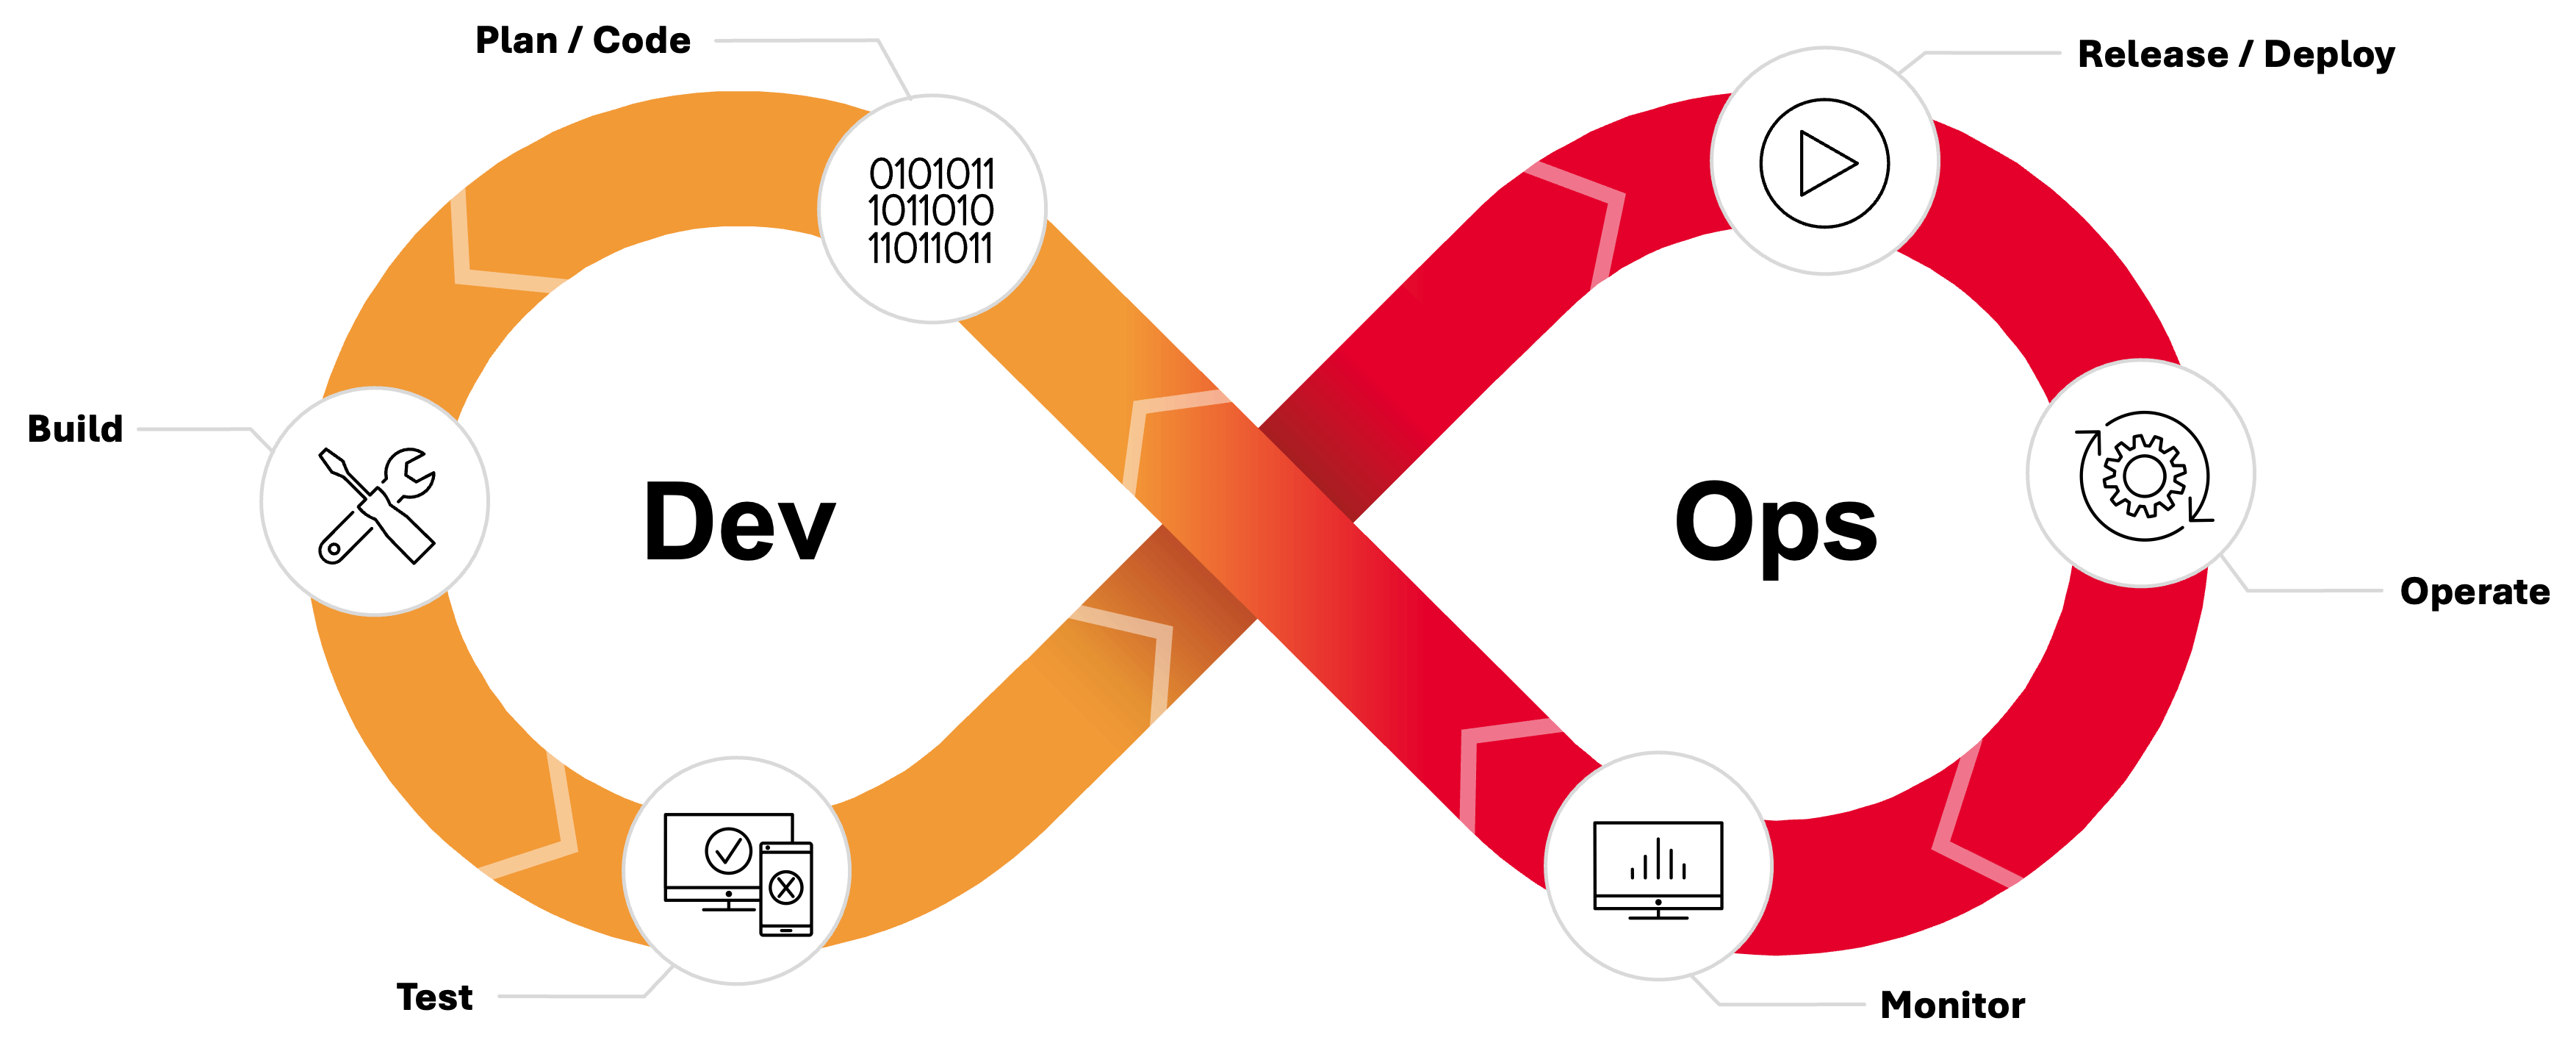
“A solução começa com um plano de testes abrangente, que combina várias abordagens para oferecer uma cobertura em camadas ao longo de todo o ciclo de vida do desenvolvimento de software.”
Os benefícios dos testes contínuos e integrados
Incorporar testes de segurança em todo o ciclo de vida — uma abordagem às vezes chamada de segurança “shift-left” e “shield-right” — proporciona benefícios claros para os negócios:
- Ciclos de correção mais rápidos: Os problemas são identificados precocemente e corrigidos rapidamente, ou controles compensatórios são aplicados enquanto as correções são desenvolvidas.
- Risco reduzido de violações: Os ciclos contínuos de feedback reduzem a janela de oportunidade para invasores.
- Menor custo de correção: As vulnerabilidades encontradas em produção custam exponencialmente mais para serem corrigidas do que aquelas detectadas durante o desenvolvimento.
Ao combinar SAST, DAST, testes de penetração e técnicas emergentes em um fluxo de trabalho contínuo e integrado, as organizações podem transformar a segurança de aplicações, deixando de ser uma prática reativa para se tornar um fator proativo de inovação.
“Incorporar testes de segurança em todo o ciclo de vida proporciona benefícios claros para os negócios.”
Dê o próximo passo com a F5
Descubra como a F5 pode ajudar a fortalecer a postura de segurança dos seus aplicativos com uma avaliação gratuita de segurança de aplicações web. Isso inclui a identificação das suas aplicações web acessíveis publicamente nos domínios e endereços IP pertencentes à sua organização, além de testes de invasão aprofundados nas aplicações web expostas.
Ajudamos você a avaliar a postura atual de segurança das suas aplicações web e fornecemos insights essenciais para aprimorá-la. Entre em contato com a F5 hoje mesmo.