Infográfico do OWASP Top 10 de 2021
INTRODUÇÃO
As oportunidades para invasores aumentaram exponencialmente na economia digital atual, que depende de aplicações e arquiteturas modernas, implantações multicloud e integrações de terceiros, incluindo cadeias de suprimentos de software e pipelines de CI/CD. O OWASP Top 10 de 2021 aborda uma nova onda de riscos e é uma leitura essencial para aprimorar a segurança no projeto e na implementação de aplicações.
A atualização mais significativa dos últimos 20 anos
O OWASP Top 10, publicado pela primeira vez em 2003, representa um amplo consenso sobre os riscos de segurança mais críticos para aplicações web. Durante 20 anos, os principais riscos permaneceram praticamente inalterados — mas a atualização de 2021 traz mudanças significativas que abordam os riscos às aplicações em três áreas temáticas:

Recategorização de riscos para alinhar os sintomas às causas-raiz

Novas categorias de risco que abrangem arquiteturas modernas de aplicações e desenvolvimento

Exploração de vulnerabilidades e abuso da lógica de negócios
Qual é a principal causa de violações de dados?
Ataques de acesso
““Ataques de acesso, ou seja, ataques contra interfaces de autenticação voltadas ao usuário, foram a causa mais frequente de violações.”1 ”
— Relatório de Proteção de Aplicações de 2022: À espera da exfiltração
Novidades para 2021
Estes são os principais fatores que influenciaram a atualização do OWASP Top 10:
2017
Foco em aplicações web tradicionais
Pequeno conjunto de dados (subconjunto predefinido de 30 CWEs)
Diversidade de fatores de risco e impactos técnicos/comerciais
Injeção como o principal risco há mais de 20 anos
2021
Migração para arquiteturas modernas
Processo orientado por dados com 400 CWEs
Recategorizado com base em sintomas e causas-raiz
Uma nova onda de riscos: design e implementação inseguros
Os 10 principais riscos de segurança da OWASP em 2021
A01
Controle de acesso inadequado
A02
Falhas criptográficas
A03
Injeção
A04
Design inseguro
A05
Configuração incorreta de segurança
A6
Componentes vulneráveis e desatualizados
A7
Falhas de identificação e autenticação
A8
Falhas de integridade de software e dados
A9
Falhas de registro e monitoramento de segurança
A10
Falsificação de Solicitação do Lado do Servidor (SSRF)
TEMA Nº 1
Sintomas alinhados às causas-raiz
O que mudou?
Os 10 principais riscos da OWASP estão associados a enumerações de fraquezas comuns (CWEs), que muitas vezes acabam sendo exploradas como vulnerabilidades. No entanto, a coleta de dados anterior da OWASP se concentrava em um conjunto predefinido de 30 CWEs, e as listas anteriores não faziam uma distinção significativa entre CWEs que representavam causas-raiz e fraquezas mais sintomáticas, com diversas causas possíveis. A lista de 2021 contempla 400 CWEs, possibilitando, assim, uma análise mais abrangente.
2017: Sintoma
A3:2017
Exposição de Dados Sensíveis
A7:2017
Cross-Site Scripting (XSS)
A4:2017
Entidades Externas de XML (XXE)
A9:2017
Uso de componentes com vulnerabilidades conhecidas
A8:2017
Desserialização insegura
A10:2017
Registro e monitoramento insuficientes
2021: Causa raiz
A02:2021
Falhas Criptográficas
A03:2021
Injeção
A05:2021
Configuração incorreta de segurança
A06:2021
Componentes vulneráveis e desatualizados
A08:2021
Falhas de integridade de software e dados
A09:2021
Falhas de Registro e Monitoramento de Segurança
Por que isso é importante?
A lista de 2021 alinha melhor os sintomas às causas-raiz subjacentes, ajudando as equipes de segurança a se concentrarem na redução dos riscos em sua origem.
Qual é a principal causa de violações na nuvem?
Configuração incorreta de segurança
“O que queremos é que você realmente reflita sobre essas causas fundamentais e sobre o que pode fazer a respeito delas, em vez de tentar apenas remediar os sintomas.2 ”
—Andrew van der Stock, Diretor Executivo da Fundação OWASP
TEMA Nº 2
Novas categorias de risco
O que mudou?
Três novas categorias de risco reforçam a necessidade de abordar a segurança desde o início do projeto da aplicação e de integrá-la ao ciclo de vida do software.
A04: 2021
Design inseguro
A08: 2021
Falhas de integridade de software e dados
A10: 2021
Falsificação de solicitação do lado do servidor
Por que isso é importante?
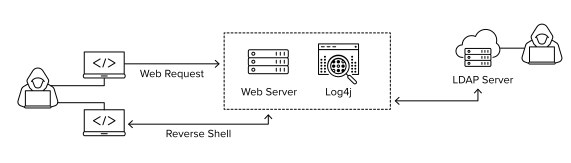
A recente divulgação da vulnerabilidade do log4j2 destaca a importância das explorações de falhas em softwares de código aberto. As falhas no utilitário de registro de logs log4j2 se enquadram em duas categorias de risco do OWASP Top 10 e, com uma CVE explorada em ataques reais, formam uma tríade: injeção; falhas de integridade de software e dados; e componentes vulneráveis e desatualizados.
“Um design seguro ainda pode apresentar falhas de implementação que resultem em vulnerabilidades passíveis de exploração.”
—OWASP Top 10 de 2021
TEMA Nº 3
Proteção para aplicações e arquiteturas modernas
O que mudou?
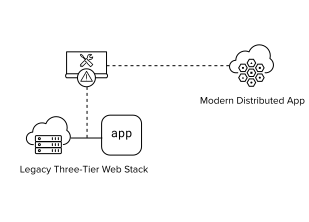
As arquiteturas de aplicações evoluíram com as implantações na nuvem, a conteinerização, os aplicativos móveis e a proliferação de APIs e integrações de terceiros. Páginas de login, carrinhos de compras e outras lógicas de negócios não são falhas, mas são inerentemente vulneráveis a abusos. O OWASP Top 10 de 2021 oferece orientações para uma segurança proativa e preventiva nesta nova ordem mundial.
Por que isso é importante?
A segurança deve ser integrada a todo o processo de desenvolvimento de aplicações, incluindo pipelines seguros de CI/CD, inventários de componentes, modelagem de ameaças e uma gestão de riscos sólida. A versão mais recente do OWASP Top 10 oferece um recurso para profissionais de segurança e AppDev/DevOps que buscam incorporar a segurança desde as etapas iniciais, integrando-a aos princípios fundamentais de design.
1 Relatório de Proteção de Aplicações 2022 da F5.
2 Van der Stock, Andrew, OWASP Top 10 (https://www.youtube.com/watch?v=uLBCDBnMEt0), YouTube. 8 de outubro de 2021.